Esta guía analiza Commander Hibrido y cómo se integra en operaciones de control y comunicación para topar la coordinación. De forma objetiva, se revisa el concepto de sistemas híbridos, la razón de su adopción en entornos exigentes y los criterios técnicos habituales para evaluar rendimiento, interoperabilidad y seguridad, orientando al lector a decisiones informadas.
Commander Hibrido es un enfoque de mando y operación que combina capacidades de distintos modos (por ejemplo, comunicación, control, analítica o automatización parcial) en un mismo esquema de trabajo. En la práctica, su valor no depende solo de “tener más funciones”, sino de la manera en que esas funciones se integran, se coordinan y se verifican en condiciones reales. Para equipos técnicos y responsables de operaciones, la pregunta central es: ¿qué tan bien se acoplan los componentes, cómo se gestionan los cambios y qué nivel de trazabilidad y seguridad ofrece el sistema?
Si tu organización busca eficiencia operativa, la evaluación de Commander Hibrido debe priorizar: (1) interoperabilidad entre subsistemas, (2) robustez operativa frente a variaciones de carga y latencia, (3) gobernanza de datos y permisos, (4) capacidad de auditoría (qué ocurrió, cuándo y por qué), y (5) mantenibilidad del flujo de trabajo. Estos puntos, más que cualquier característica aislada, determinan el éxito en el despliegue.
En entornos complejos, la tentación es evaluar “lo que hace” el sistema en demos cortas. Sin embargo, un sistema híbrido vive o muere por su comportamiento sistémico: cómo responde ante incidentes, cómo preserva el control cuando una parte falla, cómo evita la deriva de configuración con el tiempo y cómo permite aprender de los eventos. Esta evaluación integral no es burocracia; es ingeniería aplicada a la operación.
En términos generales, “híbrido” describe una arquitectura que combina diferentes estilos de ejecución o comunicación dentro de un mismo marco: puede incluir coordinación basada en eventos, flujos semiautomatizados, reglas de negocio con interacción humana, y módulos de soporte (monitoreo, registro, analítica). En lugar de apostar por un único método, se intenta alcanzar un equilibrio entre flexibilidad y control.
Desde una perspectiva de ingeniería de sistemas, la ventaja del enfoque híbrido suele estar en que reduce fricción entre componentes heterogéneos. Un entorno real raramente es uniforme: hay restricciones de conectividad, distintos tipos de sensores o fuentes de datos, y equipos con diferentes roles. Commander Hibrido, al buscar una capa de mando común, apunta a estandarizar la coordinación y minimizar “puntos ciegos” entre subsistemas.
La idea central es que el mando no se limita a “enviar órdenes”. En un enfoque híbrido, el mando también incluye interpretar señales (telemetría), decidir con base en reglas y contexto, ejecutar acciones en el mundo operacional y registrar evidencia. Esa cadena —de señal a decisión y de decisión a acción— es donde la arquitectura híbrida puede brillar… o fallar si no se valida.
Ahora bien, esa misma integración introduce desafíos: más dependencias, mayor complejidad de configuración y una necesidad más estricta de validación. Por ello, una evaluación profesional debe contemplar tanto el diseño como la operación. Y si la evaluación se hace solo a nivel funcional, la organización suele descubrir tarde que la complejidad se concentra en los “bordes”: sincronización, manejo de estados, reconciliación de datos, colas, reglas de prioridad, y la coherencia entre lo que el operador cree que pasó y lo que efectivamente pasó.
Aunque cada organización tiene su contexto, existen criterios ampliamente aceptados en prácticas de gestión de sistemas complejos. A continuación, los principales, explicados con enfoque práctico.
En un despliegue real, Commander Hibrido suele destacar cuando estos criterios están cubiertos mediante controles verificables. Si la propuesta es principalmente funcional pero débil en gobernanza, trazabilidad o seguridad, los riesgos se trasladan a la operación diaria.
Para que la evaluación sea “integral”, es útil traducir cada criterio técnico a pruebas concretas. Por ejemplo: interoperabilidad no es “puede conectarse”; es “puede conectarse con X sistemas, con Y formato, y ante Z cambio de versión la semántica se conserva o se migra con evidencia”. Del mismo modo, seguridad no es “tiene autenticación”; es “controla acciones críticas por roles, registra evidencia inmutable, y soporta revocación/rotación de credenciales sin interrumpir indebidamente operación”.
Interoperabilidad implica que el sistema entiende semántica, no solo formato. En la práctica, esto significa revisar:
Un sistema híbrido, por su naturaleza, suele consumir datos de varias fuentes y producir decisiones que afectan a múltiples destinos. Si la interoperabilidad no está resuelta con rigor, la operación se vuelve frágil: aparecen alertas falsas, decisiones erróneas y pérdidas de confianza por parte del equipo humano.
En un enfoque híbrido, la latencia no es un número; es una condición operativa que determina cómo se gestionan los estados. Un sistema puede funcionar “en promedio” y fallar ante picos o variaciones, y eso es especialmente relevante cuando hay flujos de aprobación humana, coordinación entre módulos y automatización parcial.
Al evaluar, considera:
Además, en sistemas híbridos es común que existan caminos distintos de ejecución (por eventos, por flujo, por supervisión). Cada camino debe tener su plan de resiliencia: que no solo el “camino feliz” funcione, sino que también lo hagan las rutas de error, tiempos de espera, cancelaciones y escalamiento de incidentes.
Cuando un sistema permite coordinar acciones —especialmente si involucra comandos— la seguridad deja de ser un requisito adicional y pasa a ser el núcleo del diseño. En Commander Hibrido, el reto es garantizar que la integración de módulos no cree “rutas laterales” donde se degrade el control de acceso o se pierda trazabilidad.
Un marco razonable para pensar seguridad incluye:
Sobre el “cómo” (no el marketing), lo importante es poder demostrar: qué controles existen, cómo se aplican, cómo se prueban y qué evidencia se conserva. Esto implica que la seguridad no sea una promesa, sino un conjunto de controles evaluables: políticas de sesión, rotación de credenciales, logs protegidos, segregación de entornos, pruebas de penetración (si aplica) y procedimientos de respuesta ante accesos indebidos.
Auditoría no es solo “guardar logs”. En un sistema híbrido, la auditoría debe servir para responder preguntas reales durante un incidente o una revisión:
La trazabilidad debe ser correlacionable entre módulos. Si cada módulo guarda logs sin un identificador de correlación consistente, reconstruir una línea temporal se vuelve una tarea manual y propensa a errores. Por eso, en la evaluación es clave preguntar por:
Commander Hibrido, al integrar comunicación, analítica y automatización, suele tocar datos sensibles o críticos. Por ello, la gobernanza de datos se vuelve un componente operativo y legal.
En la evaluación conviene examinar:
Cuando la gobernanza se deja para “después”, el sistema tiende a generar deuda: logs incompletos, datos sin contexto, y reportes que no pasan revisión. En entornos regulados o con auditorías frecuentes, esta deuda puede volverse costosa.
Una solución híbrida puede funcionar al principio y degradarse con el tiempo si no existe gobernanza de configuración. Es decir: si cada ajuste requiere conocimiento tácito, si los cambios no se versionan o si no hay una estrategia de mantenimiento, el costo operativo aumenta.
Por eso, la evaluación debe incluir:
Una recomendación práctica: define “criterios de mantenibilidad” antes del piloto. Por ejemplo, ¿cuánto tarda un operador para corregir una configuración? ¿cuánto tarda un ingeniero en desplegar una corrección? ¿cuánto esfuerzo requiere levantar el sistema en una máquina nueva o en un entorno de staging?
Un error común es evaluar un sistema híbrido solo en entorno de laboratorio. La operación diaria introduce variaciones: picos de demanda, cambios de personal, actualizaciones, mantenimiento de infraestructura y eventos inesperados. Por eso, Commander Hibrido debe considerarse un conjunto de procesos, no solo un software o una interfaz.
En particular, conviene revisar:
Desde un enfoque experto, recomiendo alinear el sistema con un ciclo de mejora continua: medir, revisar incidentes, actualizar procedimientos y ajustar configuraciones con criterios objetivos. Y ese ciclo debe estar respaldado por métricas y evidencia: no “sensaciones” ni indicadores aislados.
En un sistema híbrido, la interfaz y los mensajes suelen representar estados del sistema (por ejemplo: “en espera”, “validación pendiente”, “aprobado”, “ejecutando”, “fallido”, “degradado”). La evaluación debe verificar si esos estados son:
Un punto que suele subestimarse: si el sistema marca “fallido” pero el proceso realmente se ejecutó parcialmente, el operador puede ejecutar acciones duplicadas o contraproducentes. Por eso, la semántica de estados debe validarse contra el comportamiento real y contra la auditoría.
La operación cotidiana rara vez se ajusta a escenarios perfectos. Un sistema híbrido debe manejar casos no contemplados con políticas claras. Por ejemplo:
La evaluación debe incluir pruebas deliberadas para estos casos. Si no se prueban excepciones, la operación termina descubriéndolas en producción —y eso puede implicar riesgo operativo.
Commander Hibrido no solo afecta la tecnología; afecta la cultura de operación. Si el personal no comprende cómo y por qué el sistema toma decisiones (o por qué solicita una aprobación), puede:
En la evaluación, incluye:
Cuando un sistema permite coordinar acciones —especialmente si involucra comandos— la seguridad deja de ser un requisito adicional y pasa a ser el núcleo del diseño. En Commander Hibrido, el reto es garantizar que la integración de módulos no cree “rutas laterales” donde se degrade el control de acceso o se pierda trazabilidad.
Un marco razonable para pensar seguridad incluye:
Sobre el “cómo” (no el marketing), lo importante es poder demostrar: qué controles existen, cómo se aplican, cómo se prueban y qué evidencia se conserva.
En la evaluación integral, también conviene preguntar por mecanismos de “seguridad operacional”. Esto incluye: cómo se gestiona el ciclo de vida de cuentas, cómo se revocan accesos cuando un empleado cambia de rol, cómo se rotan secretos, qué pasa cuando una credencial expira a mitad de un flujo, y cómo se valida la integridad de comandos antes de su ejecución.
Muchos sistemas fallan en seguridad por roles demasiado amplios o por una matriz de permisos poco detallada. Commander Hibrido debe soportar granularidad suficiente para:
Una prueba útil: intenta ejecutar acciones de ejemplo con diferentes roles (incluyendo roles sin privilegio) y verifica si el sistema bloquea correctamente y registra evidencia del intento.
Si un incidente ocurre (por ejemplo, un comando incorrecto, un acceso indebido o un fallo de integridad), ¿cómo responde el sistema? En particular:
La evaluación debería incluir una simulación de incidente tipo. No para “asustar”, sino para verificar que el sistema híbrido no solo previene, sino que también ayuda a responder.
En sistemas híbridos, el rendimiento no se reduce a “cuánto tarda”. También hay que observar la consistencia de la operación: estabilidad bajo variación, manejo de colas, comportamiento bajo degradación y recuperación ante fallos.
Para evaluar Commander Hibrido con rigor, es útil definir escenarios de prueba realistas, por ejemplo:
Además, conviene estudiar métricas operativas con base en reportes técnicos y prácticas reconocidas. En cuanto a marcos de referencia, suelen ser útiles estándares y guías de ingeniería y ciberseguridad. Para asegurar orientación sin “exageraciones”, una fuente ampliamente citada en el sector para prácticas de estabilidad y confiabilidad (aunque no específica de tu producto) es el enfoque de fiabilidad/operaciones de Google SRE y prácticas de ITIL en gestión de servicios, además de guías de ciberseguridad del NIST (para gobernanza, controles y gestión de riesgos). Estas referencias ayudan a estructurar una evaluación sólida.
Al definir métricas, procura no quedarte en “latencia promedio”. En sistemas híbridos interesa:
Estas métricas permiten valorar si el sistema híbrido es robusto realmente o si solo “parece” robusto en condiciones ideales.
Commander Hibrido, por su enfoque híbrido, puede introducir cambios que afectan múltiples caminos de ejecución. Por ello, las pruebas no deben ser solo de rendimiento, sino de regresión funcional y de seguridad.
Recomendaciones prácticas de pruebas de regresión:
Sin estas pruebas, la mantenibilidad se vuelve una apuesta. La organización termina depender de “memoria del ingeniero” o de ajustes manuales tras cada actualización.
En materia de “precio”, las organizaciones suelen buscar claridad, pero el valor real proviene del costo total de propiedad (TCO): licenciamiento o suscripción, implementación, integración con sistemas existentes, formación, mantenimiento, soporte, pruebas y actualización continua.
Como no se han proporcionado importes concretos, no conviene inventar cifras. Lo profesional, en cambio, es exigir un desglose contractual y un plan de costos por etapas: piloto, integración, despliegue y operación. De esta forma, Commander Hibrido puede evaluarse con un criterio financiero trazable.
Además, considera costos “ocultos” que típicamente emergen en sistemas híbridos:
La clave es pedir que el proveedor asuma responsabilidades claras en esas áreas: qué incluye, qué no incluye, y cómo se coordina la operación durante transiciones.
La calidad de una solución híbrida depende en gran parte de la madurez del proveedor en integración, soporte y documentación. Si tu objetivo es implementar Commander Hibrido, conviene solicitar información verificable, como:
Un proveedor serio suele ofrecer material de implementación y casos de prueba, además de alineación con prácticas de operación y seguridad.
Una recomendación adicional es solicitar “evidencias” y no solo “documentos”. Por ejemplo: si afirman que la plataforma mantiene trazabilidad, pedir un ejemplo real de registro/auditoría para un flujo completo. Si aseguran interoperabilidad, pedir una tabla de mapeos o un informe de compatibilidad para versiones. Si prometen degradación controlada, pedir una demostración con fallos simulados o un reporte de pruebas.
En sistemas híbridos, el soporte no solo resuelve bugs; también gestiona la operación y la coordinación entre módulos. Antes de decidir, asegúrate de pedir:
Sin un esquema de soporte claro, el sistema híbrido puede volverse una fuente de incertidumbre: cada incidente termina en “dependemos del proveedor” y la operación se detiene por falta de procedimiento.
Un riesgo habitual es que la solución esté “conocida” solo por el proveedor o por un consultor interno específico. Para evitarlo, la evaluación debe considerar:
La mantenibilidad no es solo técnica; es organizacional. Si nadie del equipo conoce el sistema con profundidad, la evolución del sistema se vuelve lenta y costosa.
Para apoyar la evaluación, a continuación se incluye un suplemento en formato de comparación, fuente referencial, guía paso a paso y condiciones/requirements. Este contenido funciona como checklist; no sustituye una evaluación técnica en tu entorno.
| Aspecto a comparar | Enfoque “híbrido” (Commander Hibrido) | Riesgo típico si no se valida |
|---|---|---|
| Interoperabilidad | Integración coordinada entre módulos y fuentes heterogéneas dentro de una capa de mando. | Incompatibilidades funcionales o pérdida de contexto al actualizar subsistemas. |
| Operación y degradación | Mecanismos para continuar o degradar con control ante fallos parciales. | Interrupciones completas o acciones erróneas cuando falla un componente. |
| Seguridad | Autenticación y autorización por roles, controles sobre comandos y trazabilidad. | Accesos excesivos y dificultad para reconstruir eventos ante incidentes. |
| Auditoría | Registros accionables para análisis posterior y topa continua. | Imposibilidad de evaluar causa raíz o cumplir auditorías internas. |
| Mantenibilidad | Actualizaciones con compatibilidad definida y gestión de configuraciones. | Riesgo por cambios sin validación y aumento de carga operativa. |
Fuente (marco de referencia para buenas prácticas): para estructurar evaluación de confiabilidad y operaciones, suelen utilizarse enfoques como Google SRE (fiabilidad/gestión de incidentes) y para gobernanza y controles de ciberseguridad, guías como NIST Cybersecurity Framework. Estas referencias no determinan el producto, pero ayudan a diseñar pruebas y controles con criterio reconocido.
Para que la evaluación no dependa de “confianza”, define un conjunto de evidencias mínimas. Por ejemplo:
Si el proveedor no puede entregar evidencias, la organización debe considerarlo como una señal de riesgo o como un área que requiere trabajo adicional previo al despliegue.
Commander Hibrido suele ser atractivo donde hay necesidad de orquestación y coordinación entre componentes con distinta naturaleza. Sin asumir un único sector, el patrón se repite: cuando la operación requiere combinar decisiones automatizables con supervisión humana, o cuando diferentes fuentes de datos deben consolidarse para tomar acciones coordinadas.
En ambientes corporativos, industriales o de infraestructura, el valor aparece cuando el sistema:
Si el sistema no cumple alguno de estos objetivos, entonces el “híbrido” puede terminar siendo solo una suma de partes sin beneficios netos. En ese caso, el sistema incrementa complejidad sin entregar retorno. Por ello, el piloto debe medir el impacto en procesos (tiempos, consistencia, tasa de errores), no solo en funcionalidades.
La evaluación integral mejora mucho cuando el piloto se elige por casos de uso que “obligan” a demostrar la arquitectura. Es decir: casos donde haya coordinación entre módulos, donde existan aprobaciones o decisiones, donde sea relevante la auditoría y donde haya potencial de fallo.
Por ejemplo, si tu organización busca mando híbrido para coordinación de respuesta ante eventos, el piloto debería incluir:
Un piloto que solo ejecuta rutas simples (happy path) puede esconder deficiencias críticas en estados, excepciones, seguridad y degradación.
La interoperabilidad es un beneficio cuando hay estándares claros y contratos de datos definidos. Sin embargo, en sistemas híbridos es frecuente que aparezcan dependencias: una interfaz cambia, una fuente de datos varía su formato, o un subsistema modifica su semántica. Commander Hibrido debe gestionar estas variaciones mediante compatibilidad, validación y pruebas.
Desde el punto de vista experto, se recomienda:
Para que la interoperabilidad sea realmente operativa, deben existir procedimientos para cambios de subsistemas. Esto incluye:
Cuando ocurre un incidente, la diferencia entre “resolver” y “discutir” suele estar en la trazabilidad. Commander Hibrido, si está bien implementado, permite reconstruir una línea temporal: qué evento disparó un proceso, qué acciones se ejecutaron y qué decisiones tomaron operadores o reglas automatizadas.
Esto no solo sirve para auditorías; también es combustible para topa continua. En entornos con cultura de seguridad y calidad, la trazabilidad acelera la corrección de procesos y reduce reincidencias.
Cuando no hay trazabilidad suficiente, surgen problemas estructurales:
La auditoría debe ser accionable. Una auditoría “solo por cumplimiento” (logs imposibles de consultar o sin correlación) no cumple el objetivo operativo. Por eso, en la evaluación pide:
Una solución híbrida puede funcionar al principio y degradarse con el tiempo si no existe gobernanza de configuración. Es decir: si cada ajuste requiere conocimiento tácito, si los cambios no se versionan o si no hay una estrategia de mantenimiento, el costo operativo aumenta.
Por eso, la evaluación debe incluir:
Además, considera el ciclo de vida de la “lógica híbrida”. En muchos sistemas híbridos, hay reglas automatizadas y flujos que dependen de configuraciones cambiantes. Si esa lógica no se versiona como código (o de manera equivalente), el sistema se vuelve opaco: nadie sabe exactamente qué lógica estaba vigente en el momento del incidente.
Una práctica recomendada en la evaluación es exigir “trazabilidad de versiones”: qué versión de reglas/módulos estaba activa y cómo se relaciona con los eventos y auditoría.
En general, “Commander Hibrido” se utiliza como denominación de un esquema de mando/operación con características integradas. Puede implementarse como una plataforma, una capa de orquestación o un conjunto de módulos conectados, pero el criterio decisivo es cómo se integran y se operan esos componentes.
Solicita pruebas o evidencias de integración: esquemas de datos, compatibilidad entre versiones, manejo de errores y validación. Idealmente, el piloto debe incluir interacciones reales con los subsistemas que ya usas. También pide ejemplos donde el dato venga “mal” (incompleto, fuera de rango, contradictorio) para ver cómo el sistema protege la decisión.
Es crítico para seguridad y topa continua. Permite identificar la causa de incidentes, revisar acciones ejecutadas y evidenciar cumplimiento de procedimientos. Sin auditoría, la operación tiende a depender de supuestos o reconstrucciones incompletas. Además, la auditoría es el mecanismo que convierte eventos en aprendizaje: sin evidencia, no hay mejora real.
Dependen del objetivo, pero suelen incluir tiempos de respuesta, tasa de fallos, consistencia de eventos, capacidad de recuperación ante fallos parciales y estabilidad bajo carga. Las métricas deben definirse con criterios de aceptación. Incluye métricas de consistencia entre interfaz y auditoría, y métricas por módulo para evitar “culpar al sistema en general”.
Controles de acceso por roles, trazabilidad completa, procedimiento de cambios, pruebas de resiliencia y capacitación del personal. Además, conviene asegurar que el plan de soporte y respuesta a incidentes esté definido antes del “go-live”. Sin plan de respuesta, aunque el sistema sea seguro “en papel”, la operación puede fallar ante incidentes.
Se puede, siempre que exista arquitectura modular, contratos de datos bien definidos y prácticas de mantenibilidad. Para comprobarlo, la evaluación debe incluir pruebas de crecimiento (más usuarios, más eventos, más integraciones) en condiciones realistas. El objetivo es validar que el sistema mantiene estabilidad y que la lógica híbrida no se vuelve incontrolable con más escala.
Pide un desglose por etapas: implementación, integración, licenciamiento o suscripción si aplica, formación, soporte, mantenimiento y costos de operación (incluyendo pruebas y cambios). Así podrás estimar TCO con base en tu contexto. Incluye costos de auditoría (almacenamiento/retención), costos de infraestructura y costos de entrenamiento repetido por rotación.
Idealmente, un informe con resultados de métricas (percentiles, tasas de fallo), evidencias de auditoría para flujos completos, análisis de seguridad (controles probados), y documentación de lecciones aprendidas. También debería incluir recomendaciones sobre cómo escalar (qué ajustes de configuración, límites recomendados y procedimientos de cambios).
Commander Hibrido puede aportar topas reales cuando el enfoque híbrido se traduce en coordinación verificable, interoperabilidad sólida, seguridad operativa y auditoría útil. La clave está en tratar la solución como un sistema completo: arquitectura, procesos y evidencia de funcionamiento bajo condiciones reales. Si tu evaluación cubre esos ejes con rigor, no solo obtendrás una herramienta; obtendrás un marco de operación más consistente.
En última instancia, una evaluación integral te permite decidir con menor incertidumbre: saber qué es lo que el sistema hace, qué hace cuando falla, cómo se protege, cómo se audita y cómo se mantiene. Ese es el núcleo de un mando híbrido bien implementado.
Si quieres, puedo adaptar esta guía a tu caso específico (sector, tamaño del equipo, entorno técnico y objetivos) y convertirla en una lista de requisitos priorizada para tu proceso de compra o implementación.



Esta guía explica de forma objetiva qué es un Pulse Hibrido, cómo se interpreta su funcionamiento y qué criterios usar para evaluar opciones, mantenimiento y seguridad. Se revisa el contexto técnico de la terapia por pulso y los factores clínicos que suelen influir en la selección del equipo, incluyendo consideraciones de compatibilidad, protocolos y entorno de uso.
El Gac Híbrido se está posicionando como una opción técnica para quienes buscan combinar beneficios de sistemas y topar el manejo del cultivo o producción. Este artículo ofrece un panorama objetivo: qué suele significar “híbrido”, cómo se evalúa su desempeño, qué factores afectan costos y calidad, y cómo tomar decisiones informadas con base en criterios de proveedor, instalación y mantenimiento.
Esta guía explica, de forma objetiva, cómo se evalúa y aplica el Pulse Hibrido en contextos clínicos. Se revisa qué significa el concepto de “pulso” en fisioterapia y tecnología médica, por qué los sistemas híbridos combinan modalidades, y qué criterios técnicos y de seguridad se recomiendan para una selección responsable, alineada con protocolos y buenas prácticas del sector.
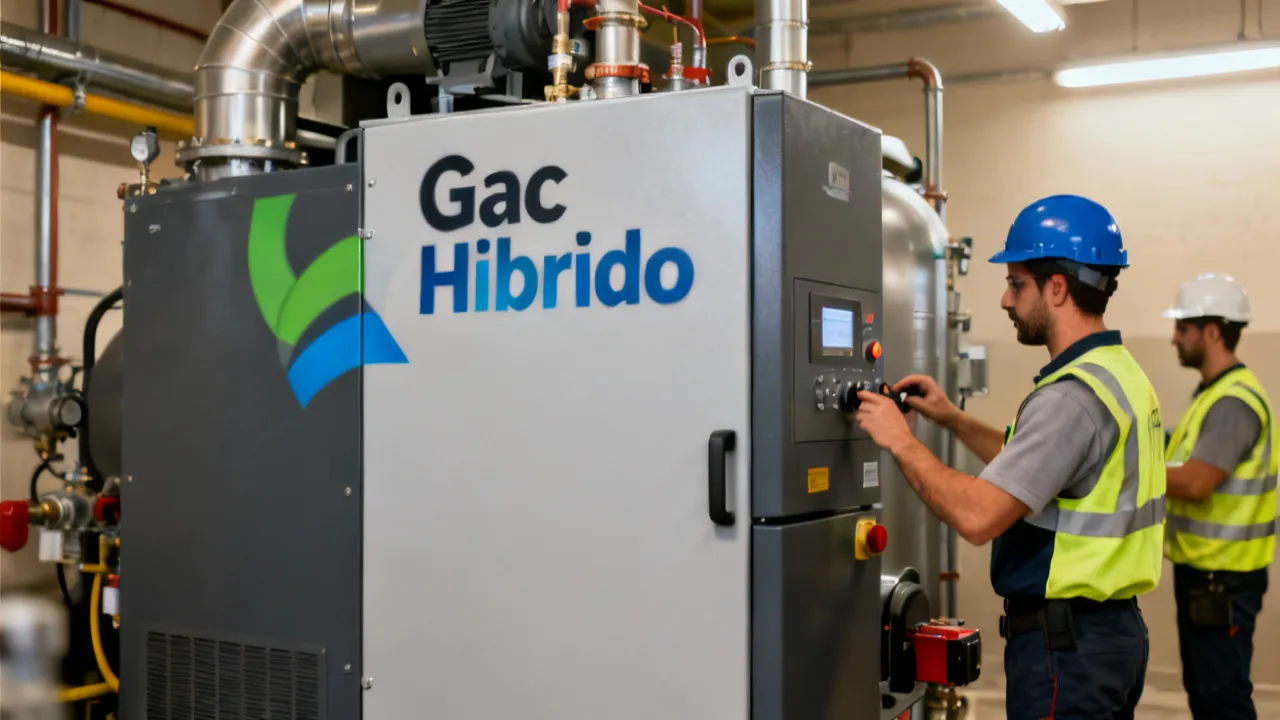
El Gac Híbrido combina rendimiento y versatilidad en sistemas de climatización y proceso, con una configuración diseñada para adaptarse a diferentes necesidades. Este artículo explica de forma objetiva qué significa el concepto “híbrido”, qué se considera en la selección técnica y qué requisitos suelen pedirse a proveedores e instaladores. Además, incluye comparativas, pasos de evaluación y preguntas frecuentes para tomar decisiones informadas.
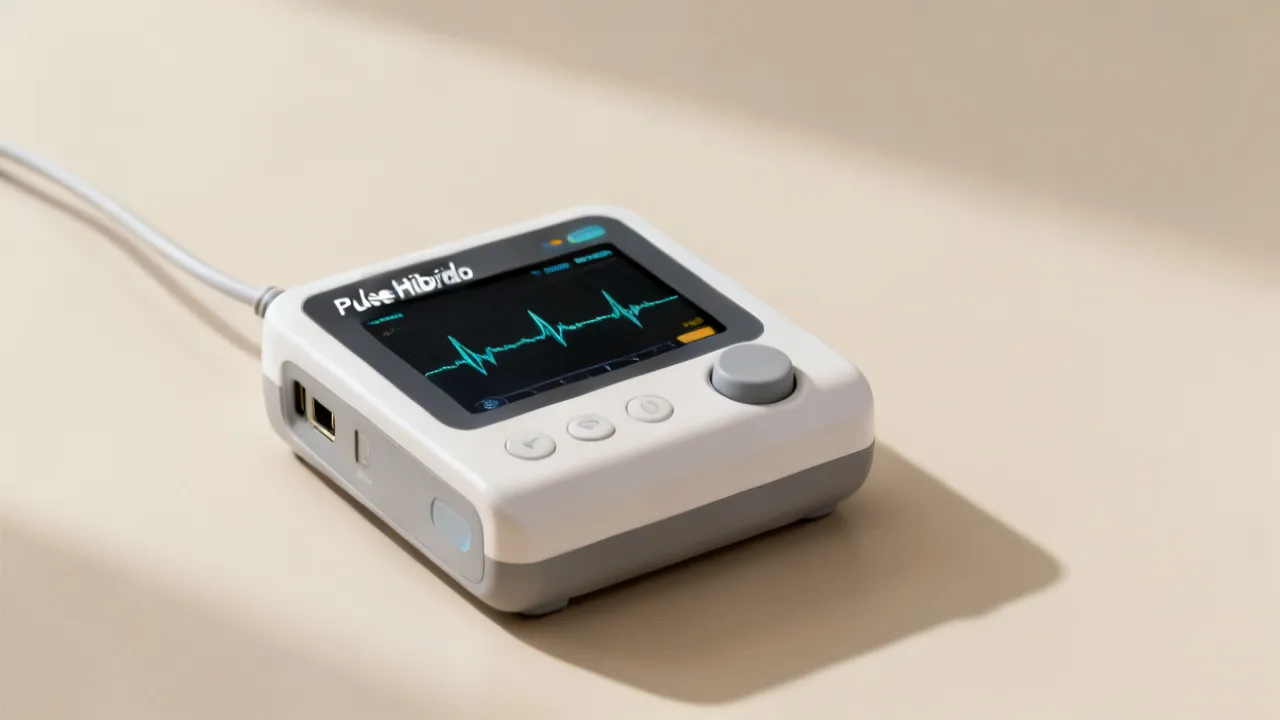
Esta guía explica qué es el Pulse Hibrido, cómo se integra en protocolos de estimulación y qué factores técnicos conviene revisar antes de seleccionarlo. De forma objetiva, se contextualiza su papel dentro de dispositivos de pulso, sus variables de configuración y el enfoque de seguridad clínica habitual. También se detallan criterios de compra, evaluación y mantenimiento para un uso responsable.
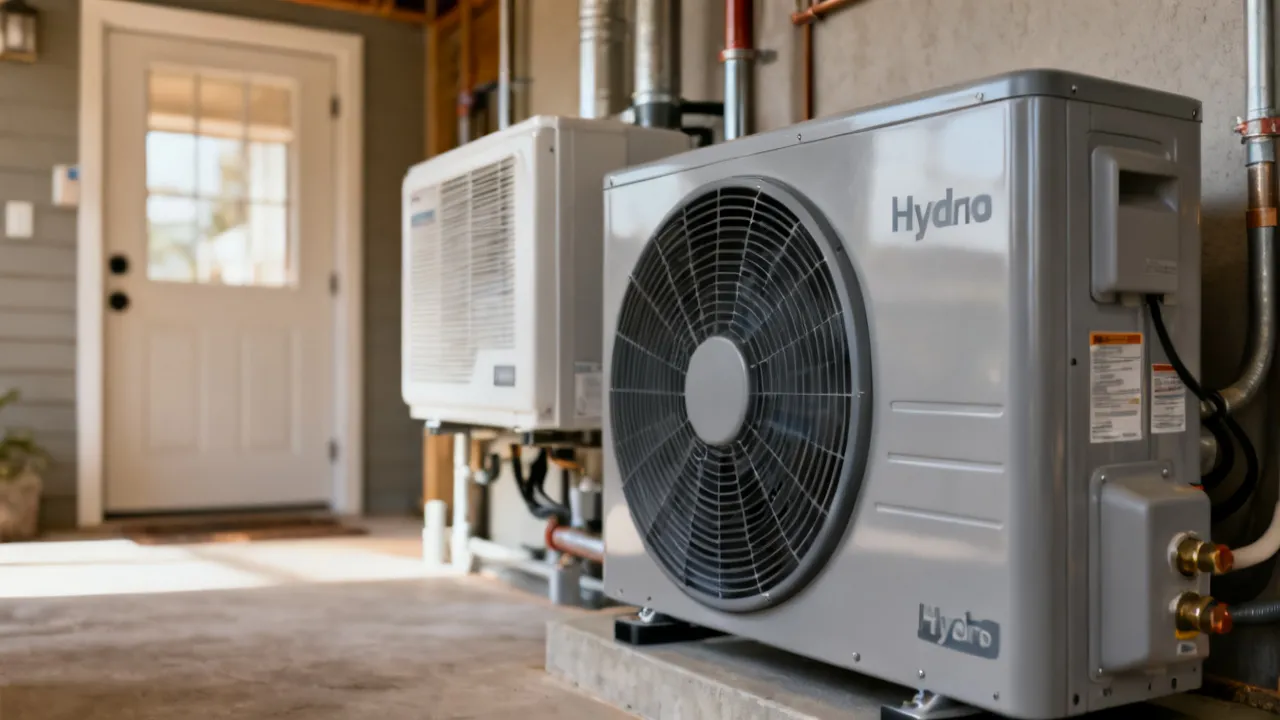
Esta guía analiza el sistema **Gac Híbrido** desde una perspectiva técnica y objetiva: qué es, cómo funciona y qué criterios seguir al evaluarlo para climatización. Se explican conceptos de la bomba de calor y la integración con otras fuentes térmicas, además de requisitos comunes de instalación y mantenimiento. También encontrarás comparativas, condiciones operativas y respuestas a preguntas frecuentes.

