Este guia explica, de forma objetiva, como tratar o login associado ao contato “Maria Elisangela Alves Santana [email protected]” em um contexto de segurança e conformidade. Em seguida, contextualiza o significado de credenciais, boas práticas de acesso e cuidados com dados pessoais, com recomendações para reduzir riscos de fraude, acessos indevidos e falhas operacionais.
Quando aparece a combinação “Maria Elisangela Alves Santana [email protected] login”, a prioridade deve ser sempre a segurança do processo de autenticação e o uso correto dos dados de contato. Em termos práticos, isso significa que o acesso deve ser tratado como um fluxo de autenticação (login) que exige validações, registro de tentativas e proteção contra usos indevidos do e-mail. Para orientar sua ação, considere este guia como um roteiro de boas práticas para configurar, auditar e operar credenciais e acessos com responsabilidade.
Se você está tentando “fazer login” em um serviço, portal ou sistema que menciona “Maria Elisangela Alves Santana” e o e-mail “[email protected]”, o foco não é “adivinhar” credenciais nem reutilizar dados em outros contextos: o caminho correto é assegurar que o login esteja alinhado às políticas do provedor do sistema e aos princípios de minimização de dados. Isso ajuda tanto a reduzir risco de invasão quanto a evitar falhas de conformidade — especialmente quando o contato representa uma pessoa específica.
Além disso, o modo como a informação aparece (nome + e-mail + ação de login) pode ser interpretado como parte de um processo maior de identidade digital. Ou seja: a forma como você lida com isso pode afetar não apenas a conta em questão, mas também a sua segurança operacional (por exemplo, se você compartilha evidências em canal inadequado, se abre links desconhecidos ou se executa passos sem checar legitimidade). Em um contexto profissional, a regra é: “primeiro proteja, depois prove”. Proteja o ambiente, prove o domínio, proteja o fator adicional, e só então conclua a autenticação.
“Login” é o processo pelo qual um usuário prova sua identidade para acessar um recurso digital (plataforma, ambiente corporativo, conta de serviço ou módulo administrativo). Já o e-mail “[email protected]” pode funcionar como identificador de conta, canal de recuperação de senha ou atributo usado em comunicações de segurança (como envio de códigos e alertas).
Do ponto de vista técnico e de governança, os componentes do seu pedido formam uma peça importante de auditoria: nome + e-mail + tentativa de acesso. Um cenário frequente em operações reais é que o e-mail seja utilizado para reset de senha, confirmação de conta e controle de acesso por verificações adicionais (por exemplo, 2FA). Por isso, qualquer abordagem correta deve considerar:
Na prática, “por que o e-mail importa?” porque ele está ligado a “o que acontece depois” do login. Se alguém obtém acesso ao e-mail de recuperação, pode passar por rotas que contornam a senha original. Isso é especialmente crítico quando o provedor usa o e-mail como etapa de verificação primária. Em outras palavras: segurança de login é, quase sempre, segurança do ecossistema de recuperação. Mesmo quando você não tem intenção maliciosa, descuidos comuns (compartilhar o e-mail em mensagens públicas, clicar em links de instrução não verificados, ignorar alertas) podem criar caminhos indevidos.
Outro fator relevante é que nomes como “Maria Elisangela Alves Santana” podem ser usados em tentativas de engenharia social. Mesmo que o nome por si só não seja credencial, ele aumenta a credibilidade de mensagens (por exemplo: “Olá, Maria Elisangela... sua conta foi bloqueada”). Por isso, o ideal é reduzir a exposição desse conjunto de dados em canais que não precisam deles. Em ambientes corporativos, isso geralmente é endereçado com políticas de comunicação, treinamento de usuários e controles de acesso a informações sensíveis.
Na prática, a análise profissional de “Maria Elisangela Alves Santana [email protected] login” costuma envolver três frentes: (1) confirmação do canal correto do serviço; (2) estratégia de autenticação segura; (3) verificação de conformidade e operações mínimas. A seguir, descrevo um raciocínio típico de especialistas em segurança da informação e gestão de identidade.
Ao conduzir um procedimento de acesso seguro, profissionais geralmente seguem uma sequência: primeiro mitigam a probabilidade de fraude (evitar páginas falsas), depois reduzem o impacto de falhas (MFA e limites de tentativa), e finalmente garantem que a conta está sob governança (logs, alertas e revisão de permissões). Embora o usuário final muitas vezes trate “login” como algo trivial (“digitar e entrar”), a realidade de segurança transforma o login em uma atividade que precisa ser cuidadosamente orientada.
Além disso, um especialista considera o “contexto de uso”: esse login é para uma pessoa real? Um sistema de serviço? Um ambiente corporativo? O procedimento muda. Exemplo: contas de serviço exigem controles diferentes (chaves, rotação, segredos em cofre, restrição de escopo) do que contas humanas. Se o login estiver associado a uma pessoa (como sugere o nome fornecido), normalmente a expectativa é habilitar MFA, revisar notificações e manter rastreabilidade de acessos.
Antes de tentar autenticar, verifique se o acesso está sendo feito no ambiente correto. Muitos incidentes começam com tentativas em páginas falsas, e-mails de phishing ou links adulterados. Mesmo que “Maria Elisangela Alves Santana [email protected]” pareça relevante, isso não valida automaticamente o site ou o fluxo de login.
Boas práticas objetivas:
Um detalhe prático: muitos navegadores exibem alerta para domínios com grafia semelhante. Ainda assim, criminosos evoluem com variações de caracteres e subdomínios. Por isso, não basta “parecer igual” — é necessário conferir se o domínio está correto. Em operações corporativas, essa verificação pode ser reforçada com listas de allowlist (permitir apenas domínios conhecidos), políticas de navegação e isolamento de ambiente para tarefas sensíveis.
Além do site em si, o especialista também avalia o caminho que leva até a tela de login. Se o usuário chegou a ela por um link vindo de uma mensagem desconhecida, a chance de fraude aumenta. O mais seguro é: em vez de seguir o link, abrir o navegador e acessar manualmente o domínio oficial, ou usar atalhos já confiáveis (bookmark interno, intranet, SSO corporativo).
Em muitos sistemas, o e-mail funciona como “username” ou como identificador associado à conta. Isso significa que o sistema pode:
Para tratar isso com profissionalismo, evite combinar credenciais em múltiplos ambientes sem necessidade e não use o e-mail como “ponte” informal entre serviços. Em auditorias, essa prática costuma ser apontada como risco de reutilização e aumento da superfície de ataque.
Um ponto que merece atenção é o comportamento do próprio sistema quando o e-mail é digitado. Alguns provedores exibem mensagens diferentes dependendo se o e-mail existe ou não (“Se o e-mail estiver cadastrado, enviaremos...”). Esse tipo de comportamento pode revelar se a conta existe, o que é explorado por atacantes. Em um ambiente bem configurado, o provedor tende a usar mensagens neutras para não facilitar enumeração de contas. Mesmo que o provedor não faça isso perfeitamente, o usuário pode adotar boas práticas: não insistir com tentativas infinitas e não repetir passos em canais não verificados.
Outro aspecto: se o e-mail estiver vinculado a múltiplas contas, pode haver confusão de credenciais (por exemplo, e-mail de recuperação de um portal diferente). Por isso, um especialista tenta confirmar qual serviço exatamente está sendo acessado. O login de um serviço não deve ser confundido com outro, nem as etapas de recuperação devem ser executadas “por semelhança”.
Para reduzir o risco de comprometimento, a autenticação multifator (MFA/2FA) é um padrão amplamente adotado. Se o sistema associado ao login oferecer MFA, habilite e mantenha métodos alternativos sob controle. Em especial, configure opções seguras (por exemplo, aplicativos autenticadores ou chaves verificáveis, conforme o serviço disponibiliza) e trate códigos e dispositivos como ativos críticos.
Conformidade e referência: boas práticas de identidade e autenticação são frequentemente discutidas por instituições e frameworks como o NIST (National Institute of Standards and Technology). Para orientações gerais, recomenda-se avaliar documentos do NIST sobre autenticação e gerenciamento de identidades e credenciais (ex.: diretrizes de autenticação e gestão de identidade). Em operações, isso ajuda a alinhar políticas internas ao estado da arte e a reduzir falhas recorrentes.
Há vários tipos de MFA, e a escolha importa. Uma política de segurança mais madura geralmente considera:
Profissionais evitam também práticas que diminuem a segurança, como compartilhar códigos em chats, guardar códigos em blocos de notas sem proteção ou registrar o código em e-mails. Se uma mensagem solicitando “o código agora” chega por canal não oficial, deve ser tratada como suspeita.
Em ambientes corporativos, há ainda um cuidado adicional: integração com SSO (Single Sign-On), provedores de identidade e políticas condicionais (por exemplo, exigir MFA apenas quando há risco ou quando o acesso ocorre em local incomum). Mesmo quando essas políticas existem, o usuário deve ser orientado a não tentar “contornar” etapas, pois isso costuma indicar falha de governança.
Qualquer tentativa de acesso — bem-sucedida ou não — deve ser tratada como evento. Um especialista busca evidências de:
Se o sistema registrar logs, revise-os quando houver incidentes. Se não houver ferramenta interna, formalize um processo com o provedor: solicitação de trilhas de auditoria, relatórios de segurança ou evidências de eventos.
Em uma operação bem desenhada, o fluxo de resposta a incidentes considera o “momento do alerta”. Por exemplo, quando o provedor envia e-mail de “novo login”, a organização deve ter um processo para validar: foi você? Houve VPN corporativa? O horário bate com o expediente? Houve mudança de IP? Se não for você, a resposta padrão pode incluir desabilitar sessões, redefinir senha, revisar dispositivos e, em certos casos, acionar o time de segurança.
Outro detalhe: é comum que sistemas de login atrasem ou agreguem eventos. O especialista considera isso ao avaliar “falsos positivos”. Ainda assim, a presença de sinais combinados (várias tentativas + mudança de e-mail + recuperação recorrente) normalmente supera ruído e exige ação imediata.
A seguir, como complemento ao foco do artigo, veja uma comparação em formato de tabela com condições e impactos comuns ao tratar um login associado a nome e e-mail (como “Maria Elisangela Alves Santana [email protected] login”).
| Abordagem | Quando usar | Condições/Capacidades necessárias | Risco reduzido | Observação prática |
|---|---|---|---|---|
| Login com e-mail + MFA | Quando o provedor oferece MFA e você precisa de acesso recorrente | Acesso ao segundo fator e política de segurança ativa | Redução de sequestro de conta | Evite compartilhar códigos e mantenha o método de MFA sob controle do titular. |
| Recuperação de conta com validações | Quando você esqueceu a senha ou suspeita de acesso indevido | Recebimento confiável do e-mail e verificação do provedor | Menor probabilidade de takeover por links falsos | Confirme o fluxo pelo domínio oficial; não use links recebidos sem checagem. |
| Bloqueio/Revogação e troca de credenciais | Quando há suspeita real de comprometimento | Capacidade administrativa ou suporte do provedor | Interrupção de acesso indevido | Após recuperar, revise sessões ativas e aplique melhorias (MFA, alertas, políticas). |
| Auditoria e monitoramento de tentativas | Quando é necessário controle recorrente e prevenção | Logs, SIEM/monitoramento ou relatórios do provedor | Detecção precoce de anomalias | Defina alertas e critérios de resposta operacional. |
Embora a tabela ajude a orientar decisões, a prática real exige que você verifique as capacidades do ambiente. Por exemplo, nem todos os serviços oferecem revogação de sessões ou logs detalhados. Nesses casos, a recomendação profissional costuma ser compensar com o que está disponível: habilitar MFA, revisar opções de recuperação, checar notificações e manter uma rotina de revisão. Segurança, portanto, não é “um botão”; é um conjunto de medidas alinhadas ao que o provedor permite.
A seguir, um roteiro objetivo e operacional, pensado para reduzir risco e evitar ações incorretas. Este conteúdo complementa a análise do tema “Maria Elisangela Alves Santana [email protected] login”, mantendo a orientação focada no processo de acesso.
Agora, para tornar o roteiro ainda mais útil no mundo real, vale incluir pontos adicionais que especialistas costumam enfatizar, especialmente quando o acesso envolve identificação por e-mail e o risco de phishing é alto.
Na prática, muitos incidentes ocorrem porque esses requisitos não estão completamente presentes. Por exemplo: a pessoa tem acesso ao e-mail, mas o e-mail de recuperação não tem MFA; ou a conta do provedor tem MFA, mas a recuperação ocorre sem validações fortes; ou não existe um procedimento para quando o login falha e o usuário decide “tentar novamente” em vez de verificar o fluxo oficial.
Um especialista tende a orientar uma correção por camadas. Se você não consegue habilitar MFA no provedor, você pode ao menos reforçar o e-mail de recuperação, proteger o dispositivo e reduzir tentativas. Se você não consegue acesso a logs detalhados, você implementa monitoramento adicional (por exemplo, alertas do próprio provedor, notificações em tempo real) e define uma rotina de validação.
Em cenários reais, o problema raramente está no nome em si e quase sempre está na forma como o acesso é conduzido. Quando o usuário menciona “Maria Elisangela Alves Santana [email protected] login”, as falhas mais comuns que profissionais identificam incluem:
Vale detalhar cada risco, porque “login com dados pessoais” tem armadilhas que não são óbvias para o usuário. Reutilização de senha, por exemplo, é frequentemente resultado de conveniência. O atacante pode obter uma senha vazada em um serviço menor e testar em serviços maiores. Se o usuário usar senhas iguais (ou muito parecidas), o risco se multiplica.
Confusão de contas também é comum quando o usuário tem múltiplos e-mails ou quando o provedor permite alterar o e-mail de recuperação. Se o usuário “acha” que é a conta correta, mas na verdade está tentando recuperar em outro endereço, pode acabar criando um cenário de falha ou até de risco (por exemplo, aceitando instruções incorretas). Em termos de auditoria, isso cria registros que parecem suspeitos, mas na verdade são erro do usuário.
Exposição desnecessária de dados ocorre quando alguém envia o e-mail em canais públicos, ou quando adiciona o e-mail em prints e descrições em tickets sem necessidade. Em um processo seguro, o técnico ou suporte geralmente precisa apenas de informações específicas para localizar a conta; ainda assim, a política de minimização recomenda o menor nível de detalhe possível.
Links e instruções não verificadas são a causa mais frequente de incidentes em login. Ataques de phishing tentam replicar a tela do provedor. Por isso, o usuário deve priorizar o domínio oficial e evitar usar links de terceiros. Quando o provedor envia mensagens, o ideal é acessar digitando manualmente o endereço ou usando bookmarks confiáveis, em vez de clicar no link do e-mail.
Uma leitura profissional do tema indica que o caminho mais seguro é tratar nome e e-mail apenas como identificadores, garantindo que o restante do processo (autenticação, recuperação e auditoria) siga o que o provedor do serviço determina.
Mesmo sem entrar em casos específicos, a gestão de login envolve tratamento de dados pessoais. Em um ambiente brasileiro, a Lei Geral de Proteção de Dados (LGPD) reforça princípios como necessidade, adequação e transparência no tratamento de informações. Em termos objetivos, isso afeta “Maria Elisangela Alves Santana [email protected] login” de duas formas:
Para manter o padrão correto, evite publicar dados em ambientes abertos e reduza o nível de detalhamento em mensagens para minimizar exposição. Se o caso estiver ligado a suporte ou suporte interno, valide canais oficiais e diretrizes internas.
Em operações e conformidade, há também o conceito de “base legal” e “finalidade”. O login não justifica tratamento ilimitado: logs devem ser coletados e analisados com base em necessidade e com políticas definidas. Isso inclui retenção de logs: armazenar indefinidamente aumenta risco de vazamento e pode violar políticas internas e requisitos regulatórios.
Outro ponto importante é a governança do que acontece quando um usuário solicita acesso. Se um time precisa do e-mail “[email protected]” para localizar uma conta, isso deve ser registrado e justificado. Se um suporte está autorizado a executar redefinições, isso deve seguir um procedimento. Caso contrário, ações “informais” aumentam risco tanto de fraude quanto de não conformidade.
Em ambientes com processos formais, costuma existir também um fluxo de aprovação quando se trata de acesso administrativo, permissões elevadas e revisões. A ideia é: mesmo que a pessoa seja legítima, conceder privilégios exige controle e trilha de auditoria.
Como o conteúdo aborda explicitamente “Maria Elisangela Alves Santana [email protected] login”, é natural que o foco de segurança inclua a defesa contra engenharia social. Ataques desse tipo normalmente exploram o vínculo com o usuário e a urgência (“sua conta será bloqueada”), além de reproduzir telas para coletar credenciais.
Para reduzir risco, considere medidas práticas que um especialista recomendaria e que podem ser aplicadas tanto por pessoas quanto por organizações:
Em termos de comportamento do usuário, uma boa prática é tratar “login” como uma ação que deve ser executada apenas a partir de um caminho confiável: aplicativo oficial, portal da empresa, SSO ou domínio digitado manualmente. Isso reduz a dependência de links recebidos e diminui a chance de cair em páginas falsas.
Um especialista também considera que alguns ataques não tentam roubar senha diretamente; eles tentam criar uma situação em que o usuário execute etapas de recuperação de forma indevida. Por exemplo: “Para continuar, confirme seu e-mail e revalide sua conta”. Sem checar o contexto, o usuário pode inserir dados em páginas adulteradas. Portanto, a defesa deve abranger toda a cadeia de recuperação, não apenas a tela de login.
Quando o e-mail “[email protected]” participa do processo de login, a gestão de credenciais deve ser especialmente cuidadosa. Mesmo que o e-mail não seja a senha, ele frequentemente é a “chave de volta” (recuperação). Assim, o padrão de segurança profissional inclui:
Uma prática útil é diferenciar “senha de login” e “senha de e-mail”. A conta de e-mail costuma ter papel central na recuperação e, por isso, deve ser tratada como uma credencial de alta criticidade. Habilitar MFA no e-mail, usar métodos resilientes e manter o dispositivo protegido tende a reduzir drasticamente a probabilidade de takeover.
Em ambientes corporativos, muitas vezes existem políticas de senha (mínimo de complexidade, histórico, expiração controlada) e uso de SSO para reduzir a exposição. Quando se usa SSO, “login” passa a ser conduzido por um provedor de identidade que pode centralizar MFA e auditoria, reduzindo o risco individual por serviço.
Se o usuário precisa realmente entrar em um serviço específico, o recomendado é fazer isso de modo padronizado: sempre pela mesma rota confiável, sempre com MFA, sempre observando alertas. Essa consistência reduz erro humano e aumenta previsibilidade de resposta.
Tratar tentativas de login como eventos significa não apenas “ver o log”, mas saber interpretá-lo. Um especialista busca padrões e correlações. Abaixo estão exemplos de sinais que podem indicar comportamento anômalo (sem que isso implique necessariamente comprometimento):
Uma organização pode implementar um conjunto de regras de detecção e uma rotina operacional. Por exemplo: quando aparece evento de “tentativas excessivas”, notificar o usuário por canal interno e iniciar processo de verificação. Quando aparece “nova sessão em dispositivo desconhecido”, exigir validação e, se necessário, revogar sessões. Quando aparece “mudança em métodos de recuperação”, iniciar revisão completa de segurança.
Mesmo para pessoas (não apenas empresas), a prática de revisar notificações de login e manter alertas ativados é um componente de segurança. Muitos provedores permitem alertas por e-mail ou push. O ideal é garantir que o canal do alerta (o e-mail e o celular) esteja protegido. Caso contrário, o atacante pode burlar a detecção ao comprometer o próprio canal de alerta.
Uma situação comum é o usuário não conseguir acessar a conta. Nesse cenário, a primeira regra é evitar “tentar por tentativa” sem estratégia, porque tentativas repetidas podem disparar bloqueios, aumentar ruído em logs e, pior, permitir que um atacante se aproveite da confusão.
Um guia mais seguro quando o login falha pode incluir:
Se o usuário estiver em dúvida sobre um passo de recuperação, o melhor caminho é pausar e procurar o procedimento oficial. Em muitos casos, executar “passos improvisados” é o que torna o problema mais grave: por exemplo, clicar em link suspeito enviado por terceiros ou fornecer informações em formulário não oficial.
Em incidentes mais graves, a sequência de resposta costuma ser: interromper sessões, redefinir credenciais com fluxo oficial, atualizar métodos de recuperação, revisar dispositivos e, se necessário, comunicar suportes e entidades internas.
Quando há sinais de comprometimento (ou quando o usuário recebe alertas de login em horários desconhecidos), a recomendação profissional tende a se tornar mais assertiva. Isso inclui revogar sessões ativas e alterar credenciais com cuidado.
Em termos práticos, “revogar sessões” significa impedir que tokens e sessões estabelecidas anteriormente continuem válidos. Esse passo é crucial porque um atacante pode ter permanecido logado mesmo após uma mudança de senha, dependendo da arquitetura do provedor.
Medidas mais fortes geralmente incluem:
Há também uma parte operacional: se a conta está vinculada a sistemas corporativos, é recomendável seguir o processo interno de resposta a incidentes. Isso pode envolver documentação, checagem de acesso a dados, e atualização de políticas. O importante é: agir com método, não apenas “corrigir a senha e pronto”.
Uma pergunta frequente (especialmente em ambientes com suporte) é: “Posso compartilhar o e-mail ‘[email protected]’ com suporte para resolver o login?” A recomendação segura é: em geral, pode ser necessário informar identificadores para localizar a conta, mas isso deve ser feito apenas em canais autorizados e com o mínimo de dados necessários. O objetivo é reduzir exposição e preservar confidencialidade.
Minimização de dados, na prática, orienta que você não inclua em tickets e mensagens abertas mais do que o necessário. Evite anexar prints com mensagens completas que contenham informações pessoais, e evite compartilhar senhas (mesmo que supostamente temporárias) ou códigos de MFA. Quando for necessário detalhar, forneça informações técnicas (por exemplo: horário aproximado do último acesso, tipo de erro no provedor, status de MFA) em vez de colocar dados pessoais extras.
Em empresas, o suporte pode ter procedimentos para validação de identidade. O técnico pode solicitar confirmação por múltiplas evidências (por exemplo: confirmação por canal registrado, dados de perfil internos ou SSO). Isso é uma camada adicional contra fraude.
Um ponto citado no roteiro é “documente eventos relevantes”. Profissionais costumam documentar com precisão, porque a documentação facilita tanto a auditoria interna quanto a comunicação com o suporte do provedor.
Um registro útil, sem expor credenciais, pode incluir:
A documentação bem feita reduz o tempo de resposta. E, quando necessário, serve de base para evidências. Em ambientes regulados, isso pode ajudar a cumprir requisitos de auditoria e conformidade.
Não. Em geral, o e-mail funciona como identificador da conta ou canal de recuperação. A senha é um segredo separado, definido pelo usuário ou pelo fluxo do provedor. Se houver dúvidas, use apenas o recurso oficial de “esqueci a senha”.
Confirme o domínio e a página oficial, verifique se o método de recuperação é legítimo e utilize o processo do provedor. Se houver suspeita de acesso indevido, trate como incidente: redefina credenciais seguindo o fluxo oficial e habilite/atualize MFA.
Se a conta estiver bloqueada por tentativas, respeite o tempo de espera recomendado. Evite continuar insistindo com credenciais incorretas sem entender o bloqueio, pois isso pode piorar a situação e tornar o evento mais confuso para auditoria. Ao final, use “esqueci a senha” e não tente improvisar rotas de recuperação.
O ideal é não. Instruções de terceiros podem estar associadas a phishing. O procedimento recomendado é confirmar o provedor, usar páginas oficiais e acionar suporte pelos canais oficiais.
Quando uma mensagem solicita ações urgentes (“faça login agora”, “confirme seu e-mail”), a orientação segura é ignorar o link do corpo da mensagem e acessar manualmente o serviço pelo domínio oficial. Em ambientes corporativos, pode ser recomendável reportar o e-mail suspeito para o time de segurança.
Ative MFA/2FA, evite reutilização de senha, habilite alertas de segurança (quando disponíveis) e revise dispositivos/sessões ativas. Além disso, mantenha o e-mail de recuperação sob controle e protegido.
Uma abordagem profissional de redução de risco também inclui revisar as rotas de recuperação. Alguns serviços permitem que o e-mail de recuperação seja alterado. Se houver alteração inesperada, isso costuma ser um indicador forte. Em casos suspeitos, priorize revogar sessões e reconfigurar MFA.
Em geral, pode ser necessário informar identificadores para localizar a conta, mas isso deve ser feito apenas em canais autorizados e com o mínimo de dados necessários. O objetivo é reduzir exposição e preservar confidencialidade.
Se você tiver dúvidas sobre o canal, confirme com antecedência qual é o canal oficial de suporte do provedor ou da empresa. Nunca envie senha ou códigos de verificação para suporte por canais não verificados. O suporte legítimo normalmente orienta você a executar ações em seu próprio navegador, com segurança.
Não há “regra universal”, mas use um ambiente seguro e atualizado. Evite extensões suspeitas, mantenha o sistema operacional e o navegador atualizados e prefira ambientes gerenciados quando for corporativo.
Em ambientes com alta criticidade, algumas organizações incentivam o uso de navegadores corporativos com políticas de segurança, perfis dedicados e isolamento (por exemplo, máquinas virtuais e perfis sem privilégios). Mesmo para uso pessoal, um cuidado mínimo é manter o navegador atualizado e não instalar extensões de origem desconhecida.
Interrompa o acesso suspeito alterando credenciais pelo fluxo oficial, habilite MFA se ainda não estiver ativo e revise sessões/dispositivos. Em ambientes corporativos, acione o processo interno de resposta a incidentes.
Se você recebeu alertas de login que não reconhece, trate como incidente. Além de alterar senha, procure “logout de todos os dispositivos” e revise configurações de recuperação. Se o provedor permitir, verifique também alterações em perfil e métodos de autenticação.
Ao unir “Maria Elisangela Alves Santana [email protected] login” em uma abordagem profissional, o ponto central é entender que o login é um fluxo de autenticação com implicações de segurança, auditoria e conformidade. A recomendação final é simples: valide o serviço, use autenticação multifator quando disponível, reduza exposição de dados e trate eventos de acesso como registros importantes. Assim, você protege a conta e também cria previsibilidade operacional para situações futuras.
Em resumo prático: segurança não depende apenas de “digitar a senha certa”. Depende de como você chega na tela de login, como protege o e-mail de recuperação, como configura MFA, como monitora alertas e como responde quando algo foge do esperado. Se você tratar o login como um processo completo — do início ao monitoramento — você reduz significativamente riscos como phishing, sequestro de conta e exposição de dados pessoais.



This guide explains Nubak in a clear, professional way, outlining what it is, how it is evaluated in practice, and what buyers should verify before committing. It also provides objective context on the keyword’s background, common use cases, and risk considerations. The discussion remains technology- and supply-aware, focusing on informed decision-making rather than marketing claims.
This guide explains Quintella 1994, focusing on how the product is typically positioned, sourced, and evaluated by informed buyers. It provides objective background on the Quintella concept, common procurement considerations, and practical decision criteria—without assuming specific pricing or supplier availability—so readers can compare options responsibly and document requirements clearly.
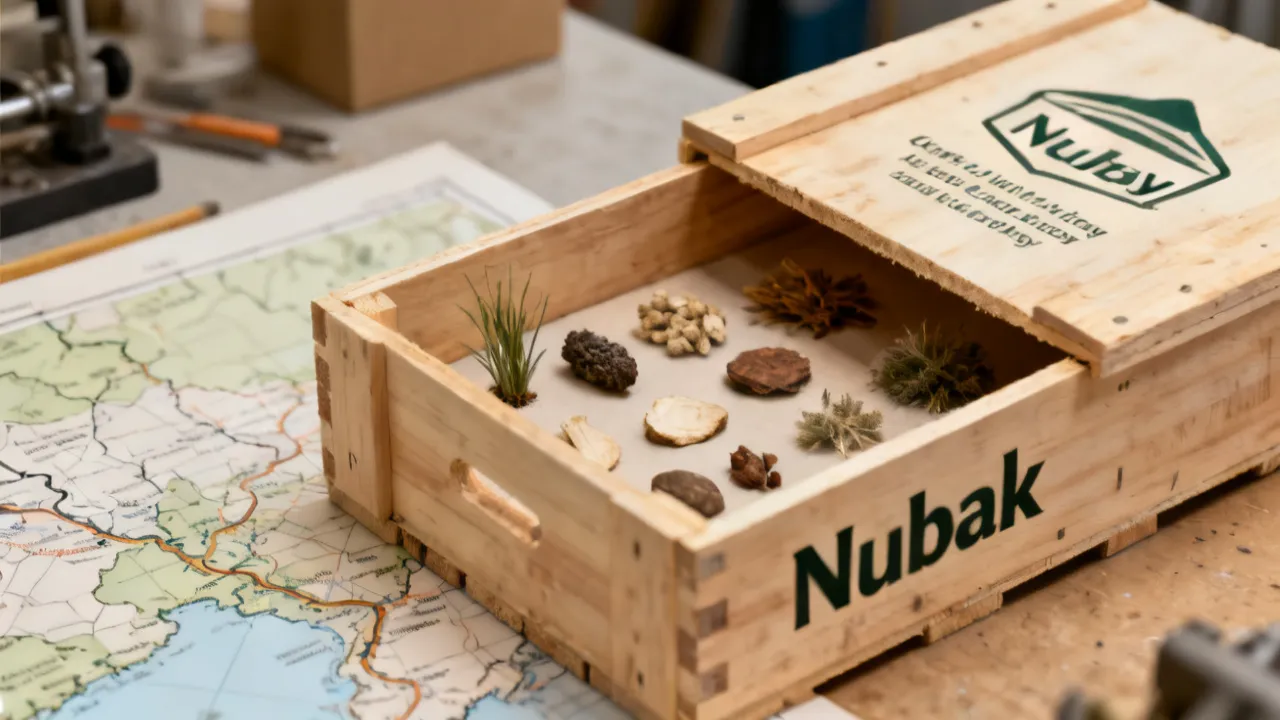
This guide explains what Nubak is, how it is typically sourced nearby, and how to evaluate suppliers, quality cues, and practical requirements before purchase. Background context covers terminology, common application considerations, and why documentation matters in reputable procurement. The aim is objective clarity for informed decision-making.
This guide explains Quintella 1994 in an objective, industry-informed way—what it is, why it gained attention, and how collectors and buyers should evaluate authenticity and value. Background context clarifies the term’s place in mid-1990s market culture, while later sections add practical requirements, sourcing checkpoints, and decision criteria for careful purchasing.
This guide explains Quintella 1994 in a practical, buyer-focused way. It provides objective background on the keyword’s context, how suppliers typically handle vintage or legacy catalog items, and what shoppers should verify before committing. Then it offers a structured comparison view, a step-by-step due-diligence plan, and clear conditions to support confident decisions.
This guide explains Quintella 1994 in an objective, industry-minded way, focusing on what the term typically refers to, how it is discussed in business and procurement contexts, and what due diligence should look like. You’ll also find a comparison table, a step-by-step evaluation approach, and practical requirements to help readers assess suppliers responsibly.

