Este guia explica como estruturar “Scenario Automação” para acelerar decisões operacionais, reduzir retrabalho e elevar a confiabilidade do chão de fábrica. Em contexto objetivo, revisa conceitos como modelagem de cenários, integração entre sistemas, governança de mudanças e critérios de aceitação. Ao final, você encontra um quadro comparativo, um passo a passo e requisitos para implantação segura.
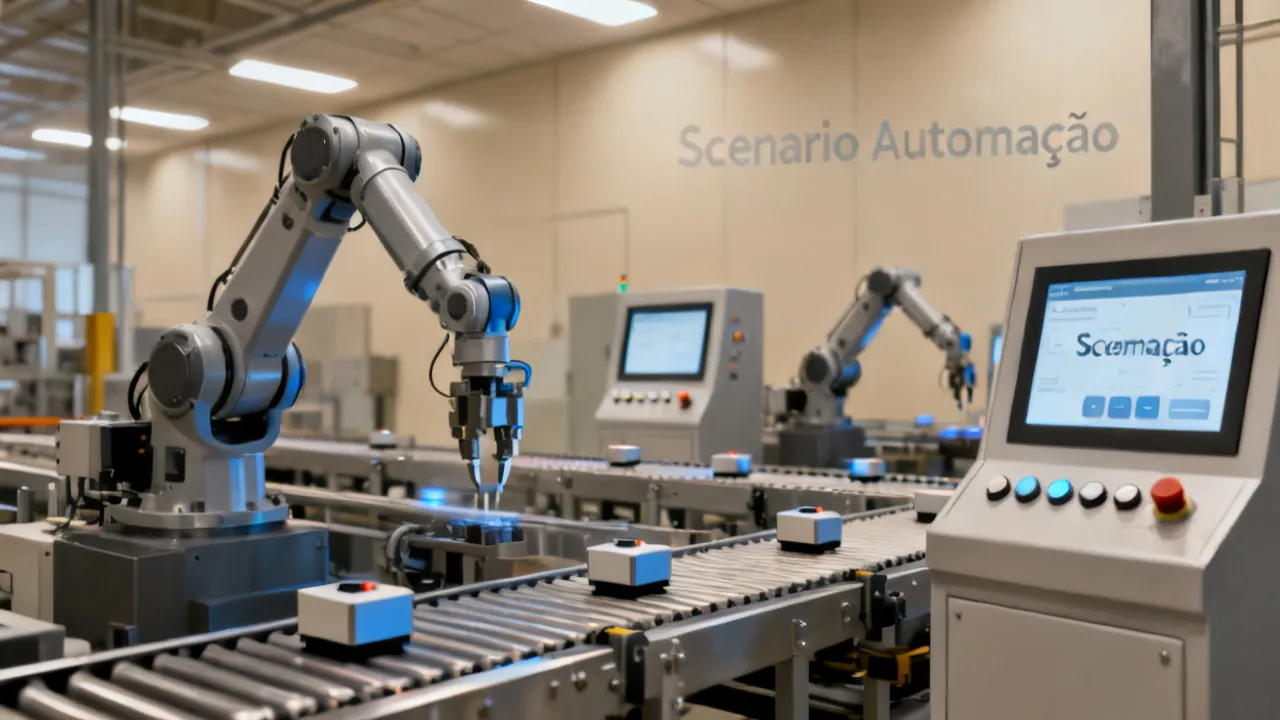
No contexto de “Scenario Automação”, a pergunta central não é apenas “automatizar”, e sim definir cenários operacionais que permitam simular, validar e executar ações com previsibilidade. Quando bem modelado, o cenário vira um roteiro acionável: descreve condições, integra variáveis do processo, define interlocks e estabelece critérios de aceitação. Isso tende a diminuir variações inesperadas, melhorar rastreabilidade e tornar a operação mais resiliente a mudanças de demanda, matéria-prima e layout.
Para obter ganhos reais (e não apenas “ganhos de demonstração”), você precisa decidir antes algumas bases de engenharia e gestão. Em geral, esses pontos são ignorados quando o projeto é tratado como uma soma de “fluxos” ou “telas” — mas são justamente o que determinam confiabilidade, repetibilidade e segurança funcional no ambiente industrial.
Em primeiro lugar, decida qual comportamento do sistema você quer controlar: não apenas o que “acontece” no melhor caso, mas o que o sistema deve fazer diante de alterações e falhas. Isso significa definir explicitamente:
Em segundo lugar, decida onde o cenário “vive” na arquitetura do seu sistema. O cenário precisa estar coerente com a realidade do chão de fábrica: certos controles e interlocks devem residir em OT (por latência e segurança), enquanto decisões e registro de auditoria podem residir em camadas de orquestração (SCADA/MES/integrações). Quando esse “onde” é decidido cedo, você evita re-trabalhos depois.
Em terceiro lugar, decida como o cenário será verificado. “Scenario Automação” não é completo até que você tenha uma forma objetiva de dizer: “foi aprovado porque cumpriu X”. Isso normalmente envolve:
Por fim, mantenha o enfoque profissional e objetivo: este artigo aborda como estruturar uma lógica de cenários, como alinhar stakeholders (engenharia, produção, qualidade e TI/OT) e como conduzir testes de integração, com ênfase em confiabilidade, segurança funcional e governança de mudanças. O objetivo é ajudá-lo a transformar uma ideia de automação em um sistema gerenciável no dia a dia.
“Scenario Automação” costuma ser confundido com fluxos simples (tipo “se X então Y”). Na prática industrial, porém, um cenário é mais amplo: ele descreve o conjunto de condições do ambiente e as respostas coordenadas do sistema (CLPs, SDCD/SCADA, MES, sistemas de manutenção, ERPs e camadas de analytics).
Um bom cenário não é apenas uma sequência. Ele é uma entidade operacional com semântica: “quando o sistema está nesta situação, ele deve transitar para aquilo, garantindo interlocks e registrando evidências”. Esse nível de rigor é o que diferencia automação “funcional” de automação “sustentável”.
Um cenário completo costuma incluir:
Para visualizar melhor, vale pensar no cenário como uma “conversa” entre camadas. O campo fornece sinais (ou indicações de condição). A camada OT decide e controla (com latência e segurança). A camada SCADA/MES registra, contextualiza e correlaciona com a ordem de produção. A camada TI (quando existe) analisa dados e, eventualmente, atualiza parametrizações aprovadas. O cenário coordena isso para que a mesma intenção produza o mesmo resultado sob variações inevitáveis.
Na prática, existem ao menos quatro tipos de cenários comumente encontrados:
Quanto mais você define esses tipos, mais previsível se torna a operação. E quanto mais previsível, mais fácil fica treinar operadores, justificar investimentos e estabelecer uma cultura de melhoria contínua baseada em dados.
Projetos de automação falham com frequência não por falta de equipamento, mas por lacunas de integração e validação. “Scenario Automação” ajuda a reduzir esse risco porque cria uma ponte entre requisitos de negócio e comportamento técnico. Em vez de testar apenas o “caso feliz”, você define cenários de:
Esse tipo de modelagem também facilita auditorias internas e externas, pois deixa evidências do porquê uma decisão foi tomada e quais condições a suportavam. Em indústrias com exigências regulatórias ou com forte cultura de compliance, essa rastreabilidade não é “burocracia”; ela é a base para análise de causa-raiz e para garantir que a mesma falha não se repita sem mitigação.
Além disso, a abordagem por cenários reduz riscos de engenharia típicos:
Em termos práticos, isso se reflete em menos retrabalho, menos “ajustes de emergência” no comissionamento, e maior previsibilidade de desempenho. Em muitos projetos, a diferença entre um lançamento problemático e um lançamento controlado está justamente no quanto os cenários foram pensados para falhas e bordas.
Uma das maiores dores é o desalinhamento entre a camada de controle (OT) e as camadas de dados e decisão (TI/MES/analytics). Em “Scenario Automação”, a modelagem do cenário precisa deixar claro:
Para sustentar confiabilidade, recomenda-se aderir a práticas consolidadas de engenharia e segurança. Isso inclui, de forma geral:
Quando aplicável, o projeto deve respeitar normas e guias de segurança funcional e práticas de gestão de ciclo de vida do software e automação industrial. Sem entrar em especificações jurídicas, a ideia central é que cenários em ambiente industrial devem ser desenhados para não comprometer integridade, cibersegurança e segurança operacional. Em especial, decisões automatizadas que envolvem atuação física precisam ter limites, priorização e comportamento em falhas bem definidos.
Outro aspecto importante é o tratamento do “tempo” entre camadas. Um cenário não existe no vazio: ele depende de sincronização de amostras, latência de comunicação, e coerência temporal para correlacionar eventos com ordem/lote. Assim, na modelagem do cenário, inclua requisitos como:
Essas decisões são frequentemente subestimadas, mas impactam diretamente taxa de alarmes falsos, retrabalho e estabilidade do sistema no dia a dia.
Você pode encontrar ofertas com “preço” e condições variáveis, dependendo do nível de escopo: licenças de software, horas de engenharia, comissionamento, comissionamento assistido, treinamentos, adequações de cabeamento, integração com sistemas existentes e testes de aceitação. Em geral, o custo total tende a ser influenciado por fatores como:
Sem inventar valores, a recomendação profissional é estabelecer um escopo claro e desdobrar o projeto em pacotes auditáveis. Em termos de “Scenario Automação”, isso significa definir entregas por:
Quando isso não é feito, o projeto tende a “crescer” durante o comissionamento. Em muitos casos, o custo explode porque o time descobre tarde que precisava de mais estados, mais exceções, mais rastreabilidade, mais validação de tempo e mais capacidade de diagnóstico para suportar produção.
Uma estratégia útil para manter viabilidade é estruturar o progresso com “portões” (gates) formais:
Esses gates reduzem “achismos” porque forçam o projeto a ser pensado com critérios objetivos.
Mesmo que você não tenha todos os “supplier details” no início, a contratação deve se apoiar em evidências. Na seleção de fornecedores para “Scenario Automação”, é prudente solicitar:
Além disso, avalie a clareza com que o fornecedor responde perguntas técnicas difíceis. Exemplos de perguntas úteis:
Se a sua operação for próxima de uma cidade ou centro industrial (por exemplo, “nearby”), trate isso como um ponto de logística e SLA: disponibilidade para suporte, prazos de comissionamento e capacidade de atendimento em janelas de parada. Porém, é importante não cair no equívoco comum de achar que “disponibilidade” substitui “metodologia”. Um fornecedor pode estar disponível, mas se não tiver abordagem robusta de cenários, o risco retorna no comissionamento e no pós-go-live.
Por isso, “supplier details” devem ser vistos como um conjunto de comprovações:
Do ponto de vista de engenharia, a arquitetura ideal organiza o cenário em camadas. Essa organização não é apenas “bonita”: ela facilita testes, reduz acoplamento, e permite que cada parte do sistema cumpra sua responsabilidade com clareza.
(a) Camada de modelagem do cenário
(b) Camada de execução (OT)
(c) Camada de orquestração e dados (SCADA/MES/TI)
(d) Camada de governança
Uma arquitetura bem projetada também define “limites de responsabilidade”: o que é decidido na OT (por segurança e latência) e o que é decidido na camada de orquestração (por correlação de dados e auditoria). Quando essa divisão fica nebulosa, o sistema tende a ficar frágil e difícil de manter.
Outra prática valiosa é adotar um “modelo de estado” unificado. Em vez de cada camada inventar seu próprio conjunto de indicadores, você cria um mapa de estados do cenário que atravessa as camadas. Isso reduz confusão para operadores e reduz risco de alarmes incoerentes.
Um cenário “funciona” quando as condições de entrada são confiáveis. Por isso, antes de ampliar a automação, alinhe:
Se essas condições forem negligenciadas, o cenário tende a gerar alarmes excessivos, paradas desnecessárias ou comportamento inconsistente — problemas que costumam ser interpretados como “erro de equipamento”, mas frequentemente são falhas de modelagem e validação.
Para tornar o cenário robusto, você também precisa considerar variabilidade real. Alguns exemplos práticos:
Um ponto frequentemente negligenciado é a “idempotência” de ações. Por exemplo: se um cenário decide registrar evento em MES, ele deve fazê-lo de modo que repetição do comando não gere duplicidade indevida. Isso se conecta a como você define chaves de eventos, confirmações e políticas de reenvio.
Outro ponto é o comportamento do sistema durante transições manuais. Em muitos ambientes, operações precisam alternar entre modos (automático/manual) por manutenção, correção e ajustes. Se o cenário não define claramente como transitar e como retornar ao modo automático, o resultado é instabilidade e aumento de intervenções.
Para decidir com maturidade, vale comparar o modelo por cenários com a abordagem tradicional focada em comandos fixos. A tabela a seguir resume diferenças práticas sem dependência de “preço” de terceiros:
| Critério | Automação tradicional (fluxos fixos) | Scenario Automação (cenários estruturados) |
|---|---|---|
| Tratamento de exceções | Frequentemente reativo e disperso | Planejado como parte do modelo (gatilhos, fallbacks e critérios) |
| Validação | Foco em casos principais | Cobertura por cenários: caso feliz, bordas e falhas previsíveis |
| Rastreabilidade | Parcial, depende de integrações | Trilha estruturada por eventos e critérios de aceitação |
| Gestão de mudanças | Mudanças podem impactar lógica espalhada | Impacto mapeado por cenários e versionado com governança |
| Integração OT/TI | Frequentemente “adicionada” depois | Parte do modelo: entradas, eventos e saídas bem definidas |
| Operabilidade | Alarme e comportamento podem ficar confusos em falhas | Estados e mensagens alinhados ao operador, com diagnósticos e critérios claros |
Na abordagem tradicional, muitas vezes o time “funciona por partes”: cria um fluxo e depois adiciona exceções conforme a experiência do comissionamento e do suporte. Isso pode funcionar quando a operação é relativamente estável e quando a variação é pequena. Mas em ambientes com múltiplos produtos, mudanças frequentes, requisitos de conformidade e integrações, essa abordagem tende a aumentar complexidade ao longo do tempo.
Já a abordagem por cenários é mais parecida com engenharia de sistemas: define o comportamento esperado sob condições variadas. Ela pode demandar mais disciplina no início, mas reduz o custo de manutenção e o risco no longo prazo.
A seguir, um guia em etapas, focado em reduzir risco e aumentar previsibilidade. Adapte à realidade do seu processo e às exigências regulatórias aplicáveis.
Etapa 1 — Delimitar o escopo do cenário
Etapa 2 — Mapear estados, gatilhos e exceções
Etapa 3 — Documentar critérios de aceitação
Etapa 4 — Planejar integração e ciclo de testes
Etapa 5 — Governança de mudanças e versionamento
Etapa 6 — Comissionamento assistido e treinamento
Etapa 7 — Monitoramento pós-implantação
Para reduzir risco em projetos de automação com “Scenario Automação”, recomenda-se que o projeto atenda, no mínimo, a requisitos operacionais e documentais. A lista abaixo serve como base de verificação:
| Área | Requisito/Condição | Por que importa |
|---|---|---|
| Engenharia | Modelo de cenário com estados, gatilhos e exceções documentados | Evita lógica “implícita” e facilita validação |
| Qualidade | Critérios de aceitação definidos (métricas e evidências) | Reduz subjetividade na aprovação |
| Integração | Mapeamento claro de tags/eventos entre sistemas | Evita inconsistência e falhas de sincronismo |
| Segurança e operação | Interlocks priorizados e comportamento em falhas previsto | Minimiza risco e paradas injustificadas |
| Governança | Versionamento e trilha de auditoria para mudanças | Permite rastrear decisões e reverter alterações |
| Suporte | Plano de manutenção e monitoramento pós-go-live | Garante estabilidade e melhoria contínua |
| Dados | Política de validade temporal e tratamento de dados inválidos | Evita decisões baseadas em dados antigos/errados |
| Operacionalização | Mensagens e telas orientadas ao operador com ações claras | Reduz intervenção manual desnecessária |
Na prática, quando o checklist é levado a sério, as discussões ficam mais fáceis. Em vez de “a automação não funcionou”, você consegue dizer: “o cenário não cobriu exceção X” ou “a política de validade temporal não foi respeitada”. Isso acelera correções e reduz custo.
Não. Embora seja mais visível onde há muitas exceções e estados, a abordagem por cenários também funciona em processos menores quando existe variabilidade relevante (trocas, modos de operação, variações de qualidade ou restrições de utilidades). O ganho principal é a previsibilidade e a cobertura de falhas previstas. Em processos simples, você pode reduzir o esforço mantendo cenários menores e focando principalmente em transições e contingências essenciais.
Priorize cenários que concentram impacto em paradas, retrabalho, tempo de ciclo ou risco de qualidade. Começar por um fluxo “crítico” ajuda a definir critérios de aceitação rapidamente e cria base para expandir para outros módulos. Uma forma prática de selecionar é considerar: (1) frequência do evento, (2) custo de falha, (3) dificuldade de diagnóstico, (4) impacto regulatório ou de segurança, e (5) probabilidade de variação durante operação normal.
Peça metodologia de modelagem por cenários, estratégia de integração, plano de testes (incluindo falhas), requisitos de documentação, governança de mudanças e evidências de aceitação. Mesmo sem discutir “preço” em detalhes, a proposta deve deixar claro o que será entregue e como será validado. Se possível, solicite exemplos de artefatos: dicionário de tags, matriz de estados, roteiros FAT/SAT e templates de trilha de auditoria.
Receita normalmente descreve parâmetros de processo (ex.: setpoints e tempos). Cenário descreve o comportamento do sistema diante de condições: receitas podem ser uma entrada do cenário, mas o cenário define sequência, interlocks e decisões quando algo foge do esperado. Outra maneira de diferenciar: receita é o “o quê” (parâmetros), cenário é o “como o sistema se comporta” (decisões e transições).
Antes de ampliar automação, trate a confiabilidade das entradas: padronize tags, valide calibrações, defina limites e crie lógica de detecção de inconsistências. Em alguns casos, o “cenário” deve incluir regra de verificação e fallback para evitar decisões baseadas em dados inválidos. Além disso, defina claramente qual é a política de “quando o dado é inválido”: bloquear, degradar, solicitar inspeção ou manter estado atual. Essa política deve ser testada e acordada com operação e qualidade.
Em setores regulados ou com padrões internos rigorosos, sim. Mesmo quando não é compulsório, trilha de auditoria é recomendável porque sustenta investigação de falhas, conformidade de qualidade e governança de mudanças. Uma trilha de auditoria bem planejada normalmente inclui: versão do cenário, carimbo de tempo, estado envolvido, evento gatilho, quais tags foram consideradas válidas e quais ações foram executadas.
Em vez de tratar como “erro de software”, trate como evidência de lacuna de cobertura. Comece pela análise estruturada: qual estado foi alcançado, qual gatilho ocorreu, qual pré-condição falhou e qual exceção deveria ter sido aplicada. Em seguida, atualize o cenário com governança: corrija lógica, ajuste critérios e, principalmente, adicione testes para o caso descoberto. Isso transforma falhas em melhoria de engenharia.
Primeiro, use políticas de validade temporal e filtragem baseada em critérios (ex.: estabilidade por janela de tempo). Segundo, evite que o cenário dispare ações com base em sinais “intermitentes” sem confirmar condições. Terceiro, diferencie alarmes informativos de alarmes críticos no desenho do cenário, definindo prioridade e ações esperadas. Assim você reduz ruído sem perder capacidade de diagnóstico.
Para fundamentar a abordagem com diretrizes reconhecidas, considere materiais de referência como:
Essas referências ajudam a evitar improviso e a alinhar o projeto a padrões aceitos. Para números específicos de desempenho (quando você precisar justificar ROI), a recomendação é usar relatórios do setor e dados internos, em vez de estatísticas não auditadas. E, sempre que possível, use evidências coletadas em testes e monitoramento pós-go-live para calibrar hipóteses.
Além dessas referências, muitas organizações também se apoiam em práticas internas de gestão de qualidade, engenharia de software (por exemplo, padrões de testes e controle de versão) e governança de mudanças. “Scenario Automação” se beneficia fortemente da cultura de disciplina: documentação clara, revisões, rastreabilidade e testes de falha.
“Scenario Automação” é uma forma de organizar automação com foco em comportamento, validação e governança. Quando você modela estados, gatilhos, exceções e critérios de aceitação, o sistema deixa de depender de “tentativa e erro” e passa a operar com previsibilidade. Para sustentar evolução, a parceria com fornecedores deve ser orientada por metodologia e evidências, e a implementação precisa seguir etapas claras — desde a delimitação do escopo até o monitoramento pós-go-live.
Se o seu objetivo é transformar automação em uma capacidade operacional contínua, comece por poucos cenários críticos, valide integrações com disciplina e expanda cobertura conforme a confiança dos dados e a maturidade da governança aumentarem. O ganho mais valioso, na maioria dos casos, não é apenas que “a linha opera”, mas que a operação fica explicável, auditável e recuperável. Isso reduz custo indireto, aumenta segurança e permite que melhorias futuras sejam feitas com menos risco.
Ao tratar cenários como artefatos de engenharia — e não como “telas” ou “fluxos soltos” — você cria um sistema que aprende com a realidade, porém sem perder o controle. E quando a realidade muda (novos produtos, novos turnos, novas restrições), o cenário serve como base para ajustar comportamento de forma governada, evitando que a automação vire um conjunto frágil de correções pontuais.



This guide explains how to evaluate SKU 750816 procurement and supplier fit for consistent quality and predictable lead times. Objectively, the keywords relate to identifying a specific item, comparing supplier capabilities, and validating sourcing conditions using documented specifications, commercial terms, and traceable documentation. The focus is practical decision-making grounded in standard supply-chain due diligence.
This guide explains how to approach Fygf with a disciplined sourcing method, focusing on pricing logic and supplier due diligence. Objectively, Fygf is treated here as a procurement-related keyword representing a specific product or service category. Background coverage clarifies how market pricing, lead times, documentation, and quality controls connect—so decisions can be made with confidence.
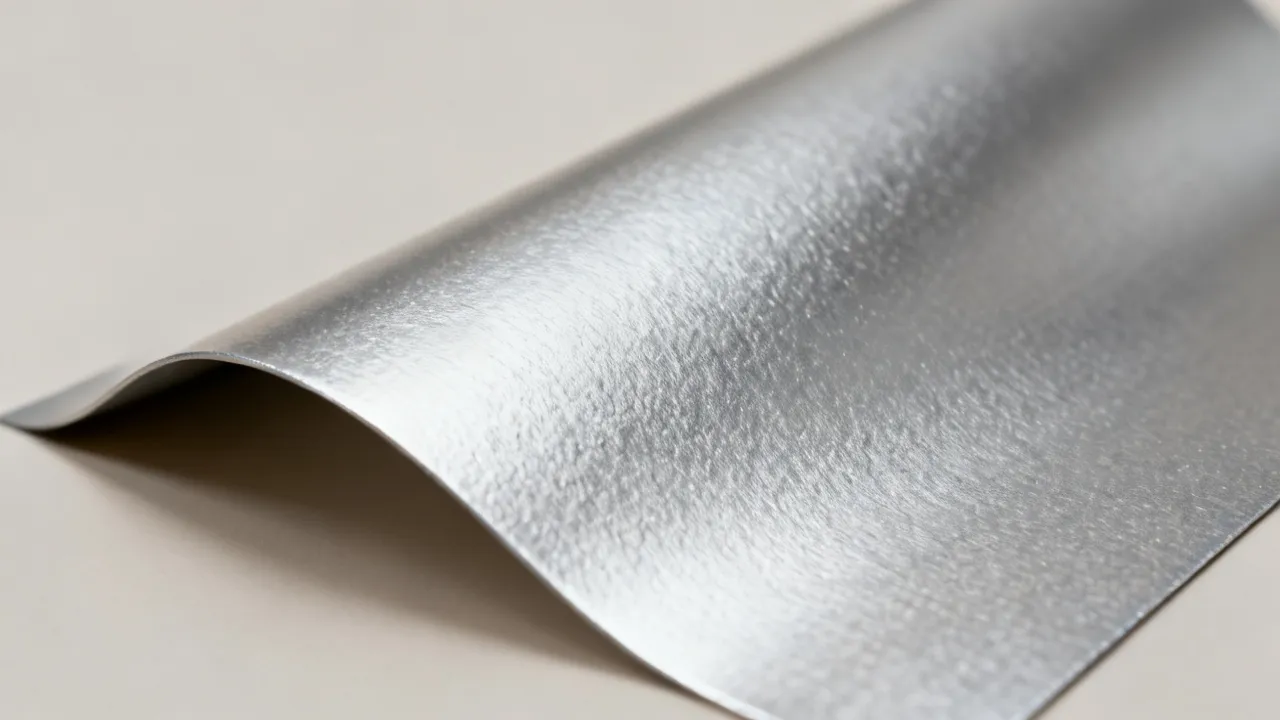
Fulepelata es un material metálico con aplicaciones decorativas e industriales donde importan el acabado, el espesor y la trazabilidad. Este documento explica, de forma objetiva, qué significa el término, por qué se valora en talleres y proyectos, y cómo comparar calidades al solicitar cotizaciones, junto con requisitos habituales de compra, criterios de recepción y preguntas frecuentes para una decisión informada.
Este guia explica, de forma objetiva, como funciona a gestão e organização de informações ligadas ao GSN Contagem, destacando boas práticas, critérios de escolha e cuidados essenciais. Em seguida, contextualiza o termo no ambiente corporativo, discutindo por que empresas utilizam padronização e controles para reduzir riscos operacionais e melhorar a governança.
This guide explains how to evaluate Uu-related pricing and supplier options with a disciplined, risk-aware approach. Objectively, “Uu” functions as a label used across procurement and product catalogs to reference a specific item set or internal code. The article outlines sourcing criteria, supplier validation, and decision conditions for consistent outcomes.
This guide explains how “9i” and related terms—especially “ ”—can be evaluated for smart sourcing decisions, with an objective lens on what to verify before choosing a supplier. It outlines background context, selection criteria, and practical workflows so teams can compare options consistently, manage requirements, and reduce procurement risk while maintaining quality standards.

