Este guia apresenta como estruturar “Scenario Automação” para planejar, integrar e otimizar processos industriais com segurança e previsibilidade. Explica, de forma objetiva, os conceitos de automação por cenários, a lógica de integração com sistemas de controle e o papel dos fornecedores e requisitos técnicos. Ao final, você encontra uma visão prática com condições de implantação e FAQs.
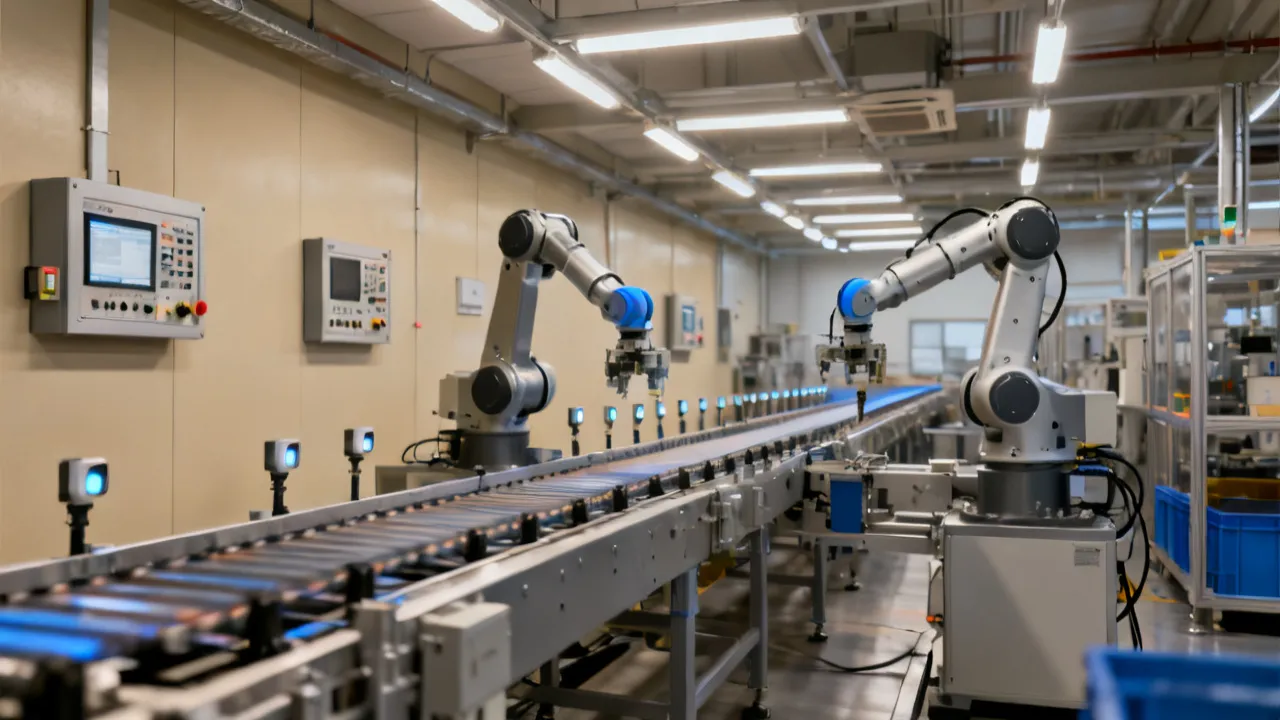
Implementar Scenario Automação com base em um método claro reduz retrabalho, melhora a integração entre sistemas e aumenta a previsibilidade operacional. Em vez de tratar a automação como um “projeto único”, em que o resultado final é a soma de telas, códigos e intertravamentos, a abordagem por cenários parte de uma pergunta objetiva: o que deve acontecer, quando deve acontecer e sob quais condições precisa ser verdade para o sistema operar com estabilidade?
Na prática, isso significa transformar o comportamento do sistema em uma linguagem operacional que as equipes conseguem compartilhar: engenharia, manutenção, qualidade, produção e tecnologia da informação. O cenário, então, deixa de ser apenas um diagrama ou um “fluxo de máquina” e passa a representar um contrato técnico entre as camadas de controle, supervisão e gestão. Esse contrato define entradas (eventos e condições), saídas (ações e estados), transições (como o processo muda de modo) e exceções (como o sistema reage ao que não está “no roteiro”).
Para empresas que precisam ganhar escala com consistência (por exemplo, em ambientes com alta variação de produto, diferentes receitas e frequentes trocas de lote), a organização do cenário vira um ponto de controle essencial: logística interna, parâmetros de processo, segurança funcional, rastreabilidade e resposta a eventos inesperados. Quando o cenário está bem descrito, a automação deixa de depender de “conhecimento tácito” de uma pessoa específica e passa a ser operável, treinável e auditável.
Do ponto de vista de um especialista do setor, a diferença entre iniciativas que “funcionam no comissionamento” e aquelas que sustentam desempenho no dia a dia costuma estar menos na marca do equipamento e mais na forma como o cenário foi documentado e testado ao longo do ciclo de vida: requisitos, engenharia, integração, comissionamento, validação e melhoria contínua. Em outras palavras, não basta fazer funcionar uma vez; é preciso garantir funcionamento previsível em condições normais e excepcionais, ao longo do tempo, com mudanças controladas.
Um bom Scenario Automação também reduz o custo invisível associado a: idas e vindas de engenharia, correções emergenciais, “gambiarras” operacionais e retrabalho por falhas de integração. Isso ocorre porque o cenário força um alinhamento anterior: interfaces são pensadas, critérios de qualidade são definidos, exceções são tratadas antes de serem “descobertas” no chão de fábrica e as responsabilidades ficam claras.
Finalmente, começar com desenho de cenários bem definido cria uma base para governança. Você consegue medir desempenho por cenário, comparar variações de produto, registrar incidentes com contexto e determinar rapidamente onde a falha se manifesta. Em automação moderna, essa capacidade de “encontrar a causa” com rapidez é frequentemente mais valiosa do que micro-otimizações de lógica.
A automação industrial evoluiu de controles isolados (um CLP, uma máquina, um diagrama) para arquiteturas integradas: redes industriais, barramentos determinísticos, supervisão em camadas (SCADA/MES), e decisões apoiadas por dados. Nesse contexto, Scenario Automação torna-se uma forma disciplinada de lidar com a complexidade: diferentes produtos, rotas, regimes de produção e condições de parada.
O objetivo principal é reduzir “surpresas” durante trocas, ramp-ups (fase de estabilização após start) e intervenções de manutenção. Quando a operação começa, não é apenas um estado “ligado/desligado”: é um conjunto de sequências que dependem de pré-condições (utilidades, permissões, disponibilidade de materiais, comunicação e parâmetros), além de transições que devem respeitar limites (taxa, tempo, qualidade, segurança). Se o sistema não tem cenários explicitados, a equipe tende a inserir lógicas “para cobrir o que deu errado” — e isso costuma produzir um mosaico difícil de manter.
Além disso, a automação moderna exige governança de requisitos. Organizações costumam alinhar segurança de máquinas, integridade de dados e conformidade com normas aplicáveis. Em termos práticos, isso significa que o cenário não deve ser apenas uma narrativa: precisa virar uma base para testes, validações e documentação técnica. Sem isso, não existe trilha auditável de “por que aquele comportamento é aceito”, o que pode se tornar crítico em indústrias reguladas (médico-farmacêutico, alimentos e bebidas, químico, entre outras).
Também é relevante notar que, na indústria atual, a complexidade não vem apenas do hardware. Ela vem do “sistema de sistemas”: interfaces com ERP para ordens e lotes, integrações com WMS/esteiras, comunicação com laboratório e qualidade, e, cada vez mais, integrações com visão computacional e rastreabilidade avançada. Quando o sistema é integrado, cada interface pode introduzir atrasos, falhas e inconsistências de dados. A abordagem por cenários consegue capturar isso ao definir regras de comportamento diante de estados intermediários (ex.: lote autorizado, mas dados de receita ainda não carregados; material no buffer, mas permissão de início não liberada; sensor de presença oscilando).
Por fim, a visão de mercado aponta para uma automação que precisa ser adaptável sem perder confiabilidade. A adaptação contínua — troca de produto, mudanças de receita, ajustes de parâmetros — deve ocorrer dentro de um framework de governança. Cenários bem definidos são a estrutura que permite essa adaptação, porque delimitam o “espaço permitido” de mudanças e estabelecem como cada cenário será testado e aceito.
O uso de Scenario Automação agrega valor sobretudo onde há variação e interdependência. A abordagem funciona melhor quando você tem cenários múltiplos com comportamento distinto, e quando falhas ou exceções não são raras.
Exemplos típicos:
Além desses exemplos, há outros contextos em que cenários são ainda mais determinantes: operações com sincronização entre múltiplas máquinas, linhas com gargalos que exigem coordenação fina, processos com janelas de qualidade (por exemplo, tempo máximo entre etapas), e ambientes onde a operação é “assistida” por operadores que precisam de telas e procedimentos consistentes.
Em células pequenas, a tendência é pensar que cenários seriam “exagero”. Porém, em muitos casos, é justamente em células menores que a disciplina de cenários reduz a dependência de improviso. Mesmo uma máquina compacta pode ter estados complexos: aquecimento, setup, produção, limpeza, degelo, preparo de mídia, reinício após falha, ou retorno de material. A abordagem por cenários organiza esses estados e torna o comportamento mais previsível.
Portanto, o valor não está apenas na escala. Está na presença de variabilidade, interdependência e necessidade de manter consistência operacional.
Quando um time descreve Scenario Automação de maneira robusta, geralmente inclui componentes que vão além do diagrama de fluxo tradicional. O objetivo é que o cenário seja executável como ideia e verificável como engenharia.
Componentes comuns:
Esse conjunto transforma o cenário em um “instrumento operacional”: ele orienta a engenharia e também orienta a operação, manutenção e auditoria. Em ambientes com múltiplos turnos e equipes diferentes, o cenário funciona como uma referência compartilhada para reduzir variações de execução.
Um ponto frequentemente negligenciado é a consistência entre “telemetria” e “critério de qualidade”. Se a equipe define um critério, mas não coleta o dado necessário para demonstrar conformidade, a validação vira um problema. Por isso, ao desenhar o cenário, você precisa garantir que os dados que sustentam a qualidade realmente existem, têm definição de unidades, possuem timestamp e são reconciliados em caso de latência ou perda de comunicação.
Outro ponto importante é a “forma” de documentar o cenário. Times diferentes podem desenhar sequências de modos diferentes. Uma prática útil é padronizar uma estrutura comum: identificação do cenário, propósito, escopo, pré-condições, sequências e transições, exceções, segurança, dados e telemetria, critérios de aceite e documentação de validação.
Quando essa padronização existe, o processo de comissionamento e de melhoria contínua fica muito mais rápido, porque os cenários seguem um molde conhecido.
Do ponto de vista técnico, a automação por cenário exige coerência entre camadas. Tipicamente, o fluxo envolve:
Sem essa coerência, o cenário tende a virar “um documento bonito” que não fecha com as interfaces reais. Por isso, o desenho por cenários deve considerar desde o início como dados e comandos atravessam as camadas.
Isso envolve tratar dois tipos de integração: integração de dados (o que cada camada sabe) e integração de controle (o que cada camada pode mandar). Uma falha comum é assumir que o MES “sempre” vai mandar uma permissão no tempo certo, ou que o SCADA “sempre” vai reenviar eventos com consistência. Cenários robustos não assumem perfeito funcionamento de comunicação; eles definem comportamento sob atrasos, duplicações e perdas.
Um exemplo clássico: durante uma troca de produto, o MES atualiza a receita e autoriza o início. Se a comunicação tiver atraso ou se a receita chegar com parte dos parâmetros incompleta, o cenário deve tratar o caso: não iniciar produção sem pré-condição completa; colocar o sistema em estado de espera; sinalizar “receita incompleta” para operação; registrar o evento para auditoria e diagnóstico.
Outro exemplo: telemetria de qualidade. Se um sistema de visão (ou sensor analítico) demora a fornecer o resultado, o cenário precisa decidir se mantém o produto em processamento, se faz pausa controlada, se re-testa e como lida com o tempo máximo permitido para a etapa. Esses “detalhes de coordenação” normalmente são decisivos para estabilidade e para reduzir retrabalho.
Por fim, a arquitetura por cenários facilita a evolução. Quando você precisa adicionar um novo produto ou ajustar regras, você pode atualizar cenários específicos e revalidar apenas o que mudou, ao invés de “recomissionar a linha inteira” por insegurança.
Embora o pedido não tenha fornecido números específicos de price, é fundamental abordar custos de forma profissional: automação costuma envolver uma composição de itens (engenharia, hardware, redes, licenças, comissionamento, testes, validação, treinamento e suporte). Em geral, o custo não é apenas “o equipamento”, mas sim o conjunto de integração e o esforço de colocar o cenário em operação com segurança e rastreabilidade.
Quando se fala em “preço”, costuma haver confusão entre custo e valor. O preço pode parecer elevado se você compara apenas a lista de componentes. Já o valor aparece quando a automação reduz paradas, melhora qualidade, diminui retrabalho e torna a operação previsível. Cenários bem definidos tendem a atuar justamente nesses fatores, porque antecipam condições reais e definem critérios verificáveis.
Como referência de boas práticas, a formação de preço costuma seguir um escopo bem delimitado e metas mensuráveis de entrega. Para evitar decisões baseadas em estimativas frágeis, recomenda-se:
Quando comparações de custo forem necessárias, o método mais seguro é construir uma matriz de requisitos e compará-la com propostas por fornecedor. Assim, o orçamento deixa de ser “um número” e vira uma consequência do desenho técnico.
Essa matriz pode incluir:
Um ponto de responsabilidade importante: fornecedores precisam precificar a parte que está relacionada à “colocação em operação” do cenário (testes e validações), não apenas a parte de “fabricar software”. A automação por cenários só entrega valor real quando passa pelos testes e quando os cenários são aceitos por critérios claros.
Além disso, deve-se evitar negociar apenas por prazo. Cenários incompletos ou com exceções tratadas de forma superficial tendem a gerar custo posterior em paradas e incidentes. O risco é especialmente alto quando a operação é pressionada por demanda. Se a automação não estiver pronta para condições reais, a produção costuma “empurrar” decisões para o turno, e isso costuma terminar em improvisos.
Em projetos de Scenario Automação, a escolha de fornecedor influencia diretamente a capacidade de manter o desempenho ao longo do tempo. Em vez de focar apenas em catálogo, um especialista costuma avaliar itens que impactam estabilidade, segurança e governança.
Entre os critérios mais relevantes:
Uma boa prática é avaliar o fornecedor com base em evidências: exemplos de projetos anteriores com abordagem por cenários, templates de documentação, logs de testes, políticas de versionamento, e indicadores de tempo de resposta no suporte. Se possível, solicitar dados de incidentes (com análise de causa) em projetos similares.
Isso reduz o risco de o cenário funcionar em bancada, mas falhar quando confrontado com ruído industrial, variações de lote e interrupções reais. O chão de fábrica traz fenômenos que não aparecem em condições ideais: flutuações de sinal, variações de materiais, atrasos de logística e estados intermediários de sistemas conectados.
Também é importante avaliar a cultura de gestão de mudanças do fornecedor. Se cada ajuste de parâmetro vira uma correção “ad-hoc” sem rastreabilidade, o cenário vai ficando frágil ao longo do tempo. Em contrapartida, se o fornecedor aplica governança (versionamento, validação incremental, registro de alterações), o cenário permanece sustentável.
Um erro comum é subestimar requisitos que não aparecem claramente no diagramador inicial. Em Scenario Automação, as condições de implantação geralmente incluem elementos que a equipe só percebe depois que tenta integrar e testar no ambiente real.
Principais condições:
Se qualquer uma dessas condições não for tratada, o cenário perde confiabilidade — e a confiabilidade é o principal ativo de automação por cenários. Confiabilidade se constrói quando o comportamento do sistema é consistente: estado inicial esperado, transições previsíveis, tratamento correto de exceções e registro de eventos.
Vale destacar um fenômeno recorrente: “testar o cenário” não é apenas verificar lógica e funcionamento. Também envolve validar pressupostos: que tags chegam com o tipo correto, que os limites fazem sentido no range industrial, que o sistema lida com ruído e sinal intermitente do sensor, e que o operador recebe informação suficiente para agir.
Além disso, a implantação falha quando o cenário não tem correspondência com o processo real. Por exemplo, se o cenário supõe que a etapa de limpeza sempre ocorre antes da produção, mas no mundo real existe rearranjo de turnos, ajustes e exceções operacionais, então a lógica deve prever caminhos alternativos ou ao menos bloquear de forma segura quando pré-condições não forem atendidas.
Outra fonte de falha é a inconsistência entre categorias de parada e o que a operação entende. Se o cenário define um modo de parada para falha de sensor, mas as telas e procedimentos não refletem isso, o operador pode tentar reverter manualmente de forma insegura. Cenários precisam ser “operacionalmente compreensíveis”.
| Critério | Abordagem com Scenario Automação bem definido | Abordagem ad-hoc (cenários implícitos) |
|---|---|---|
| Clareza de requisitos | Sequências, pré-condições e exceções documentadas e testadas | Decisões distribuídas; exceções tratadas “no improviso” |
| Integração entre sistemas | Interfaces de dados e comandos mapeadas por cenário | Integração tratada no fim, com retrabalho |
| Segurança de máquinas | Intertravamentos e modos de parada alinhados aos cenários | Segurança considerada tardiamente, elevando custo e prazo |
| Comissionamento | Testes baseados em critérios de aceite por cenário | Testes genéricos; falhas surgem na operação real |
| Manutenção e evolução | Versões e mudanças controladas por rastreabilidade de cenário | Mudanças acumulam riscos sem histórico técnico consistente |
Em complementação ao quadro, vale destacar como cada abordagem lida com o ciclo de vida:
Outro aspecto que a tabela sugere, mesmo implicitamente, é a diferença entre “construir” e “validar”. Cenários estabelecem o que validar e como validar. Sem isso, a validação vira um “checklist genérico” que não detecta inconsistências do processo sob variação real.
Construir Scenario Automação com qualidade exige método. A seguir, um guia passo a passo (com detalhes adicionais para evitar as armadilhas mais comuns na prática).
Antes de concluir engenharia e iniciar comissionamento, confirme:
Para enriquecer o checklist com foco operacional, considere também:
Ao fechar o checklist, a equipe reduz o risco de comissionamento prolongado por problemas estruturais, como inconsistência de interface, falta de dados para rastreabilidade e lacunas de segurança.
É uma forma de organizar a automação por cenários de operação, descrevendo sequências, pré-condições, exceções e critérios de qualidade para cada condição de uso. Em vez de tratar o sistema como um conjunto genérico, você estrutura o comportamento esperado em situações específicas.
Na prática, isso envolve definir estados, transições e respostas a eventos, com consistência entre controle, supervisão e gestão. O cenário vira uma “unidade de engenharia e validação”, permitindo testes direcionados e evolução com governança.
Não. Ele funciona como um método de engenharia e validação que orienta como o CLP (controle), SCADA (supervisão) e sistemas como MES/ERP (gestão e rastreabilidade) devem interagir em cada cenário.
Em outras palavras, Scenario Automação não é uma tecnologia substituta. É uma forma de desenhar e validar comportamentos, usando as tecnologias existentes de automação e software industrial.
Pode aumentar o esforço de análise no início, mas tende a reduzir retrabalho durante integração e comissionamento. Em projetos bem conduzidos, a previsibilidade melhora porque exceções e interfaces já foram consideradas antes da operação real.
Quanto a prazos, o ganho aparece tipicamente em: menos revisões por falha de interface, menor volume de “ajustes emergenciais” no comissionamento e mais clareza para o teste de aceitação (o que reduz ciclos de correção).
Peça, de forma clara: escopo por cenários, critérios de aceite, estratégia de testes (incluindo falhas), abordagem de segurança funcional, plano de comissionamento, documentação e suporte pós-implantação. Isso permite comparar propostas com base em requisitos, não apenas em componentes.
Também é útil exigir: template de documentação (lista de cenários, matriz de requisitos, registros de testes), política de versionamento e governança de mudanças, e evidências de capacidade de suporte (SLA, procedimentos, e experiência com setups similares).
Sim, especialmente quando há mudanças de produto, parâmetros ou interfaces. A mitigação passa por gestão de mudanças, versionamento de receitas/parâmetros e atualização do que foi testado/aceito.
Uma abordagem madura inclui: controle de versão de cenários, exigência de revalidação incremental quando mudanças impactam sequência, critérios de qualidade ou exceções e registro de “diferenças” entre versões.
Você deve acompanhar estabilidade do processo, taxa de paradas relacionadas a exceções, desempenho por ciclo, conformidade de qualidade e consistência de rastreabilidade. A validação deve estar amarrada aos critérios de aceite definidos no início.
Além disso, é recomendável medir “tempo de recuperação” (quanto tempo leva para voltar ao modo operacional após uma falha), qualidade de diagnóstico (se os alarms e eventos ajudam a identificar causa) e taxa de eventos “não classificados” (falhas sem cenário definido).
Serve para ambos. Células menores podem se beneficiar ainda mais quando há variação de produto e necessidade de resposta consistente a falhas, porque o “mapa de cenário” evita improvisos operacionais.
Mesmo em projetos menores, a estrutura de cenários tende a reduzir risco de “conhecimento preso” em uma única pessoa e a melhorar a manutenção ao longo do tempo.
Para embasar práticas de engenharia, segurança e integração em automação industrial, recomenda-se consultar documentos técnicos e normas amplamente adotadas, como:
Como fontes complementares para contexto de tendências em automação e manufatura conectada, é comum encontrar dados em publicações de organizações como o World Economic Forum, OECD e relatórios de associações industriais, sempre verificando o ano de publicação e o escopo do estudo.
Ao usar normas e referências, é importante aplicá-las ao risco e ao contexto. Cenários de operação devem refletir requisitos de segurança funcional, mas também devem respeitar o que é exigido pela indústria específica (por exemplo, requisitos regulatórios de validação e documentação). O cenário, nesse sentido, atua como ponte entre norma e prática operacional.
Ao adotar Scenario Automação, a empresa transforma a automação em um conjunto de comportamentos testáveis e governáveis. Isso melhora a integração entre controle, supervisão e gestão, fortalece segurança de máquinas e reduz retrabalho. Mais do que “automatizar”, a organização passa a comandar a operação com consistência, mesmo quando surgem variações de produto, eventos inesperados e necessidades de mudança.
O valor central está na previsibilidade operacional: a equipe sabe o que esperar em cada condição, como o sistema deve se comportar, quais dados registrar e como reagir a exceções. Com isso, a automação deixa de ser um conjunto de peças e vira um sistema de decisões coerentes com o processo real.
Quando cenários são construídos com disciplina — incluindo pré-condições, sequências, critérios de qualidade, tratamento de exceções, segurança e telemetria — a empresa ganha uma base para comissionamento mais rápido, validação mais confiável e evolução controlada ao longo do tempo. E, talvez o mais importante: a operação e a manutenção passam a ter uma referência compartilhada, reduzindo variações de execução e aumentando a estabilidade.
Se você quiser, posso adaptar este guia para um contexto específico (tipo de indústria, número de máquinas, existência de SCADA/MES, e principais modos de falha), mantendo o mesmo enfoque em requisitos, cenários e critérios de aceite.



This guide explains how to evaluate SKU 750816 procurement and supplier fit for consistent quality and predictable lead times. Objectively, the keywords relate to identifying a specific item, comparing supplier capabilities, and validating sourcing conditions using documented specifications, commercial terms, and traceable documentation. The focus is practical decision-making grounded in standard supply-chain due diligence.
This guide explains how to approach Fygf with a disciplined sourcing method, focusing on pricing logic and supplier due diligence. Objectively, Fygf is treated here as a procurement-related keyword representing a specific product or service category. Background coverage clarifies how market pricing, lead times, documentation, and quality controls connect—so decisions can be made with confidence.
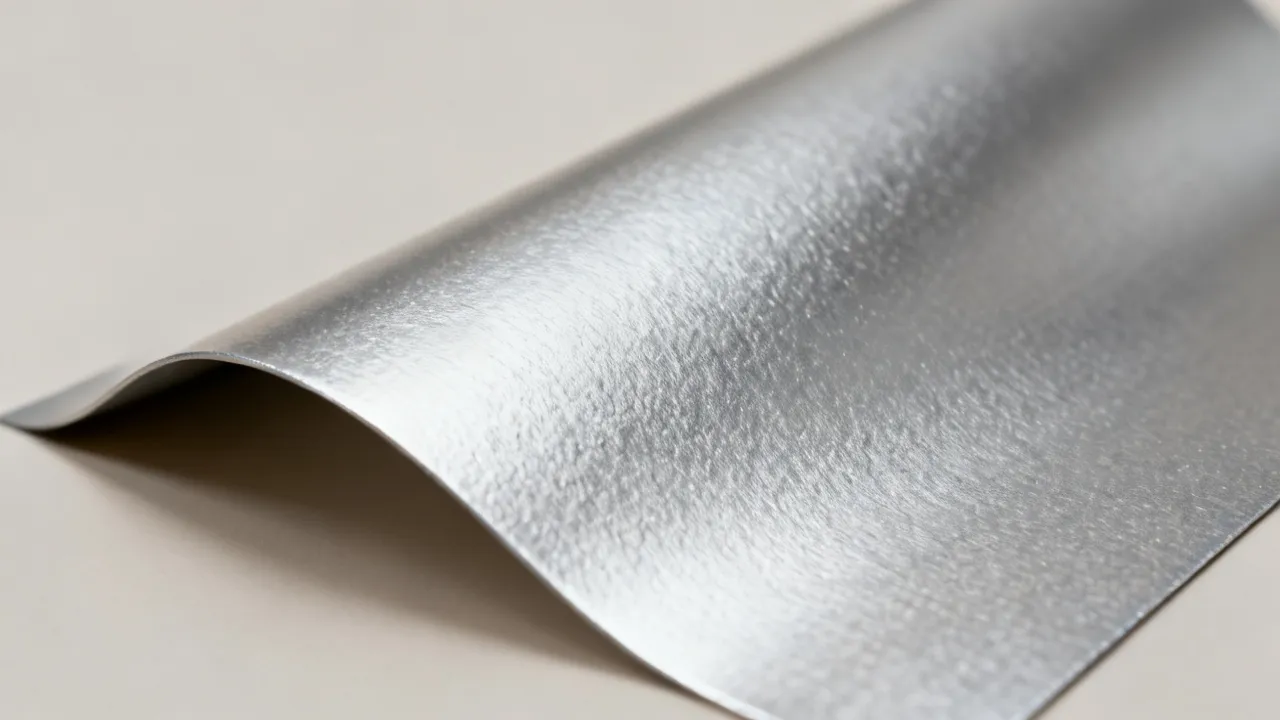
Fulepelata es un material metálico con aplicaciones decorativas e industriales donde importan el acabado, el espesor y la trazabilidad. Este documento explica, de forma objetiva, qué significa el término, por qué se valora en talleres y proyectos, y cómo comparar calidades al solicitar cotizaciones, junto con requisitos habituales de compra, criterios de recepción y preguntas frecuentes para una decisión informada.
Este guia explica, de forma objetiva, como funciona a gestão e organização de informações ligadas ao GSN Contagem, destacando boas práticas, critérios de escolha e cuidados essenciais. Em seguida, contextualiza o termo no ambiente corporativo, discutindo por que empresas utilizam padronização e controles para reduzir riscos operacionais e melhorar a governança.
This guide explains how to evaluate Uu-related pricing and supplier options with a disciplined, risk-aware approach. Objectively, “Uu” functions as a label used across procurement and product catalogs to reference a specific item set or internal code. The article outlines sourcing criteria, supplier validation, and decision conditions for consistent outcomes.
This guide explains how “9i” and related terms—especially “ ”—can be evaluated for smart sourcing decisions, with an objective lens on what to verify before choosing a supplier. It outlines background context, selection criteria, and practical workflows so teams can compare options consistently, manage requirements, and reduce procurement risk while maintaining quality standards.

