Este guia detalha como implementar Scenario Automação para conectar dados, máquinas e rotinas operacionais com governança e segurança. Em seguida, apresenta uma visão objetiva do que são automações por cenário, como funcionam integrações entre sistemas e quais requisitos típicos orientam projetos industriais. A abordagem foca em confiabilidade, manutenção e melhoria contínua.
O Scenario Automação é uma abordagem para desenhar e executar “cenários” operacionais — sequências com condições, gatilhos, intertravamentos e critérios de saída — que coordenam ativos de fábrica (como CLPs, robôs, transportadores, estações de inspeção e sistemas corporativos). Em vez de automatizar apenas “um comando” ou uma rotina isolada, você automatiza um modo de operação completo: inicialização, partida, varredura/validação, execução, transição entre etapas e parada segura (ou parada controlada, quando aplicável).
Essa diferença é sutil, mas profunda. Em muitos projetos industriais, a automação nasce como somatórios de funções: um ladder para um intertravamento, uma rotina do robô para mover X e Y, um script do SCADA para registrar um evento, um bloco no supervisório para comandar a “habilitação” e outro bloco para tratar alarme. Em curto prazo isso funciona. Em médio e longo prazo, aparecem inconsistências: comportamentos diferentes entre turnos, divergência de interpretação entre equipes, dependência de tempos (em vez de confirmações), respostas reativas a falhas sem diagnóstico útil e rastreabilidade incompleta.
O Scenario Automação endereça esse problema ao propor um “roteiro” verificável do processo. Pense em cenários como contratos executáveis com o chão de fábrica: o sistema sabe quais estados precisa observar, quais condições autorizam avanço, quais saídas deve acionar em cada etapa e o que deve fazer quando um critério falhar.
Na prática, isso reduz ambiguidades entre equipes (operação, manutenção e TI/OT), melhora o rastreamento do que aconteceu e facilita a padronização de rotinas. Também ajuda a organizar a automação por objetivo: por exemplo, “modo produção”, “modo manutenção”, “modo qualidade reforçada” ou “modo troca de referência”. Cada modo pode ser tratado como um cenário com regras próprias e trilha de decisão coerente.
No universo industrial, automação evoluiu de controladores dedicados para ecossistemas com múltiplas camadas: sensores e atuadores no chão de fábrica, controle em PLC/robôs, supervisão em SCADA/MES e orquestração em sistemas corporativos (ERP/CMMS). Com essa multiplicação de camadas, cresce a necessidade de um modelo que descreva o comportamento do processo como um “roteiro” verificável e auditável.
É justamente nesse ponto que o Scenario Automação tende a se destacar: ele estrutura a lógica operacional por etapas e condições (por exemplo: “se sensor A confirmar peça presente e temperatura estiver dentro da janela, então liberar etapa B”). O resultado é um processo com menor variabilidade quando comparado a fluxos improvisados por macros, scripts isolados ou operadores seguindo procedimentos distintos.
Vale ressaltar que “cenário” não é apenas uma sequência visual em um diagrama. Em um projeto robusto, cenário envolve:
Além disso, um cenário bem desenhado deve ser determinístico no sentido operacional: dado o mesmo conjunto de entradas (ou o mesmo “histórico recente” definido), a evolução do cenário segue caminhos definidos. Isso reduz o “efeito loteria” — quando o resultado depende de pequenas variações não registradas.
Em ambientes integrados, outro motivo para o cenário ganhar relevância é o alinhamento entre camadas. PLC/robô pode ser responsável por movimentos e controle em tempo real; SCADA por monitoramento, alarmes e interface; MES/qualidade por registro de lotes, medições e validações; ERP por ordens e contexto do produto. O Scenario Automação vira o fio condutor entre essas camadas, definindo o que significa “avançar”, “pausar”, “retornar” e “finalizar” em termos consistentes.
Os ganhos mais relevantes do Scenario Automação costumam aparecer quando o projeto é desenhado com disciplina de engenharia. Entre os benefícios comuns:
Por outro lado, erros típicos incluem: criar cenários “sem contrato” (sem entradas/saídas bem definidas), misturar lógica operacional com lógica de interface sem governança, ignorar intertravamentos e confiar apenas em tempo (temporizações) em vez de confirmações por sensores. Também é comum subestimar requisitos de segurança funcional e de gestão de mudanças (como quando um PLC muda e os cenários não acompanham).
Um erro muito comum em implementações iniciais é confundir etapa com ato. Por exemplo, “Etapa 10: comandar robô” não é uma etapa completa; ela precisa incorporar as pré-condições e o critério de conclusão (ex.: “robô atingiu posição de espera e sinalizou ready”). Se a etapa não define o encerramento, a máquina de estados vira um conjunto de comandos sem confirmação, e o cenário perde o valor de confiabilidade.
Outro erro: “estourar” o cenário com regras excessivas em um único monólito. A tentativa de fazer tudo em um cenário só gera dificuldade de teste e manutenção. Em bons projetos, cenários são modulados: há um cenário “orquestrador” (alto nível) e módulos de etapas (por exemplo, preparação, inspeção, movimentação, descarte, reentrada no fluxo). Isso permite testar componentes de forma isolada.
Finalmente, há um erro de cultura: projetar cenário apenas como lógica técnica, sem considerar a forma como operação e manutenção vão usá-lo. Se não houver clareza de estados e mensagens (ou se alarmes forem genéricos), o time pode continuar agindo “por tentativa e erro”, anulando boa parte do benefício.
Como referência de boas práticas, pense em cenários como máquinas de estados ou fluxos com transições controladas. Isso ajuda a reduzir “caminhos impossíveis” e a tornar verificável o comportamento esperado.
Em termos de engenharia, um cenário deve ser suficientemente rigoroso para ser testável, mas suficientemente simples para ser compreensível. O equilíbrio entre rigor e legibilidade é onde muitos projetos ganham ou perdem tempo no comissionamento.
Uma técnica útil é escrever o cenário em duas camadas:
Essa separação reduz o risco de que alterações técnicas quebrem a lógica de entendimento do processo.
Além disso, especialistas costumam tratar o cenário como “produto”. Um bom cenário tem versão, responsável, histórico de mudanças e trilha de decisão nos logs. Quando o time segue essa disciplina, fica muito mais fácil manter a operação ao longo do tempo.
Antes de escrever lógica, delimite:
Mapear fronteiras também significa responder: o cenário será “fim a fim” do processo? Ou apenas uma parte dele (por exemplo, “da entrada na estação até liberar peça para o próximo buffer”)? Em projetos que tentam ser fim a fim sem clareza de limites, é comum ocorrer acoplamento excessivo e dificuldade de reutilização.
Em termos práticos, delimitar fronteiras envolve inventariar:
Esse inventário previne o cenário de assumir responsabilidades que não são dele.
Uma implementação séria do Scenario Automação começa com uma tabela de sinais (mesmo que simples): tags de status, sinais de permissão, sensores críticos, além de variáveis de qualidade (ex.: “resultado de inspeção OK/NG”, “medida dentro de tolerância”).
Um ponto que especialistas valorizam: cada decisão precisa de critério verificável. Se a transição depende de “o operador sentir que está pronto”, isso vira risco operacional. Em vez disso, defina condições objetivas, como presença confirmada, prontidão de utilidades, temperatura atingida, pressão estável, ou disponibilidade de estação.
Para deixar critérios verificáveis de verdade, é útil estabelecer uma convenção de avaliação. Por exemplo:
Outro aspecto: critérios também devem incluir ausência de sinais. Em automação industrial, falha não é apenas “sensor acusa NG”; muitas vezes é “sensor não responde” (perda de comunicação, tag em default, cabo solto, manutenção que deixou o sistema em estado indefinido). Então, seu cenário precisa de estados e critérios para “sinal ausente” e para “sinal inválido”.
Uma forma madura de projetar isso é classificar sinais em:
Isso ajuda a evitar que um detalhe técnico derrube o processo inteiro quando existe uma estratégia segura de degradação.
Em ambientes com movimento (robôs, esteiras), a lógica precisa considerar intertravamentos de segurança e condições físicas. Um cenário bem projetado:
Na prática, intertravamentos podem ser tratados em três níveis, que ajudam a organizar o raciocínio:
Um cenário maduro também define transições de falha com intenção clara. Por exemplo, ao detectar falha de inspeção, ele pode:
Importante: cada transição deve ser associada a saída (por exemplo, “desabilitar robô”, “manter peça presa”, “liberar trava para segurança”, “registrar evento NG e motivo”). Sem saídas associadas, a falha vira apenas “um estado terminal”, difícil de operar.
Também é recomendável evitar dependência exclusiva de temporização. Timers são úteis, mas devem ser acompanhados de confirmações sensoriais. Um timer sem confirmação tende a criar comportamentos erráticos quando o tempo varia por condições reais (temperatura, variação de lote, viscosidade, atrito, velocidade de esteira, etc.).
O valor do Scenario Automação aparece muito na operação. Por isso, logs devem registrar: qual cenário iniciou, quais entradas estavam verdadeiras, qual transição ocorreu e qual foi o motivo de uma falha (quando houver). Esse tipo de registro é essencial para manutenção e melhoria contínua.
Além disso, a governança de execução precisa contemplar dois aspectos: o que aconteceu e por que aconteceu. Para “por que”, é preciso registrar a avaliação das condições: por exemplo, “Condição C5 não atendida: sensor X off por 1,2 s”, “Timeout etapa de posicionamento excedido”, “Qualidade classificada como NG com confiança 0,62”.
Também é recomendável padronizar nomenclaturas e versões: “cenário v1.3”, “parâmetros por produto X”, “atualização após mudança de gabarito”. Isso evita que o time tente depurar a “história errada”. Em operações com alta rotatividade de turnos e comissionamentos frequentes, a versão é um dado crítico.
Um bom padrão de logs pode incluir:
Se houver integração com MES/qualidade, a correlação entre eventos do cenário e eventos do lote deve ser bem definida (por exemplo, com id do produto, serial, lote, ordem e timestamp). Sem isso, mesmo que o cenário registre tudo internamente, o “sistema corporativo” não conseguirá explicar a causa.
Em projetos modernos, a orquestração do cenário geralmente conversa com:
O ponto crítico é evitar acoplamento excessivo. O cenário deve saber “o que precisa” (interfaces e contratos), sem depender de detalhes frágeis de implementação de sistemas terceiros. Em outras palavras: você define contratos de interface (quais mensagens, tags e semânticas existem) e protege o cenário contra mudanças internas do sistema consumidor.
Do lado OT, também é importante definir taxa de atualização e política de consistência das leituras. Por exemplo: o cenário pode exigir um snapshot consistente de múltiplos sinais em um mesmo “ciclo lógico” (ou usar uma marca temporal do dado). Isso reduz risco de ler valores de tempos diferentes (o que pode causar decisão errada).
Do lado TI/IT (quando presente), a recomendação é tratar integrações como assincronizadas com tolerância a falhas. Se o MES estiver indisponível por alguns minutos, o cenário pode continuar operando em modo seguro com degradação e registrar que a atualização corporativa falhou. Isso evita que indisponibilidades de rede derrubem produção quando há alternativa segura.
Por fim, a integração deve considerar governança de alarmes. Quando o cenário muda de etapa, ele pode gerar eventos e alarmes. Se isso não for bem planejado, o SCADA pode virar um “volume de ruído” e a operação perde capacidade de ação.
Você mencionou “price information”, mas nenhum valor específico foi fornecido. Em cenários reais, custos variam por fatores como complexidade do processo, número de ativos, necessidade de engenharia de integração, demanda por validação e segurança funcional, além de esforço de comissionamento e testes.
Na abordagem profissional, o orçamento costuma ser estruturado em itens — e não em “um preço único” — incluindo:
Além desses itens, projetos maduros incluem custos indiretos que muita gente esquece na planilha. Por exemplo:
Se você fornecer valores ou faixas de price information e supplier details (por exemplo, fornecedor do sistema de orquestração, CLP/SCADA, integrador e região de atendimento), eu consigo adaptar o texto para incluir números e condições com precisão. Sem isso, o mais correto é evitar estimativas não verificadas.
Uma recomendação adicional é precificar por pacotes entregáveis. Em vez de “valor do projeto”, faça a proposta por:
Assim, custo e risco ficam mais controlados, e a governança do projeto fica clara para o cliente.
Como também não foram fornecidos supplier details (nomes, escopo ou localização), a orientação abaixo é propositalmente genérica e objetiva: escolher fornecedores deve priorizar compatibilidade arquitetural e maturidade operacional.
Critérios recomendados ao selecionar componentes para Scenario Automação:
Além disso, vale evitar a fragmentação arquitetural causada por “ilhas” tecnológicas. Um cenário precisa de continuidade semântica: o que o PLC considera “etapa 5” deve ser igual ao que SCADA e MES exibem. Se cada fornecedor usa convenções diferentes, você perde rastreabilidade e aumenta custo de integração.
Uma estratégia é exigir dos fornecedores:
Outro aspecto: suporte em campo e maturidade do integrador. Em muitos casos, o software é “bom”, mas a implementação falha por falta de testes ou por não respeitar governança de mudanças. Por isso, o integrador precisa demonstrar metodologia.
Se você estiver comparando fornecedores, uma boa prática é solicitar evidências objetivas, como:
Implementações de Scenario Automação normalmente exigem:
“Em linguagem de engenharia” significa que esses requisitos devem ser transformados em decisões técnicas. Por exemplo:
Também é comum que requisitos industriais incluam exigências de disponibilidade e desempenho. Se o cenário roda em um ciclo com restrição de tempo, ele deve ser projetado para não bloquear tarefas de controle real. Em ambientes com alta velocidade, o cenário precisa ser executado com eficiência e com prioridades adequadas.
Outro ponto relevante: transição de modos. Um cenário pode ter uma função para “troca de referência” e outra para “modo manutenção”. A troca entre modos deve ser uma transição com regras: quais etapas precisam ser concluídas antes de trocar modo, quais sinais precisam estar em estado seguro, e como reconstituir estado ao retornar ao modo produção.
| Aspecto | Automação tradicional | Scenario Automação |
|---|---|---|
| Organização da lógica | Fluxos muitas vezes distribuídos em comandos e rotinas locais | Lógica estruturada por cenários com etapas e transições verificáveis |
| Critérios de avanço | Dependência maior de temporização e procedimentos manuais | Transições baseadas em condições objetivas e confirmações |
| Resposta a falhas | Tratativa pode ser inconsistente entre linhas/turnos | Rotas de falha padronizadas com saída segura e diagnóstico |
| Rastreabilidade | Histórico pode ficar fragmentado por sistema | Logs orientados por cenário e trilha de decisão mais auditável |
| Evolução e mudanças | Mudanças tendem a afetar pontos dispersos | Versionamento de cenários e impacto mais controlável |
Para ficar ainda mais claro, observe um exemplo conceitual: em automação tradicional, você pode ter “botão iniciar” que aciona uma sequência no PLC e depois um script no SCADA dispara outro passo. Em caso de falha, o sistema pode parar e gerar alarmes, mas a causa pode não estar bem correlacionada. No Scenario Automação, o sistema “sabe” em qual etapa estava, quais condições não foram atendidas, e qual rota de recuperação foi escolhida (e por quê). Isso muda a experiência de manutenção.
A seguir, um roteiro prático e deliberadamente conservador — com foco em estabilidade, testes e governança. Adapte à realidade da sua linha e ao nível de criticidade do processo.
Para garantir que o piloto realmente gere valor (e não apenas “virar um projeto de engenharia”), alguns cuidados extras ajudam:
Outro ponto: “baixar velocidade” é uma ótima prática para visualizar sequência e confirmar sensores, mas o cenário também deve ser validado em condições representativas de velocidade nominal. Alguns bugs aparecem apenas quando a esteira está rápida e o robô precisa de coordenação precisa.
Antes de escalar o Scenario Automação, assegure que estas condições estejam atendidas:
Para reduzir retrabalho, é particularmente importante padronizar:
Outro motivo frequente de retrabalho: critérios de qualidade mal definidos. Se “OK/NG” não é bem especificado (por exemplo, tolerâncias, janelas de medição, confiança do classificador), o cenário não conseguirá decidir corretamente, e você terá múltiplas correções no comissionamento.
Por isso, em projetos de alto padrão, a definição de critérios passa por:
Em automação industrial, confiabilidade e segurança são indissociáveis. Ainda que você implemente Scenario Automação com foco em eficiência, a arquitetura deve prever comportamentos seguros quando ocorrerem anomalias: falha de sensor, travamento mecânico, perda de comunicação ou condição fora da janela de processo.
Quanto à qualidade, cenários geralmente ajudam porque tornam a execução mais padronizada e vinculam a transição à validação (por exemplo, só avançar para etapa de conformação após confirmação de medição e leitura de inspeção). Isso evita “pular etapas” por conveniência.
Para aumentar o rigor do tripé, vale detalhar como segurança e confiabilidade aparecem nos cenários:
Um ponto que merece destaque: “retomar” após falha é uma decisão de engenharia. Muitos cenários falham em definir quando a retomada é permitida. Um cenário robusto especifica:
Ao mesmo tempo, qualidade não é só “inspeção OK/NG”. Qualidade inclui rastreabilidade, registro de resultados e correlação com lote/ordem. Se o cenário não registra corretamente, a qualidade corporativa pode ficar incompleta, prejudicando auditoria e compliance.
Você não forneceu Additional important Information, então mantemos a recomendação em termos metodológicos. Para avaliar o impacto do Scenario Automação, prefira métricas rastreáveis, como:
Para tornar essas métricas úteis de verdade, é importante definir baseline e período de comparação. Por exemplo: comparar a taxa de paradas em semanas equivalentes de operação, considerando variação de turnos, volume produzido, mix de produtos e sazonalidade de condições ambientais.
Outro conjunto de métricas que costuma revelar o valor de cenários é:
Para sustentação metodológica, é recomendável alinhar a estratégia de dados a práticas de referência em segurança e confiabilidade industrial. Normas e guias técnicos relevantes incluem famílias da IEC e abordagens de gestão de risco amplamente usadas na indústria. Se você desejar, posso sugerir um conjunto de referências conforme o seu setor (automotivo, alimentos, farmacêutico, metalurgia etc.), mas sempre alinhado ao escopo do seu processo.
Não necessariamente. Automação de processo é mais amplo e pode envolver controle contínuo, atuação e supervisão. Já Scenario Automação enfatiza a orquestração de modos e sequências com etapas e condições, com maior foco em transições, auditoria e governança operacional.
Tipicamente envolvem operação (entende o “como” e o “porquê” do procedimento), manutenção (interrupções e diagnóstico), engenharia de automação (sinais, PLC/robôs, lógica), qualidade (critérios de validação) e, quando houver integração, TI/OT (modelagem de dados e histórico). Em projetos maduros, também pode haver participação de segurança do trabalho e engenharia de confiabilidade, especialmente quando o processo tem alta criticidade.
Um bom desenho inclui rotas de parada segura, isolamento de falha, critérios de re-tentativa e retorno a um estado controlado. O cenário deve decidir o que pode ser recuperado e o que exige intervenção humana com segurança. O objetivo é conter o impacto: parar a célula afetada (ou desviar fluxo) sem comprometer o resto da linha quando isso for viável e seguro.
É a definição formal de quais entradas e saídas o cenário utiliza (nomes, tipos, valores esperados, periodicidade e significado). Isso evita que mudanças em uma tag ou em um sistema “quebrem” a lógica sem identificação clara. Um contrato de sinais bem feito inclui também o comportamento em ausência de sinal (fail-safe/fail-operational) quando aplicável.
Não obrigatoriamente no piloto. Porém, integração pode ser útil para rastreabilidade, correlação de eventos por lote/ordem e sincronização de status. O nível de integração deve ser proporcional ao valor e ao risco. Em muitos casos, começa-se com integração mínima (registrar eventos e resultados no “histórico local” ou em um banco de dados) e evolui-se para MES/ERP conforme o piloto valida estabilidade.
Especialistas recomendam modularizar: criar cenários com responsabilidades claras, reaproveitar componentes (sub-rotinas de validação, módulos de falha) e manter documentação de transições. Também ajuda revisar a máquina de estados para eliminar caminhos redundantes. Se o cenário tiver muitos ramos, é sinal de que alguma regra deveria ser parametrizada ou movida para um módulo de validação.
Os mais comuns são: falta de critérios verificáveis, intertravamentos incompletos, governança fraca de mudanças e ausência de testes de borda. Esses pontos costumam causar variabilidade e paradas não previstas. Há também risco de “overengineering”: criar cenários demais para processos simples, ou detalhar demais antes de validar com dados reais.
Com dados e metas: reduzir alarmes, diminuir retrabalho, melhorar MTTR, padronizar execução e reduzir tempo de setup. Se você tiver baseline histórico, a comparação antes/depois ajuda a transformar o projeto em decisão objetiva. Uma boa narrativa para diretoria também conecta o projeto com compliance (rastreabilidade), redução de risco e previsibilidade operacional.
Ao adotar Scenario Automação, você passa a tratar a automação como um “comportamento coordenado” e não apenas como comandos dispersos. Essa mudança fortalece padronização, rastreabilidade e manutenção — desde que o desenho de cenários inclua critérios objetivos, intertravamentos e governança.
O próximo passo prático, se você estiver começando, é escolher um processo-piloto e desenhar a máquina de estados com foco em: (1) contratos de sinais, (2) critérios verificáveis, (3) rotas de falha e recuperação e (4) logs auditáveis. Depois, valide em bancada e comissione em condições seguras. Com o piloto funcionando e com métricas coletadas, a expansão para outros cenários tende a ser mais rápida e menos arriscada.
Se você quiser que eu personalize o artigo para o seu cenário real, envie: (1) qual processo será automatizado, (2) quais ativos entram (robôs, CLPs, inspeção etc.), (3) quais sistemas devem integrar, (4) price information e (5) supplier details (fornecedores e escopo). Assim, consigo reescrever o conteúdo com especificidade operacional e ainda manter o texto profissional e alinhado a SEO.
Para tornar o conceito de Scenario Automação mais concreto, vale detalhar um exemplo comum em indústrias: uma estação de inspeção que verifica dimensões e/ou características visuais antes de liberar a peça para a etapa seguinte.
Na abordagem tradicional, o fluxo pode ser implementado como uma sequência de comandos com pouca semântica de decisão. Por exemplo: quando a peça chega (sensor de presença ON), o sistema liga a iluminação, dispara a captura, espera um tempo fixo e então lê o resultado de visão. Se o tempo fixo for “quase suficiente” na maioria dos casos, o sistema funciona; mas em dias frios, com ajuste de iluminação, ou quando a câmera está demorando por algum motivo, o resultado pode não estar pronto no momento em que o programa decide liberar.
Com isso, surge o comportamento “errático”: às vezes libera com atraso, às vezes trava e gera alarme genérico, às vezes até libera erroneamente se alguém ajustou um timer para “não parar produção”. Isso é exatamente a classe de problema que cenários bem desenhados mitigam.
Em Scenario Automação, você define um cenário específico, por exemplo: “CEN_INSP_01”. Ele tem como objetivo: receber uma peça, executar inspeção, registrar resultado e encaminhar a peça para o destino correto.
Esse cenário começa definindo:
Uma forma comum de estruturar a máquina de estados é:
O diferencial aqui é que cada etapa tem um critério de saída claro. Por exemplo:
Se qualquer critério falhar, o cenário transita para SF e decide a ação segura: reter peça em um buffer, rejeitar para refugo, pausar a linha ou pedir intervenção humana.
Suponha um caso real: a visão não retorna resultado em 2 segundos. Em automação tradicional, você pode ter um alarme genérico “inspeção timeout”. Em Scenario Automação, o log pode indicar:
Com isso, manutenção sabe se a causa provável é: falha do modelo de visão, travamento da captura, problema de rede/IPC, ou saturação do pipeline de imagem. Sem a trilha de decisão, a manutenção pode ficar “caçando” sem direção.
Ao estruturar cenário com critérios objetivos, você reduz alarmes genéricos e transforma o sistema em um “orquestrador de ação”. Alarmes passam a ser:
Esse é um dos motivos pelos quais o Scenario Automação “muda o jogo” para operação e manutenção: a automação deixa de apenas parar e passa a ensinar o que fazer.
Outro exemplo relevante é o modo manutenção. Em muitas linhas, “manutenção” vira um conjunto de ações manuais com habilitações locais: abrir portas, ligar travas, desabilitar intertravamento em alguns pontos e depois reabilitar manualmente. O problema é que, sem governança, o sistema pode retomar produção em um estado inconsistente.
Um cenário de modo manutenção pode tratar isso como uma transição formal. Por exemplo:
Ao sair do modo manutenção para produção, o cenário pode exigir etapas como: limpeza/retorno de barreiras, validação de posição de peças, reset de intertravamentos e confirmação de que parâmetros do produto estão corretos.
Essa abordagem reduz o risco de retorno “no improviso”. Além disso, melhora auditoria: é possível provar quando o modo manutenção iniciou, qual foi a causa de falha, e quem executou o reset.
Para o Scenario Automação entregar confiabilidade, você precisa de uma matriz de falhas com rotas de recuperação. Em termos práticos, essa matriz define:
Um cenário sem matriz de falhas pode até “rodar normal”, mas falha em “aprender” com ocorrências. Já uma matriz bem desenhada transforma eventos em conhecimento operacional.
Considere uma falha típica: perda intermitente de comunicação entre PLC e SCADA. Sem cenário, você pode receber alarme de comunicação e parar. Com cenário, você pode definir que:
Essa política evita paradas desnecessárias, melhora disponibilidade e mantém segurança.
Além das etapas do guia base, existem práticas que distinguem projetos “bons” de projetos “excelentes” em Scenario Automação.
O que significa “pronto”? No cenário, sempre deve existir um booleano ou condição composta com semântica clara. Por exemplo: PRECOND_OK ou CAN_ENTER_STAGE_S3. Esse padrão facilita auditoria e reduz erro humano.
Alguns cenários ficam apenas com sinais físicos. Mas, em ambientes integrados, é valioso incluir dados de processo no julgamento. Por exemplo, o cenário pode validar se a peça pertence ao produto esperado pela ordem, se a tolerância ativa corresponde ao lote, e se parâmetros de inspeção foram atualizados após troca de referência.
Isso evita o “cenário correto para o equipamento errado”. Sem essa validação, a linha pode produzir com parâmetros incorretos, gerando retrabalho caro.
Em vez de criar lógica de timeout e fallback para cada etapa, crie módulos reutilizáveis: “módulo timeout com severidade”, “módulo de validação de sensor ausente”, “módulo de reset seguro”. Isso melhora consistência e reduz esforço.
Se os estados do cenário são difíceis de entender (ex.: nomes técnicos sem significado), a operação tende a ignorar. Uma boa prática é fornecer uma camada de apresentação no SCADA com:
O cenário pode continuar sendo rigoroso internamente; a interface só precisa ser clara.
Para concluir com um conjunto mais completo de controle, seguem checklists conceituais que ajudam em projetos maduros.
O Scenario Automação é uma forma de tratar automação como engenharia de comportamento: com etapas, transições verificáveis, intertravamentos e auditoria. Ele não substitui PLC, robô, SCADA ou MES — ele organiza a semântica operacional que coordena esses componentes.
Quando bem implementado, o cenário reduz variabilidade, melhora diagnóstico, aumenta confiabilidade e eleva a qualidade do processo ao vincular transições a validações objetivas. E, talvez mais importante, ele cria um sistema que conversa com manutenção e operação por meio de estados e logs compreensíveis.
Se você quiser que eu personalize ainda mais o texto para sua realidade, posso transformar o conteúdo em um template de projeto com seções prontas para: arquitetura, matriz de sinais, máquina de estados, matriz de falhas, estratégia de logs e modelo de governança. Para isso, basta me informar: (1) processo a automatizar, (2) ativos e sensores críticos, (3) quais modos precisa (produção/manutenção/troca), (4) se existe integração MES/ERP e (5) quaisquer requisitos de segurança relevantes.



Este guia analisa como estruturar um cenário de automação com foco em eficiência, segurança operacional e integração entre sistemas. Apresenta, de forma objetiva, os conceitos por trás da automação industrial, os blocos que compõem um cenário, critérios de seleção de tecnologias e cuidados comuns na implementação. Inclui requisitos, condições e respostas a dúvidas frequentes.
Este guia detalha como implementar Scenario Automação para conectar dados, máquinas e rotinas operacionais com governança e segurança. Em seguida, apresenta uma visão objetiva do que são automações por cenário, como funcionam integrações entre sistemas e quais requisitos típicos orientam projetos industriais. A abordagem foca em confiabilidade, manutenção e melhoria contínua.
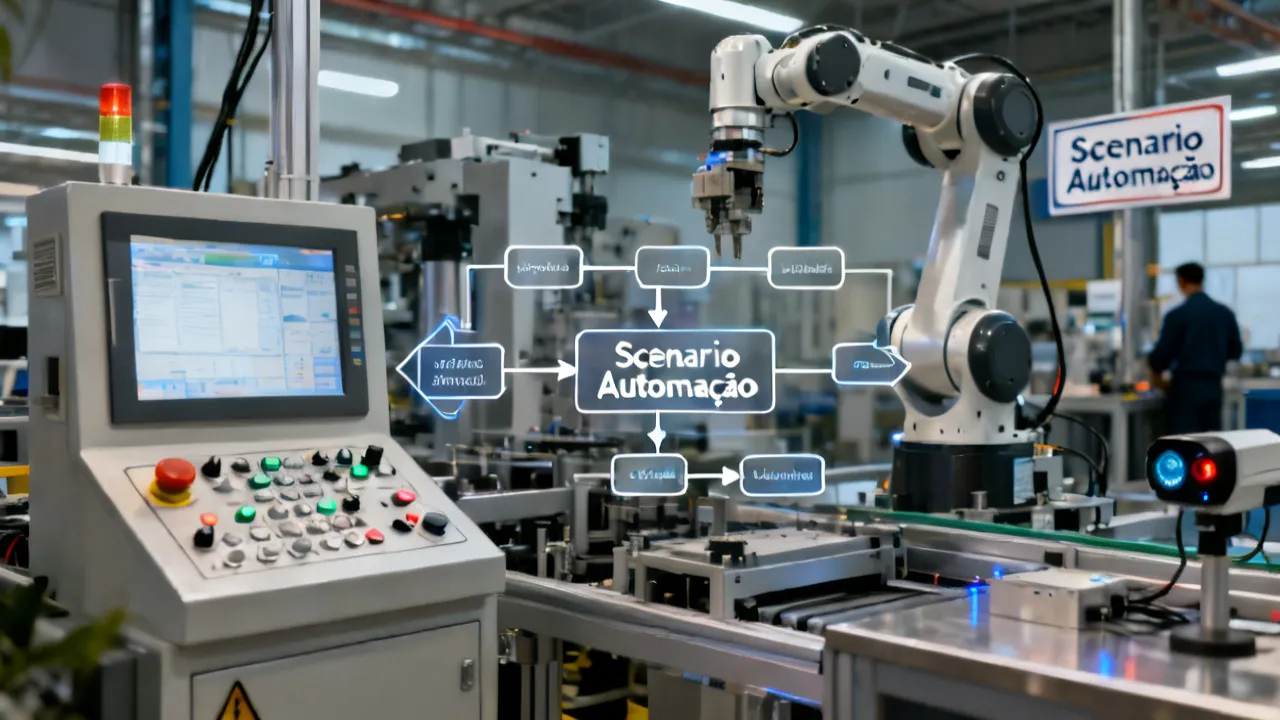
Este guia mostra como estruturar “Scenario Automação” para organizar processos, integrar sistemas e reduzir incertezas na operação. Você verá fundamentos objetivos sobre automação de cenários, critérios de viabilidade e decisões típicas de governança. Ao final, há um passo a passo e requisitos para transformar uma ideia em um fluxo executável, com foco em análise, segurança e manutenção.
Este guia explica como desenhar e implementar um cenário de automação para melhorar controle, segurança e produtividade. O texto apresenta, de forma objetiva, conceitos de “Scenario Automação”, princípios de integração entre processos e sistemas, e critérios técnicos usados por times de engenharia para avaliar viabilidade, riscos e requisitos de operação, com foco em execução consistente.
Este guia explica como a Automação Dicionario apoia a padronização de processos, reduz retrabalho e melhora a rastreabilidade operacional. De forma objetiva, contextualiza o que significa automatizar fluxos ligados a conhecimento (um “dicionário” de regras e termos), quais benefícios são esperados em ambientes industriais e de serviços, e quais cuidados técnicos devem ser observados na implementação.
Este guia analisa como a Automação Dicionario organiza conhecimento operacional e melhora a padronização de fluxos, decisões e integrações. O texto apresenta, de forma objetiva, o contexto do tema e as bases conceituais ligadas à automação de processos, governança e qualidade de dados, para apoiar escolhas mais consistentes em equipes e projetos.

