Este guia explica como estruturar Scenario Automação para integrar processos, reduzir retrabalho e aumentar a confiabilidade operacional. Em seguida, contextualiza de forma objetiva os conceitos de automação em controladores, orquestração por cenários e boas práticas de governança. O foco é orientar decisões técnicas e organizacionais sem exageros, considerando requisitos comuns de ambientes industriais.
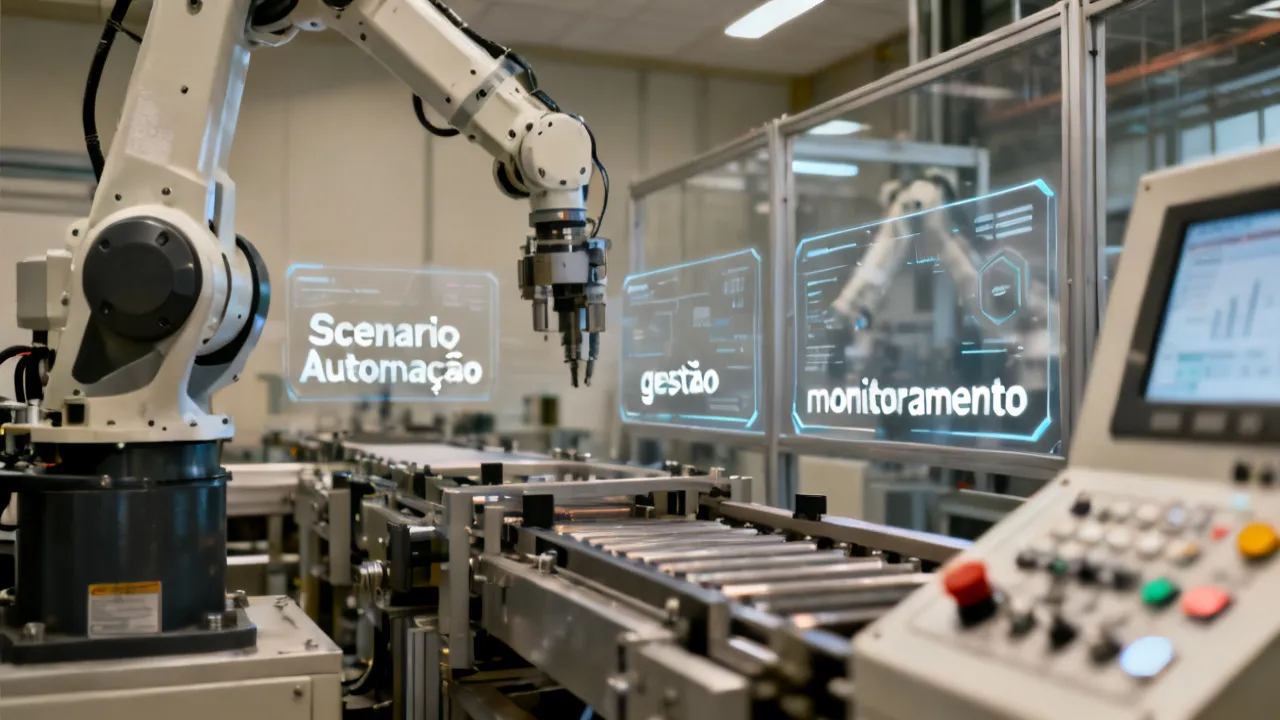
O Scenario Automação é a forma mais pragmática de transformar objetivos operacionais em sequências de controle, regras de orquestração e rotinas de monitoramento. Na prática, isso significa que cada “cenário” (por exemplo, partida, parada, troca de lote, proteção por segurança, recuperação após falha) passa a ter critérios claros, responsáveis definidos e validações técnicas. Assim, a automação deixa de ser apenas um conjunto de rotinas isoladas e passa a funcionar como um sistema coeso de execução e governança.
Quando bem desenhado, esse modelo melhora a rastreabilidade (o que foi acionado e por quê), reduz o tempo de resposta a desvios e facilita auditorias internas. Para times de engenharia, operações e manutenção, o ganho é a previsibilidade: o comportamento do processo fica menos dependente de conhecimento tácito e mais dependente de documentação, testes e parametrização. Isso não elimina o conhecimento humano; pelo contrário, ele passa a ser incorporado de modo sistemático em regras, condições e procedimentos, tornando-o reutilizável e verificável.
Em termos práticos, “previsibilidade” significa que, diante de um evento, o sistema sabe como agir. Em vez de depender de “memória operacional” (o que costuma ser frágil quando há troca de turnos, rotatividade de equipe, ou variação entre plantas/linhas), o cenário explicita o comportamento esperado. Essa clareza reduz conflitos entre equipes, pois todos passam a enxergar o mesmo modelo de decisão.
Um bom Scenario Automação também melhora a consistência entre camadas tecnológicas — por exemplo, entre a lógica em CLP/controle, a supervisão em SCADA/HMI e, quando aplicável, camadas corporativas em MES/ERP. O cenário vira uma espécie de “contrato operacional” que descreve transições, responsabilidades e critérios de sucesso/fracasso de forma uniforme. Isso reduz o risco de “lacunas semânticas”, nas quais cada camada interpreta o evento de um jeito diferente.
Em ambientes industriais, a automação tradicional costuma crescer por “incrementos” — novas lógicas para atender demandas pontuais, correções para eventos recorrentes, adaptações para melhorias de produção ou exigências de qualidade. Com o tempo, isso pode gerar complexidade: rotinas relacionadas ficam espalhadas, exceções proliferam e a equipe precisa “adivinhar” qual caminho o sistema tomou em situações reais.
Nesse contexto, a automação pode parecer funcional no dia a dia, mas fica difícil de evoluir com segurança. Pequenas mudanças podem causar efeitos laterais difíceis de prever. Além disso, quando ocorre um incidente, a análise depende do cruzamento de muitos sinais e registros, o que aumenta o tempo de diagnóstico.
No Scenario Automação, a lógica é organizada por eventos e objetivos. Em vez de perguntar apenas “quais sinais entram e saem?”, a equipe passa a perguntar: “qual é o comportamento esperado do sistema sob condições específicas?”. Essa inversão de perspectiva ajuda a alinhar segurança, desempenho, qualidade e manutenção. O foco deixa de ser somente a implementação de lógica e passa a ser a governança do comportamento do processo.
Para tornar isso concreto: imagine uma linha que pode operar em modo automático normal e, em caso de falha de um sensor, transicionar para um modo degradado. Em automação ad-hoc, costuma-se criar regras novas para cada caso. Em scenario automation, define-se um cenário de “degradação por perda de sinal do sensor X”, com pré-condições, validações, limites de operação e uma rota de recuperação. Assim, se o sensor X voltar a operar ou se a manutenção intervir, o sistema segue um padrão consistente.
Outra mudança importante é o modo como exceções são tratadas. Em sistemas ad-hoc, exceções muitas vezes viram “ilhas” de lógica, acionadas de forma irregular. Em scenario automation, exceção é uma parte planejada do catálogo de cenários. Isso melhora a robustez: falhas deixam de ser “casos imprevisíveis” e passam a ser “condições previstas com tratamento definido”.
Os benefícios do Scenario Automação são mais fortes quando existe governança técnica, disciplina de engenharia e um ciclo de validação contínuo. Não é uma abordagem que “resolve tudo” apenas por reorganizar o código: ela exige que o comportamento seja especificado com critérios, testado com cobertura e mantido com gestão de mudanças.
Dito isso, os ganhos mais recorrentes são:
Observação importante: os ganhos dependem do escopo, maturidade do ambiente e qualidade do projeto. Não é realista esperar resultados automáticos sem disciplina de engenharia e gestão de mudanças. Um catálogo de cenários “bonito” mas sem testes reais, sem critérios mensuráveis ou sem monitoramento observável pode virar apenas mais uma camada burocrática.
Para obter o máximo do Scenario Automação, o ponto de partida não é “escrever código”, e sim construir um modelo de decisão e execução. O desenho do cenário precisa ser suficientemente preciso para ser implementado e suficientemente claro para ser auditado e operado.
Um erro comum é tratar cenário como sinônimo de “estado do autômato”. Embora um cenário envolva estados, ele vai além: inclui critérios de entrada, checagens, regras de transição, ações executadas, validações e rotas de recuperação/exceção. Em outras palavras, cenário é unidade de governança comportamental.
Para estruturar bem, recomenda-se:
Esse roteiro evita que a automação “dispare” com base em suposições. Em geral, o que diferencia projetos consistentes de projetos difíceis de manter é a qualidade das condições e a clareza do comportamento esperado. Além disso, a qualidade do catálogo é diretamente influenciada pela qualidade do modelo de dados e dos sinais usados como evidência.
Um Scenario Automação eficaz é aquele que pode ser acompanhado. Monitoramento não é apenas “ver dados”; é transformar dados em entendimento operacional. Para isso, o sistema precisa ser capaz de responder: qual cenário está ativo, quais critérios estão sendo avaliados, o que ainda falta para transicionar e por que transicionou ou falhou.
Do ponto de vista técnico, recomenda-se:
Na visão de mercado, essa abordagem está alinhada aos princípios de engenharia de sistemas e à cultura de confiabilidade, como defendido por frameworks reconhecidos na indústria. Para contextualização, o IEC 61508 é referência para segurança funcional; já o IEC 62443 é amplamente usado para cibersegurança industrial. Ambos são citados em práticas industriais por organizações e documentos técnicos, embora a aplicação exata dependa do escopo do projeto.
Mesmo quando você não está “fazendo certificação”, a mentalidade desses frameworks é útil: ela encoraja rastreabilidade, validação baseada em risco e disciplina de engenharia. Em scenario automation, isso se traduz em especificar cenários com critérios, testar com cobertura e manter documentação que sustente a operação e a auditoria.
Um erro frequente é definir um cenário como se as medições fossem perfeitas. Na prática, sensores têm ruído, atuadores têm histerese, e condições ambientais mudam. Quando isso não é tratado, o cenário pode entrar em estados não planejados. Em outras palavras: o sistema se comporta como no “desenho”, mas não como no “campo”.
Para mitigar:
Uma forma de tornar isso sistemático é criar, para cada check do cenário, uma descrição do “tipo de erro” que ele detecta. Por exemplo: “falta de estabilidade”, “desvio persistente”, “tendência contrária ao esperado”, “sinal inconsistente entre sensores redundantes”, etc. Com isso, a equipe pode calibrar thresholds e lógica de validação de forma mais previsível.
Você pode encontrar iniciativas relacionadas a Scenario Automação com preços bastante variados, porque o custo depende de fatores como complexidade do processo, número de linhas, nível de integrações (CLP/SCADA/MES/ERP), necessidade de retrofit e esforço de validação.
Em vez de apontar valores arbitrários (que poderiam desinformar), uma abordagem objetiva é tratar o custo como composição: engenharia de cenários, integração de dados, comissionamento, testes, documentação e treinamento. Esses itens costumam ser os determinantes do orçamento em projetos de automação industrial.
Para ajudar no entendimento, vale detalhar como custos se formam em scenario automation:
Em geral, projetos bem-sucedidos tratam o escopo por camadas: começam por cenários com maior criticidade (segurança, qualidade, paradas caras) e só depois expandem. Assim, reduz-se o risco e acelera-se o aprendizado do time.
Em soluções que envolvem automação por cenários, a escolha de fornecedor não deve se basear apenas em preço. A pergunta central é: o fornecedor tem maturidade para projetar, integrar, validar e manter?
Critérios úteis para avaliação:
Essa avaliação é especialmente relevante quando o objetivo é reduzir riscos operacionais e manter continuidade sem improvisos. Fornecedor bom não é apenas o que “implementa”; é o que “faz o sistema ser sustentável”.
Observação: como você não forneceu valores de preço, nomes de fornecedores ou localização específica, este artigo trabalha o tema de modo generalista e profissional, com foco em decisões e critérios. Se você indicar cidade/país, faixas de orçamento e o tipo de fornecedor (sistemas, consultoria, integrador), eu posso adaptar com mais precisão.
| Elemento | Abordagem centrada em Scenario Automação | Abordagem ad-hoc (rotinas isoladas) |
|---|---|---|
| Organização | Cenários definidos por eventos, objetivos e critérios de transição | Lógicas distribuídas por modificações incrementais |
| Validação | Testes por cenários com rastreabilidade de requisitos | Testes focados em pontos específicos, sem cobertura de exceções |
| Monitoramento | Eventos e transições observáveis, com procedimentos associados | Alarmes e logs sem padrão de decisão operacional |
| Manutenção | Impacto avaliado por cenário, facilitando mudanças controladas | Mudanças podem afetar rotinas relacionadas sem rastreio claro |
| Segurança funcional e controle de riscos | Integração com práticas como as do IEC 61508 e governança de intertravamentos | Tratamento reativo de falhas e exceções |
| Cibersegurança industrial | Conexões e integrações planejadas à luz de práticas como IEC 62443 | Integrações pontuais sem revisão sistêmica de riscos |
Fontes de referência (para fundamentos, não como “garantia de resultado”):
Guia passo a passo (implementação prática):
Condições e requisitos para sucesso:
Para a implementação ficar sólida, é útil estabelecer um entendimento comum dentro do time: cenário não é apenas o “rótulo” de um estado no autômato. Um cenário é uma unidade de decisão completa, geralmente composta por:
Quando essas partes não são explicitadas, a automação volta a ser ad-hoc. Assim, mesmo que o sistema use uma estrutura de máquina de estados, a ausência de critérios e rotas de exceção torna os estados “vazios” operacionalmente — e isso reduz a eficácia do approach.
Considere uma planta com uma linha de processo que possui etapas de preparação e produção. Um catálogo básico de cenários pode incluir:
Esse exemplo demonstra que o valor não está somente na descrição de etapas. O valor está nos critérios, na observabilidade e nas rotas de exceção — ou seja, na governança do comportamento.
Uma dificuldade prática em scenario automation é definir os critérios com rigor. Critérios “arbitrários” ou baseados apenas em palpites tornam o sistema frágil. Para evitar isso, recomenda-se uma abordagem baseada em engenharia e evidência.
Algumas estratégias úteis:
Além disso, critérios devem ser revisados com o tempo. Equipamentos envelhecem, sensores degradam e o processo muda. Por isso, a governança de mudanças é parte intrínseca do scenario automation.
Monitoramento observável no scenario automation requer mais do que registrar eventos. É necessário que os registros comuniquem significado. Há uma diferença entre “log que compila” e “log que resolve”. Para isso, vale adotar práticas como:
Essa observabilidade também ajuda a engenharia em melhorias. Ao analisar taxas de falha por check, é possível priorizar ajustes de thresholds, melhoria de instrumentação ou revisão de regras.
Um cenário de automação bem desenhado não é “imutável”. Porém, sua evolução precisa ser controlada. A governança de mudanças é onde muitos projetos falham. Sem um processo estruturado, o sistema “volta ao ad-hoc”: alguém corrige um parâmetro e cria exceções não documentadas; ou muda um limiar sem revisar impacto em transições e exceções.
Uma governança madura costuma conter:
Ao tratar cenários como unidades de governança, a análise de impacto fica mais objetiva. Ao invés de mapear dependências “no código”, mapeia-se dependências “no catálogo comportamental”. Isso acelera aprovação e reduz riscos.
Uma armadilha do scenario automation é tentar prever tudo. A realidade é que algumas falhas são imprevisíveis ou muito raras para serem cobertas por regras completas. Ainda assim, o approach funciona melhor quando falhas são classificadas em camadas:
Essa classificação influencia como você desenha rotas de exceção. Para falhas previsíveis, desenhe recuperação automática/assistida com critérios robustos. Para falhas ocasionais, use rotas genéricas seguras e focadas em reduzir dano e risco. Para falhas excepcionais, priorize rastreabilidade e postura segura.
Quando aplicável, o cenário precisa incorporar segurança funcional, em termos compatíveis com boas práticas. Mesmo quando não há uma exigência formal de certificação, é importante tratar segurança como parte do desenho.
Na prática, isso significa que o sistema de cenários deve:
Uma abordagem comum é separar claramente:
O cenário de automação pode orquestrar estados operacionais, mas a lógica de segurança deve manter sua integridade. Quando essa fronteira é mal definida, surgem comportamentos perigosos — e a governança de risco se perde.
Assim como segurança funcional, cibersegurança industrial não deve ser um “apêndice”. Ao estruturar cenário, você está também criando um modelo de decisões que depende de comunicação entre sistemas. Se a comunicação for comprometida, o comportamento do cenário pode ser induzido a ações erradas.
Para reduzir esse risco, o desenho do cenário deve considerar:
Diretrizes como a IEC 62443 costumam ser usadas como base para estruturar medidas de segurança. A aplicação exata depende do escopo e do ambiente, mas a mentalidade é clara: reduzir vulnerabilidades e garantir que o sistema não faça suposições perigosas com base em dados potencialmente não confiáveis.
Recuperação é onde scenario automation tende a brilhar — desde que seja projetada com critérios e procedimentos claros. Uma recuperação robusta evita “resetar e rezar”. Ela segue regras:
Além disso, recomenda-se padronizar a nomenclatura de falhas e recuperações. Isso facilita relatórios, análises de causa raiz e melhorias futuras no catálogo de cenários.
Um cenário pode “funcionar” em bancada e ainda assim falhar em produção. Por isso, testes precisam ir além do caminho feliz. A estratégia mais forte é testar por cenário, com casos que representem:
Uma boa prática de testes é registrar o resultado de cada check individual, não apenas o resultado final. Se o cenário falha, o diagnóstico deve indicar qual verificação falhou e qual evidência causou a decisão. Isso reduz tempo de troubleshooting.
Embora scenario automation seja uma abordagem de decisão, sua implementação depende fortemente de cartografia de sinais: quais variáveis existem, quais seus significados, qualidade, unidades, estados e como elas são interpretadas.
Sem uma cartografia consistente, o cenário fica frágil. Por exemplo, se um sensor “out of range” e “não disponível” são tratados como o mesmo estado, as rotas de exceção podem ficar incorretas. Da mesma forma, se duas variáveis representam a mesma medida com escalas diferentes e isso não for documentado, os critérios de transição se tornam incoerentes.
Por isso, recomenda-se:
Essa cartografia reduz ambiguidade e, ao mesmo tempo, melhora auditoria. A evidência que comprova por que um cenário transicionou fica mais clara.
Do ponto de vista de estratégia, nem todo projeto precisa começar pelo catálogo inteiro. Muitas plantas têm legado e limitações. Em projetos reais, uma estratégia robusta é:
Essa abordagem reduz risco, melhora aceitação do time e permite iterar o modelo com base em dados reais. Conforme o time amadurece, a qualidade do catálogo aumenta.
É um método de organizar a automação por cenários — estados e rotinas com objetivos, pré-condições, transições e validações. Em vez de depender de lógica dispersa, o comportamento do processo fica definido por regras observáveis e testáveis.
Não. Geralmente complementa a forma como a lógica e a orquestração são estruturadas. CLP e SCADA continuam sendo camadas essenciais; a diferença está na governança e na organização por cenários.
Transformar conhecimento operacional (muitas vezes tácito) em requisitos explícitos: condições, critérios de sucesso e rotas de exceção. Sem isso, o sistema tende a falhar em situações fora do “fluxo ideal”.
O ideal é detalhar escopo e esforço: engenharia de cenários, integrações, testes, documentação, validação e treinamento. Assim, o orçamento fica ancorado em trabalho real, e não em estimativas subjetivas.
Verifique metodologia de testes e governança de mudanças, capacidade de documentação, rastreabilidade de requisitos e histórico em projetos comparáveis. Um bom fornecedor mostra como valida — não apenas o que entrega.
Sim, quando o projeto incorpora critérios e rotas para modos seguros, recuperação e tratamento de falhas previsíveis. Referências como IEC 61508 ajudam a orientar fundamentos de segurança funcional (dependendo do escopo).
Quando há integração entre sistemas e redes industriais, é essencial planejar o risco. Diretrizes como IEC 62443 são frequentemente usadas como base para estruturar medidas de segurança.
Qualquer alteração deve passar por gestão de mudanças: reavaliar cenários afetados, revisar validações, atualizar documentação e repetir testes apropriados para manter consistência operacional.
A recomendação é incorporar no desenho do cenário a “qualidade do sinal” e usar validações com janelas temporais e lógica de inconsistência. Além disso, manter um ciclo de calibração e revisão de thresholds com base em dados reais ajuda a evitar degradação do desempenho do sistema.
Depende do risco e do legado. Em geral, você obtém ganho real ao cenarizar primeiro eventos e transições mais críticos (por exemplo, partida/parada e falhas recorrentes). Expandir progressivamente tende a ser mais eficaz do que tentar cenarizar tudo de uma vez.
Um bom catálogo tem critérios mensuráveis, validações implementadas, rotas de exceção testadas e procedimentos operacionais associados. Um catálogo “de papel” costuma faltar em monitoramento observável, testes de exceção e disciplina de gestão de mudanças.
Ao estruturar Scenario Automação com requisitos, validações, monitoramento observável e rotas de exceção, você cria um sistema que responde com previsibilidade ao mundo real. Isso melhora a confiabilidade operacional, dá suporte a auditorias e torna a manutenção mais controlada. A previsibilidade não é apenas um resultado técnico; ela se traduz em menos improviso, menos retrabalho e uma linguagem operacional compartilhada entre engenharia, operações e manutenção.
Quando o cenário vira unidade de governança, a automação deixa de ser um conjunto de rotinas difíceis de rastrear e passa a ser um modelo comportamental testável. A partir daí, decisões de engenharia ficam mais objetivas: você sabe o que será afetado, como validar e como manter. Em um ambiente industrial onde variabilidade é inevitável, essa abordagem reduz incerteza e aumenta a capacidade de evoluir o sistema com segurança.
Se você quiser, eu posso adaptar o artigo para o seu contexto: tipo de indústria, número de linhas, integrações existentes e o que você considera “cenários” no seu processo (partida/parada, trocas, recuperação de falha, manutenção, etc.). Basta informar também se há alguma exigência relacionada a segurança funcional ou cibersegurança.



Este guia explica como estruturar Scenario Automação para integrar processos, reduzir retrabalho e aumentar a confiabilidade operacional. Em seguida, contextualiza de forma objetiva os conceitos de automação em controladores, orquestração por cenários e boas práticas de governança. O foco é orientar decisões técnicas e organizacionais sem exageros, considerando requisitos comuns de ambientes industriais.
This guide explains how to evaluate B2B sourcing using the contact number 01185484418, focusing on supplier credibility, documentation, and procurement conditions. It provides objective background on why buyer verification matters and how procurement teams typically assess responsiveness, lead times, and quality control before placing orders. The emphasis is on practical due diligence and decision readiness.
This guide explains how to evaluate supplier price benchmarks using the provided numeric reference and sourcing context, with an objective lens for procurement decisions. It outlines what “38,998360235” can represent in pricing comparisons, how to validate supplier reliability, and what due-diligence steps reduce risk before committing to a purchase.
A Promoção GM destaca oportunidades de compra com foco em planejamento, comparação e critérios de elegibilidade. O termo “Promoção Gm” costuma se referir a campanhas comerciais ligadas a modelos e prazos específicos, com variações por região. Neste guia, você entende como avaliar oferta, fornecedores envolvidos, requisitos e etapas de decisão com base em prática de mercado e conformidade.
This guide explains how procurement teams should evaluate P9uteqlkjhdsmbvcz-related supply considerations and supplier fit, focusing on risk control, documentation, and practical sourcing steps. Background context is provided objectively about why coded identifiers, multi-vendor comparisons, and location-aware logistics matter, without assuming any specific pricing or supplier.
This guide explains how “PoiuutrewqlkjggdsmnbcxZ” functions as a distinct keyword for search visibility and content strategy. Objectively, keywords shape how search engines interpret intent, relevance, and entity relationships. Learn how to structure articles, evaluate supplier inputs, and apply practical requirements for consistent, compliant SEO outcomes.

