Este guia explica como desenhar um Scenario Automação consistente, integrando lógica de controle, indicadores e integração entre sistemas, para reduzir retrabalho e aumentar previsibilidade operacional. Em seguida, contextualiza objetivamente o conceito de automação, os principais componentes envolvidos e por que a abordagem por cenários melhora a governança e a qualidade do processo.
Ao estruturar um Scenario Automação bem definido, você deixa de tratar a automação como um conjunto de “tentativas” e passa a governar o processo como um sistema. Na prática, isso significa mapear condições, entradas e saídas esperadas, alinhar responsabilidades e definir como cada etapa do fluxo responde a variações — desde mudanças de demanda até desvios de qualidade. Para empresas que adotam automação e robótica industrial, essa organização tende a reduzir paradas inesperadas, melhorar rastreabilidade operacional e acelerar a validação de novos roteiros.
Quando você organiza processos por cenários, o foco migra de “o que o programa faz em linha reta” para “o que o sistema precisa fazer quando as coisas mudam”. Isso altera o modo como você projeta, testa, documenta, comissiona e até como treina equipes. Em geral, o ganho mais visível aparece durante incidentes: ao invés de depender de interpretações improvisadas, o time consegue seguir o cenário previsto, porque o comportamento para cada tipo de situação já foi definido em linguagem operacional (ainda que implementada em lógica de controle).
Esse conceito é particularmente relevante em ambientes industriais modernos, nos quais a automação deixa de ser apenas local (uma máquina isolada) e passa a ser parte de redes de produção conectadas: MES, historiadores, sistemas de qualidade, datalakes, roteadores logísticos e monitores de performance. Nessa realidade, o cenário funciona como “ponte” entre o chão de fábrica e as camadas de dados e decisão: ele define o que deve ser coletado, quando registrar, quais sinais são confiáveis e qual é a sequência de ações quando o sistema encontra um comportamento fora do padrão.
Em projetos de automação, a complexidade raramente está apenas no equipamento. Ela surge quando o processo precisa lidar com variações reais: peças diferentes, tempos de ciclo instáveis, mudanças no mix de produção, condições ambientais e integridades de dados. Um Scenario Automação cria um “contrato operacional” para que o controle, a supervisão e a execução trabalhem com expectativas claras.
Em processos industriais, uma única linha de lógica pode funcionar “bem” em condições ideais, mas o que determina a estabilidade global é a forma como a fábrica responde quando: (1) um sensor falha ou dá sinal intermitente, (2) a comunicação com um sistema superior oscila, (3) uma peça chega fora de especificação, (4) a demanda muda e altera janelas de espera, (5) uma contaminação ou variação térmica altera a resposta do atuador, (6) a qualidade apresenta tendência de desvio e exige ação corretiva.
Do ponto de vista de engenharia e operações, isso se traduz em três ganhos objetivos:
Mas há ainda um ganho menos tangível e, por isso, frequentemente subestimado: explicabilidade. Quando a lógica está organizada em cenários, fica mais fácil “contar a história” do que aconteceu. Em auditorias internas, treinamentos ou investigações de falha, você não depende de deduzir: você consulta o cenário e verifica se o comportamento registrado correspondeu ao esperado.
Essa explicabilidade costuma reduzir não apenas o tempo de parada, mas também o tempo de investigação — porque os logs e os estados ficam coerentes. Em muitas fábricas, a maior parte do custo do incidente não é a falha em si, e sim a dificuldade em interpretar rapidamente o contexto e identificar a etapa que perdeu a condição de conformidade.
Um cenário eficaz costuma articular camadas que conversam entre si:
Define como máquinas, robôs e estações executam ações. Aqui entram lógica de intertravamento, rotinas de segurança, sequenciamento e tratamento de estados. Um bom projeto evita “atalhos” que funcionam em condições ideais, mas quebram sob variação.
Nesta camada, o cenário se manifesta como uma máquina de estados (mesmo que implementada em software estruturado), com transições disparadas por eventos. Por exemplo: se o cenário define que “Aguardando material” transiciona para “Processando” apenas quando há presença confirmada e uma janela de segurança habilitada, então o controle precisa garantir que essas condições são verificadas de forma robusta, incluindo temporizações, filtragens e rejeições.
Também é onde as rotinas de segurança ganham importância concreta. Não basta dizer “é seguro parar”; você precisa definir qual é o estado seguro, quais atuadores devem desligar, quais devem manter posição, e como retornar ao estado anterior quando permitido. Além disso, a camada de execução deve ter um tratamento claro de estados “incertos” — por exemplo, quando o sensor está oscilando ou quando um sinal de intertravamento não chega no tempo esperado.
Transforma dados brutos em sinais operacionais: status de produção, conformidade, tempos acumulados, alarmes, janelas de processo e indicadores. Em um Scenario Automação, a supervisão deve saber interpretar eventos e decidir qual rota seguir (continuação, correção, parada segura).
Na prática, a supervisão é o “orquestrador” que traduz o que acontece no campo para decisões consistentes. Por exemplo: se uma peça falha em inspeção, o cenário pode definir a rota “Recusar e recuperar fluxo” (descartar peça ou desviar para retrabalho) sem derrubar a linha inteira. Se a inspeção falha repetidamente e atinge um limiar configurado, a supervisão pode entrar em “Contingência”: pausar a linha, solicitar intervenção do operador e registrar o evento como “tendência de qualidade” para análise.
Outra parte importante dessa camada é a interface com o operador. Cenários bem desenhados determinam quais mensagens devem ser exibidas, em que etapa, com qual criticidade, e qual ação o operador precisa executar (se houver). Isso reduz o risco de instruções confusas, que são uma causa comum de comportamento improvisado durante incidentes.
Registra o que ocorreu, quando ocorreu e por que ocorreu. A qualidade do dado é determinante para análise de causa-raiz e para a melhoria contínua. Por isso, a integração deve ser pensada desde o desenho do cenário.
Quando você estrutura por cenários, você também estrutura a rastreabilidade. Cada transição relevante deve gerar registros e atributos de contexto: qual ordem/LOTE estava rodando, qual receita (recipe) foi aplicada, qual versão de software estava ativa, quais parâmetros estavam dentro dos limites, e quais eventos dispararam a rota escolhida.
Isso é especialmente importante quando a operação é auditada por requisitos de qualidade, compliance e qualidade de manufatura (por exemplo, rastrear lote, parâmetros críticos e justificativas de desvio). Se a estrutura de cenários não orientar a coleta e o modelo de eventos, o histórico vira um conjunto de logs desconexos, dificultando análise.
Além disso, a camada de dados precisa ser resiliente. Em ambientes industriais, comunicações podem falhar por motivos de rede, manutenção ou atualizações. O cenário deve prever o que fazer se não for possível registrar no historiador: manter logs localmente, marcar o estado como “pendente de sincronização” e retomar quando a conectividade voltar — sem perder rastreabilidade.
Especialistas em engenharia de automação normalmente recomendam que o desenho comece por estados e eventos, com critérios objetivos. Em vez de listar tarefas soltas, descreva:
Esse método evita ambiguidades. E, especialmente em cenários complexos com robótica, reduz a “negociação” entre operadores e sistema durante incidentes. Em vez de “vamos ver o que acontece”, o sistema e o operador seguem uma sequência definida.
Para aprofundar, vale lembrar que a diferença entre evento e condição costuma ser decisiva. Um evento é um “gatilho” (algo aconteceu). Uma condição é uma regra sobre como aquele gatilho deve ser interpretado e por quanto tempo. Por exemplo:
Esse detalhamento evita que o sistema reaja a transientes ou ruídos. A robustez, nesse sentido, está na forma como você define o tempo de verificação, filtros, histereses, contagens e limites.
Outro ponto essencial é a definição clara das saídas de cada cenário. “Atualizar status” parece simples, mas define o que o operador vai ver, o que o MES vai receber e como o historiador vai registrar. Quando as saídas são inconsistentes, você perde valor de rastreabilidade e cria conflitos entre supervisão e campo.
Por fim, desenhar cenários também significa prever transições de recuperação: não apenas o que acontece quando dá errado, mas como a operação volta a ficar normal. Em muitas linhas, o tempo de recuperação é maior que o tempo da falha, então o cenário precisa reduzir esse custo.
Mesmo quando a intenção é otimizar, o cenário precisa prever o que acontece quando algo falha. Em automação, segurança não é apenas um requisito; ela é o alicerce do desenho. Um Scenario Automação sólido inclui:
Robustez não significa “travar tudo quando houver incerteza”. Significa estabelecer o que é crítico para segurança e o que pode ser degradado sem comprometer pessoas e integridade. O cenário precisa separar, com clareza, três níveis:
Esse particionamento reduz paradas desnecessárias e, ao mesmo tempo, mantém o nível certo de proteção. A tendência em projetos maduros é documentar no cenário as premissas: o que precisa estar verdadeiro para o sistema operar em cada modo e quais são as verificações para impedir transições indevidas.
Outro elemento de robustez é o tratamento de estados “não conformes”. Por exemplo, se a máquina está em “Processando” mas recebe evento de “material ausente”, o cenário deve definir como o sistema interpreta esse conflito. Talvez ele deva completar a etapa atual (se ainda for seguro) e depois retornar para um modo de espera, ou talvez deva interromper imediatamente dependendo do risco.
Além disso, fallback precisa ser projetado como uma funcionalidade real, não como uma frase genérica. Um fallback típico pode envolver: continuar com parâmetros conservadores, reduzir velocidade, trocar rota de posicionamento, ou desabilitar etapas que exigem sensor específico, substituindo por inspeção manual assistida.
Quando fallback é mal definido, surgem improvisos e decisões humanas fora do controle. Em incidentes, equipes tentam “destravar” o fluxo para continuar produzindo, o que pode piorar o problema. Cenários bem desenhados evitam essa escalada, porque o sistema e o operador têm uma rota prevista para cada tipo de falha.
Quando robôs entram no fluxo, surgem dependências adicionais: calibração, zonas de trabalho, tempos de aproximação, tolerâncias de posicionamento, detecção de presença e rotas de recuperação. Um Scenario Automação bem estruturado alinha:
Em robótica, os “cenários” se tornam ainda mais importantes porque as ações físicas têm consequências. Um pequeno desvio pode causar colisão, perda de repetibilidade, ou falha de agarre. Por isso, o cenário deve integrar informações de múltiplos subsistemas: visão (quando aplicável), leitura de identificação, estado de ferramentas, status de calibração, condições de segurança e disponibilidade de utilidades (ar comprimido, vácuo, refrigeração, etc.).
Vale detalhar um exemplo conceitual. Imagine um fluxo de pick-and-place com inspeção:
Esse tipo de lógica só fica clara e controlável quando você organiza por cenários. Caso contrário, a implementação vira uma cascata de IFs que cresce sem governança, tornando difícil prever como o robô reagirá a eventos fora do previsto.
Além disso, cenários ajudam a padronizar como o robô se recupera. Uma recuperação pode envolver:
Quando você define essas rotas no cenário, reduz a chance de a equipe “inventar” recuperação durante incidentes. E, como o cenário também registra quais eventos levaram ao fallback, você melhora a capacidade de melhoria contínua: a manutenção consegue identificar padrões (por exemplo, falhas de vácuo correlacionadas com temperatura, turno ou lote específico).
Outra área onde cenários ajudam é em tempo e desempenho. Um cenário pode definir prazos: “se a etapa de visão não retornar em X segundos, entrar em ‘Modo sem visão’” ou “parar e pedir intervenção”. Isso evita que a linha fique “travada” sem explicação quando um subsistema demora além do limite.
Você pode encontrar variações de preço em projetos de automação e implementação de cenários. Em vez de assumir um valor único, o orçamento costuma depender de escopo e maturidade do ambiente. Para manter a análise objetiva, considere fatores como:
Como não foram fornecidos valores específicos de preço e nem detalhes confiáveis de fornecedor nesta solicitação, o mais responsável é tratar a precificação como “sob demanda” e dependente do levantamento técnico. Se você informar seu escopo (segmento, número de linhas, tipo de robô, integração necessária), é possível estruturar uma matriz de custos com maior precisão.
Para ampliar a análise, vale destacar que projetos de cenário frequentemente envolvem custos “não óbvios”. Por exemplo:
Esses itens podem parecer custo extra no início, mas frequentemente reduzem custo total do projeto (TCO), porque diminuem retrabalho e paradas. Em muitos casos, o ROI aparece mais em “tempo de estabilização” da linha do que apenas na economia de horas de engenharia durante a fase de desenvolvimento.
Embora você não tenha indicado um fornecedor específico, vale usar critérios objetivos para selecionar parceiros que apoiem o Scenario Automação. Recomenda-se avaliar:
Para ir além, uma boa prática é solicitar ao fornecedor evidências de como eles trabalham com cenários. Não basta receber uma lista de “deliverables”. É útil pedir exemplos concretos, como:
Essa abordagem reduz a chance de retrabalho e evita expectativas desalinhadas. Também tende a indicar maturidade: fornecedores que sabem trabalhar com cenário geralmente possuem processos de documentação e validação mais robustos, porque entendem que o projeto não termina na “primeira partida”.
Outra dimensão importante é a cadeia de suprimentos relacionada a componentes críticos do cenário. Em automação e robótica, podem existir dependências como sensores específicos, câmeras, controladores de segurança, atuadores, módulos de IO, fontes de alimentação, cabos, switches industriais e licenças de software. Se a cadeia de suprimentos não for robusta, o projeto pode perder prazos e, em consequência, comprometer validação de exceções.
Por isso, ao avaliar fornecedores e parceiros, considere também:
Quando houver referência a “cidade/país” em termos de implantação (substituída aqui por nearby conforme sua regra), o impacto real geralmente aparece em três dimensões: disponibilidade logística, perfil de mão de obra local e práticas de segurança e compliance. Em regiões com tradição industrial, é comum haver maior facilidade para técnicos especializados e validações presenciais. Já em áreas com menor densidade industrial, o planejamento de comissionamento e treinamento tende a exigir mais antecedência para reduzir paradas.
Independentemente de nearby, a regra é a mesma: cenário bem desenhado significa menos improviso durante a partida (start-up) e mais clareza para quem opera no dia a dia. Isso é ainda mais relevante quando equipes não são locais (ou quando a equipe precisa ser treinada antes). Cenários padronizam a linguagem e reduzem dependência de “familiaridade tácita” com o processo.
Na implantação, há um aspecto prático: durante comissionamento, é comum ajustar parâmetros e corrigir pequenas lacunas. Se o cenário foi definido por estados e eventos com critérios objetivos, esses ajustes tendem a ser mais localizados e menos destrutivos. A lógica do cenário permanece consistente; o que muda é o valor de thresholds, tempos e regras de tolerância — sem virar uma reescrita completa da automação.
Em contrapartida, se a lógica foi “hard-coded” de forma linear, mudanças no campo podem exigir reprogramação ampla, elevando risco de regressão e aumentando tempo de estabilização.
Projetos que prosperam não param na “entrega funcional”. Eles passam por governança contínua. Um Scenario Automação deve ser tratado como um ativo vivo: quando o processo muda, o cenário precisa ser revisado. Na prática, isso envolve:
Governança significa garantir que o cenário que está em produção corresponde ao que foi aprovado. Em ambientes regulados ou com exigências de qualidade, isso se traduz em rastrear versão de receita, versão de software e alterações de lógica associadas a cada lote ou série produzida.
Uma abordagem comum é separar o “modelo do cenário” (documentação e regras) da “implementação executável” (código, blocos funcionais, parâmetros). A governança então se encarrega de sincronizar ambos: quando uma regra muda, o documento e o sistema precisam refletir isso simultaneamente, e deve existir validação antes de colocar em produção.
Isso reduz o risco de divergência entre o que a supervisão mostra e o que o controle executa. Divergências nesse sentido geram “alarme falso”, interpretação errada de estado e decisões equivocadas em operações de contingência.
Além disso, governança é o que permite evoluir cenários conforme a operação ensina. Ao longo do tempo, você observa quais exceções são mais frequentes, quais parâmetros precisam de ajuste e quais estados demoram mais a recuperar. Esse aprendizado alimenta revisão periódica.
Uma prática recomendada em projetos maduros é estabelecer um ciclo de melhoria contínua com eventos reais: por exemplo, todo mês revisar top 10 causas de “contingência” e decidir se o cenário precisa de ajustes de threshold, novos caminhos de recuperação ou atualização de mensagens ao operador.
Com isso, a automação se torna um sistema adaptativo — mas com controle de mudança, para não introduzir instabilidade.
A seguir, um caminho prático para transformar sua operação em um conjunto coerente de cenários. Observe que a ordem pode se ajustar ao seu ambiente, mas a lógica (estados → eventos → condições → validação) tende a funcionar bem.
Documente o fluxo atual: entradas, saídas, tempos típicos, variações e pontos de falha. Inclua como o operador age quando há desvios.
Nesta etapa, a coleta de dados pode incluir: observação de ciclos, análise de alarmes existentes, entrevistas com operador e manutenção, revisão de registros de parada e histórico de qualidade. O objetivo é identificar quais “momentos do processo” são críticos para o cenário: aqueles que mudam o comportamento do sistema ou que geram custo (parada, refugo, retrabalho, perda de rastreabilidade).
Também é importante registrar o que é “normal” e o que é “variação aceitável”. Em muitos projetos, o cenário falha porque a definição de tolerância é baseada em percepção e não em evidência. Assim, colete estatísticas quando possível: tempos médios e variação, taxas de falha e janelas operacionais.
Estabeleça estados do sistema e critérios de transição. Exemplo: “Aguardando material” pode transicionar para “Em produção” quando o sensor confirmar presença e quando as condições de habilitação estiverem atendidas.
Ao definir estados, evite “estados demais” que complicam o sistema e “estados de menos” que deixam decisões vagas. Uma boa referência é: cada estado deve representar uma etapa significativa no processo e/ou um modo operacional com regras próprias. Em geral, estados muito detalhados aumentam complexidade de teste e documentação; estados muito genéricos aumentam ambiguidade.
Uma técnica útil é classificar estados por tipo:
Liste os eventos que importam para decisão: falha de leitura, tempos excedidos, integridade de rede, leituras fora de faixa e quaisquer sinais para contingência.
Nesta etapa, a chave é separar eventos que devem disparar decisões de eventos que são apenas informativos. Um erro comum é gerar alarmes e logs para tudo sem critérios de severidade. Isso aumenta ruído e dificulta análise. Em cenário orientado a eventos, cada evento deve ter:
Em robótica, eventos também precisam considerar estado de ferramentas (vácuo ok/nok, pressão, temperatura de controlador, status de firmware) e integridade do sistema (calibração vigente, limites de posição e zonas).
Crie regras objetivas. O que o sistema faz quando uma condição ocorre? Se a tolerância falhar, o que muda no fluxo? Se a comunicação cair, qual rota segura?
As regras precisam ser testáveis. Em vez de escrever “se falhar, parar”, defina: “se falha persistir por X segundos e Y tentativas, então parar em modo seguro; caso contrário, re-tentar”. Isso reduz subjetividade e aumenta consistência.
Também vale definir políticas de repetição: quantas tentativas de recuperação são aceitáveis antes de exigir intervenção humana? Quando a falha é de sensores ou de comunicação, repetição pode mascarar um problema maior; quando é um erro transitório de leitura, repetição pode resolver. Cenários devem distinguir.
Verifique como os dados são consumidos por supervisão, relatórios e rastreabilidade. Cenários falham quando as decisões são baseadas em dados incompletos ou inconsistentes.
Na integração, decida o modelo de dados do cenário: quais atributos devem acompanhar cada evento e cada transição. Exemplos de atributos:
Além disso, se o dado não estiver disponível (por exemplo, comunicação com MES caiu), defina como o cenário deve se comportar. Isso evita que decisões se baseiem em “valores ausentes” sem tratativa.
Valide cenários sob condições normais e também sob variações. Se possível, faça testes com simulação de eventos e inspeção de logs para garantir rastreamento.
Testes realistas incluem: simular falhas de sensor, atrasos de comunicação, tempos de ciclo fora do padrão, falhas intermitentes e eventos de qualidade. Em robótica, também inclua testes de tolerância de posicionamento e recuperação controlada.
Uma prática útil é criar uma matriz de testes baseada em transições de estados. Para cada transição importante, listar condições de entrada, eventos disparadores e resultados esperados. Isso torna a validação mais sistemática.
Durante testes, verifique não apenas o comportamento físico, mas também: logs gerados, atualização de status na supervisão, mensagens ao operador, e registros de rastreabilidade para auditoria futura.
Treine operadores e equipe de manutenção com base nos cenários de contingência, não apenas no “fluxo perfeito”. Isso melhora a resposta em incidentes.
Treinamento por exceções significa ensinar o operador a reconhecer o estado atual do sistema, entender o que o cenário espera que ele faça, e interpretar qual é o próximo passo previsto. Por exemplo: quando o sistema entra em “Contingência: falha de visão”, o operador precisa saber o que checar (limpeza de lente, posição de peça, validade da receita) e como iniciar o retorno ao estado operacional quando a condição voltar.
Também é importante treinar “o que não fazer”. Cenários bem desenhados podem reduzir tentativas indevidas de destravar: o treinamento deve reforçar que certas ações fora do cenário aumentam risco e podem gerar inconsistências de dados.
Do lado da manutenção, treinamento inclui interpretação de logs, códigos de eventos e como rastrear causas prováveis com base no histórico e nos parâmetros registrados.
Após a partida, revise o cenário com base em ocorrências reais: quais eventos foram mais frequentes? quais transições geraram demora? quais logs ficaram incompletos?
Essa etapa fecha o ciclo de aprendizado. Você observa dados reais e decide se:
A melhoria contínua precisa ser governada: qualquer mudança relevante no cenário exige validação para evitar regressões. Contudo, a existência de governança não deve impedir evolução; ela deve garantir que evoluir seja seguro.
| Abordagem | Foco principal | Quando faz mais sentido | Riscos comuns se mal definida |
|---|---|---|---|
| Scenario Automação orientado por estados | Transições controladas e previsíveis | Linhas com múltiplas variações e dependência de sequenciamento | Transições ambíguas e comportamento inconsistente em exceções |
| Scenario Automação orientado por eventos | Reação a eventos e detecção de condições | Ambientes com muitos sinais e necessidade de resposta rápida | Excesso de alarmes sem critérios de decisão claros |
| Scenario Automação com governança de dados | Qualidade, rastreabilidade e integração | Quando há auditoria, indicadores e integração MES/ERP | Decisões baseadas em dados incompletos ou não consistentes |
| Scenario Automação com rotas de contingência | Fallback seguro e retomada controlada | Processos críticos onde paradas custam caro | Recuperação improvisada que aumenta tempo de parada |
Na prática, projetos bem-sucedidos raramente escolhem apenas um tipo. Normalmente você combina: estados para organizar modos e passos; eventos para reagir a sinais críticos; governança de dados para rastreabilidade; e contingência para robustez. O que varia é a “prioridade” e como o desenho do cenário equilibra complexidade e cobertura.
Para sustentar recomendações gerais sobre segurança funcional, engenharia de requisitos e boas práticas de automação, a análise considera referenciais de órgãos técnicos e publicações reconhecidas, como:
Observação: como este artigo não recebeu dados específicos de “preço”, “fornecedor” ou “location” além de regras de substituição, não foram feitas afirmações quantitativas dependentes de estimativas não verificáveis.
Além desses requisitos, há alguns “pré-requisitos organizacionais” que influenciam diretamente o sucesso:
Para consolidar o conceito, vale observar alguns exemplos típicos em ambientes industriais. A ideia não é fornecer um modelo pronto e universal, mas sim mostrar como cenários transformam lógica de automação em comportamento controlado.
Imagine uma linha que alimenta uma estação de montagem. Em condições normais, peças chegam em ritmo estável. Porém, por variações logísticas, às vezes o material atrasa. Um cenário poderia definir:
Perceba o valor: a linha não “morre” com uma ausência temporária. O cenário preserva continuidade e mantém rastreabilidade do motivo do tempo parado.
Em inspeção automática, pode existir leituras fora de tolerância. Um cenário poderia estabelecer:
Esse exemplo mostra como a decisão pode ser gradativa e não binária (aprovado/reprovado). Cenários permitem rotas diferentes conforme frequência e severidade.
Quando a comunicação com o MES cai, o sistema pode ficar sem informações. Um cenário robusto define:
Sem cenário, a equipe pode alternar manualmente entre modos, gerando inconsistência. Com cenário, a transição é previsível e auditável.
Um cenário de robótica normalmente define tentativas com critérios. Por exemplo:
Note que o cenário integra dados (sensor de vácuo), estados (tentativa/recuperação) e segurança. Assim, evita repetição infinita e evita destravar manualmente sem causa.
Quando uma empresa tem várias linhas ou células, surge um desafio adicional: consistência. Cenários diferentes podem usar nomenclaturas diferentes para estados equivalentes, códigos de evento incompatíveis e lógica de fallback não uniforme. Isso dificulta operação e análise.
Uma estratégia para lidar com isso é criar um framework de cenários interno. Não precisa ser rígido como um template engessado, mas deve ter:
Esse framework reduz custos de engenharia em novas células e facilita comparações entre linhas: você consegue identificar se “contingência por X” é um problema recorrente em uma categoria, e não apenas algo localizado.
Além disso, padronização melhora treinamento: operadores aprendem uma linguagem consistente. Quando eles reconhecem que “o estado Y significa que existe fallback com rotas definidas”, a reação em incidentes fica muito mais rápida.
Mesmo com a abordagem correta, projetos de cenários podem falhar. Alguns erros são recorrentes:
Para evitar esses erros, é útil aplicar disciplina de requisitos: cada cenário deve ser descrito com condições objetivas, eventos definidos e saídas verificáveis. E, principalmente, deve ser validado com testes que cobrem o que acontece quando as coisas não saem como esperado.
Uma implementação de cenários deve ter critérios de sucesso. Sem métricas, o projeto pode ser percebido como “documentação adicional”. Métricas comuns incluem:
Essas métricas podem ser revisadas após estabilização. O objetivo não é apenas “ter cenário”, mas usar o cenário para reduzir impacto real na operação e na manutenção.
É uma forma de estruturar a automação por “cenários” que descrevem estados, eventos e condições. Em vez de confiar apenas em lógica linear, o sistema define como agir quando o processo está normal e também quando surgem exceções.
Não. Robótica tende a evidenciar a necessidade de cenários por causa das dependências de movimento e tolerâncias. Porém, operações com CLPs, estações de teste, empacotamento e inspeção também se beneficiam de uma modelagem por estados e eventos.
Tratando o cenário como parte do sistema: as regras precisam estar vinculadas a controles, supervisão e registros. Além disso, treinamento e revisão periódica devem usar ocorrências reais para manter o cenário relevante.
A supervisão converte dados em decisões operacionais e acompanhamento. Ela ajuda a interpretar eventos, exibir estados corretos ao operador e registrar histórico para análise.
O cenário deve prever estados de contingência: o que o sistema faz se um canal falhar, como mantém segurança e como retoma a operação ao restabelecer comunicação. Isso exige critérios objetivos e validação em testes.
Não necessariamente. O ideal é iniciar com o conjunto de cenários críticos (aqueles que geram maior impacto em paradas, qualidade ou rastreabilidade) e expandir conforme resultados de testes e feedback de operação.
Fornecedores podem contribuir com experiência, módulos de integração, padrões de engenharia e suporte ao comissionamento. O que importa é que a definição dos cenários seja validada com base no processo real e nos requisitos de segurança.
Sim: acesso às condições reais, capacidade de observar sensores/atuadores, logs confiáveis e testes que cubram tanto fluxo normal quanto exceções relevantes. Sem isso, o cenário pode ficar incompleto.
Podem, mas recomenda-se pelo menos uma estrutura equivalente. Mesmo que a implementação não use uma máquina de estados “visível” no código, ela deve refletir transições claras, critérios objetivos e estados operacionais definidos. Caso contrário, a lógica vira uma sequência difícil de manter e validar.
O procedimento ideal envolve gestão de mudanças: atualizar requisitos, revisar impacto nos estados e transições, validar em testes e liberar versão controlada com governança. O cenário deve evoluir, mas sem perder rastreabilidade e sem introduzir regressões perigosas.
Um Scenario Automação transforma automação de “configuração de máquina” em um sistema de decisão governado por estados, eventos e condições. Essa abordagem melhora previsibilidade, reduz retrabalho e fortalece a manutenção ao vincular diagnósticos e registros às regras do processo. Ao organizar o fluxo por cenários, você cria robustez para lidar com variação real — e também cria um modelo operacional que acelera investigação, treinamento e melhoria contínua.
Se você pretende evoluir sua automação em direção a maior robustez, comece pelos cenários mais críticos e avance com validação baseada em dados observáveis — e não em suposições. E, quando a linha crescer ou o processo mudar, mantenha a governança: cenário é um ativo vivo, e não um artefato que “termina” na partida.
Se quiser, informe seu setor, quantidade de estações/robôs, quais integrações são necessárias (por exemplo, leitura de dados, rastreabilidade, supervisão) e o que mais costuma falhar no processo. Com isso, posso sugerir um modelo de cenários (estados, eventos e regras) mais alinhado ao seu cenário operacional em nearby.



Este guia técnico explica como estruturar um Scenario Automação com governança, integração e métricas para reduzir falhas e aumentar previsibilidade. Contexto do setor: automação industrial evoluiu com CLPs, redes industriais e software de orquestração, mas exige análise de riscos, padronização de dados e validação por etapas. Também aborda critérios de fornecedores e condições operacionais para implantação.
Este guia explica como estruturar um Scenario Automação com base em boas práticas de projeto, testes e governança para reduzir riscos e melhorar a previsibilidade operacional. O texto contextualiza o que é automação orientada a cenários, por que a orquestração e a simulação importam, quais requisitos costumam aparecer em integrações e como alinhar decisões técnicas ao desempenho esperado.
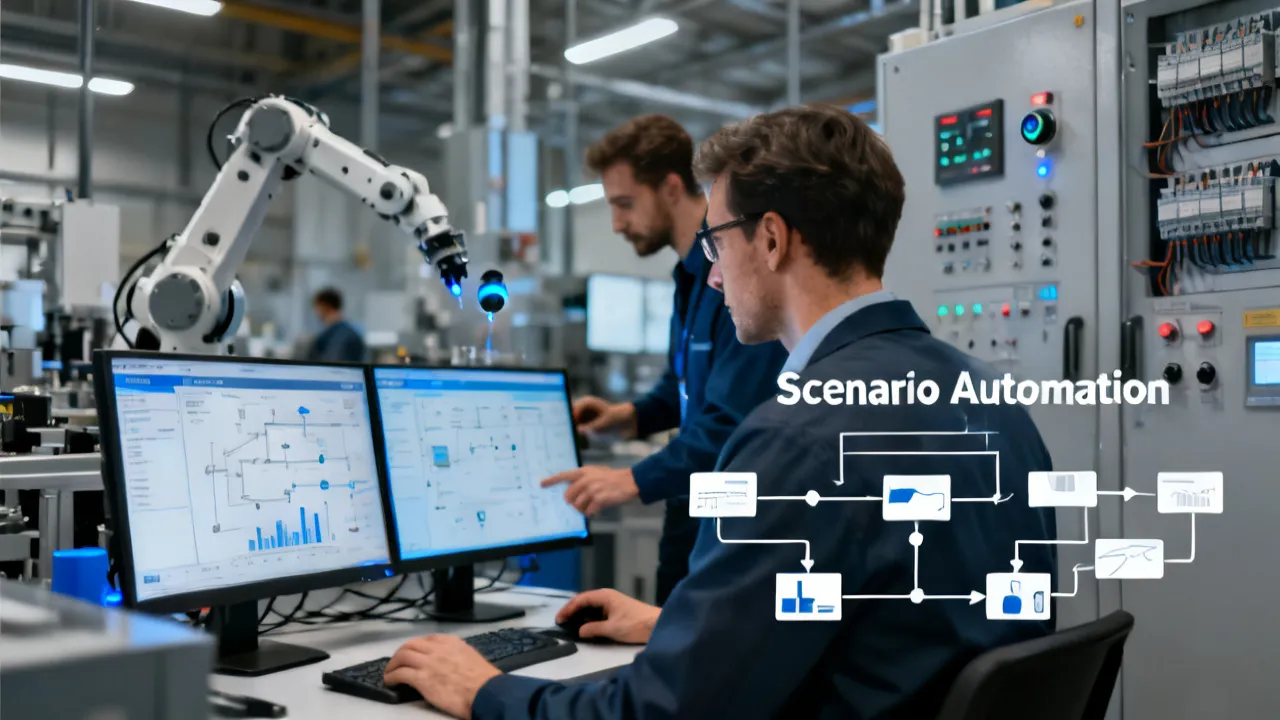
Este guia explica como estruturar o conceito de Scenario Automação para tornar processos mais previsíveis, seguros e eficientes. Em termos objetivos, cenário é a orquestração de etapas e condições que direcionam sistemas e decisões. O texto contextualiza o uso de automação baseada em regras e eventos, destacando boas práticas, requisitos técnicos e governança operacional.
Este guia explica como desenhar um Scenario Automação consistente, integrando lógica de controle, indicadores e integração entre sistemas, para reduzir retrabalho e aumentar previsibilidade operacional. Em seguida, contextualiza objetivamente o conceito de automação, os principais componentes envolvidos e por que a abordagem por cenários melhora a governança e a qualidade do processo.
Scenario Automação helps organizations design, test, and run repeatable automation workflows with clear rules and measurable outcomes. This guide explains the underlying concepts of scenario-based automation and why teams treat automation as a governed process rather than ad-hoc scripting. You’ll find practical requirements, a comparison table, and expert FAQs for planning an implementation that fits your operational context.
Este guia analisa cenários de automação para melhorar produtividade, reduzir retrabalho e dar previsibilidade aos fluxos. Apresenta o contexto e a lógica por trás do Scenario Automação, destacando como mapear processos, escolher ferramentas e estabelecer governança. Também orienta sobre requisitos operacionais, métricas e cuidados de implantação para tornar a automação sustentável.

