Este guia explica como estruturar o conceito de Scenario Automação para tornar processos mais previsíveis, seguros e eficientes. Em termos objetivos, cenário é a orquestração de etapas e condições que direcionam sistemas e decisões. O texto contextualiza o uso de automação baseada em regras e eventos, destacando boas práticas, requisitos técnicos e governança operacional.
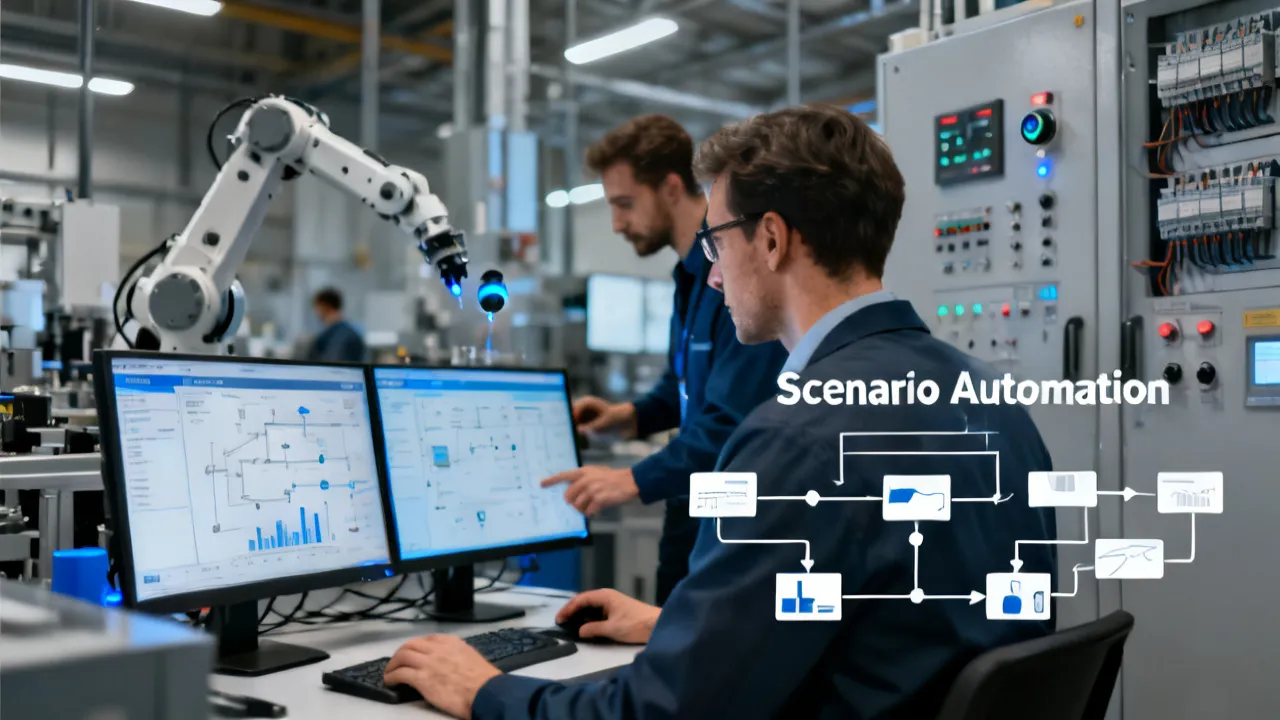
Scenario Automação refere-se à modelagem e execução coordenada de “cenários” — sequências de ações, condições e validações — para orientar sistemas automatizados em diferentes situações operacionais. Em vez de tratar automação como uma lista fixa de rotinas, a abordagem por cenários permite que o processo responda ao que acontece no ambiente (eventos, estados de equipamentos, padrões de qualidade e condições de segurança), mantendo rastreabilidade e previsibilidade.
Na prática, empresas adotam essa lógica para reduzir retrabalho, diminuir falhas operacionais e padronizar respostas a variações comuns do dia a dia. Isso é especialmente relevante em ambientes industriais, onde mudanças de lote, variações de demanda, disponibilidade de utilidades e requisitos de segurança podem alterar o caminho “correto” de operação.
Quando falamos em cenário, estamos falando de uma “história” do processo: como ele começa, quais etapas atravessa, quais condições precisam ser verdadeiras em cada momento, como ele se adapta a desvios e como ele termina. Um sistema tradicional pode executar etapas; um sistema orientado por cenários executa decisões. Em outras palavras, não é apenas o “como fazer”, mas o “por que fazer deste modo” — e isso cria uma diferença importante em confiabilidade, auditoria, manutenção e segurança.
Ao longo das últimas décadas, a automação industrial evoluiu de controladores eletromecânicos para sistemas digitais com CLPs/PLCs, IHM e SCADA, e mais recentemente para arquiteturas conectadas a bancos de dados, plataformas de análise e integração com sistemas corporativos. Mesmo com tanta evolução tecnológica, um desafio permanece: processos raramente seguem um script perfeito. Sempre existe variação — seja de condição, seja de disponibilidade, seja de qualidade — e o sistema precisa lidar com isso sem “inventar” comportamentos ou depender de intervenção manual excessiva.
Nesse cenário, Scenario Automação passa a ser uma forma de organizar o conhecimento operacional em um formato executável: regras claras, transições explicitadas e validações que evitam que o sistema avance quando algo essencial não está de acordo. Isso é particularmente relevante quando diferentes equipes assumem papéis distintos ao longo do ciclo de vida (engenharia, operação, manutenção, qualidade, segurança, TI/OT), pois a abordagem por cenários favorece entendimento compartilhado e documentação mais útil do que logs soltos de etapas.
Quando bem desenhada, a Scenario Automação contribui para:
Vale observar que os resultados dependem de disciplina de projeto: começar com requisitos claros, definir critérios de validação e estabelecer governança do ciclo de vida (design, teste, comissionamento, operação e melhoria contínua). Uma automação por cenários não é um “produto plug-and-play”; é um método de engenharia. Se a disciplina falhar, surgem os riscos típicos de qualquer lógica de automação: cobertura incompleta de estados, transições contraditórias e ausência de tratamento de falhas.
Além disso, há um benefício menos óbvio, mas extremamente prático: a evolução. Uma planta raramente permanece estática; novas linhas entram em operação, novos produtos são incluídos, padrões de qualidade mudam, e utilidades sofrem variações. Com cenários, é mais fácil introduzir novos caminhos sem reescrever toda a lógica de controle. Você adiciona cenários ou ajusta critérios — idealmente com versionamento e validação.
Também é comum ver impacto positivo em tempo de parada e tempo de recuperação. Quando o sistema sabe em que cenário estava e quais condições falharam, a manutenção consegue agir com mais precisão, reduzindo “tentativas e erros”. Isso é especialmente valioso em linhas que precisam manter janela de produção, onde parar “por precaução” pode custar caro.
O termo Scenario Automação costuma aparecer associado a arquiteturas que combinam controle (ex.: CLP/PLC, IHM/SCADA), lógica de negócio, camadas de regras e sistemas de monitoração. Em muitas empresas, isso se conecta a iniciativas mais amplas de industrial intelligence, onde dados e eventos orientam decisões em tempo quase real.
Um princípio comum é que a automação não deve ser apenas “executar comandos”, mas sim executar decisões consistentes sob condições verificáveis. Isso se alinha à abordagem de sistemas orientados a eventos, onde o fluxo do processo muda conforme sinais relevantes.
Para sustentar isso, a indústria costuma adotar práticas reconhecidas internacionalmente, como:
Fontes de referência incluem normas e guias técnicos amplamente aceitos em automação e segurança industrial. Em particular, IEC 61511 (segurança funcional para processos) e IEC 61131 (programação de CLPs) são frequentemente usados como base para estruturação de lógica, validação e requisitos de confiabilidade. Para governança de sistemas e requisitos, a IEC 61508 complementa o arcabouço conceitual de segurança funcional.
Em termos práticos, essa base normativa serve para estruturar o pensamento: separar o que é segurança funcional do que é controle operacional; definir níveis de integridade; comprovar eficácia por testes; documentar decisões e suposições; e manter rastreabilidade. Quando a abordagem por cenários é bem aplicada, ela tende a facilitar esse tipo de comprovação, pois a lógica fica organizada em unidades que podem ser verificadas.
Além disso, em ambientes modernos, a orquestração por cenários pode interagir com camadas mais “inteligentes” (como algoritmos de otimização, análise de qualidade e previsão). Mesmo quando essas camadas não determinam diretamente a decisão final de segurança, elas podem informar critérios e ajustar limites. É comum, por exemplo, que um cenário altere a velocidade de operação com base em uma previsão de disponibilidade de utilidades ou em tendência de falha — sempre com limites seguros definidos.
Do ponto de vista de um especialista em automação industrial, a qualidade de um cenário depende menos de “quanta tecnologia” é usada e mais de como os elementos são separados e validamente conectados. Uma forma prática de pensar é dividir o problema em camadas:
Esse desenho ajuda a evitar um problema comum: misturar regra de processo, lógica de segurança, lógica de interface e detalhes de implementação em um único bloco. Quando isso ocorre, pequenas mudanças podem causar efeitos colaterais difíceis de rastrear.
Para aumentar a robustez, muitos projetos incorporam princípios adicionais:
Outro ponto importante é que cenários geralmente são implementados de forma semelhante a máquinas de estados (state machines) ou estruturas de orquestração com transições condicionadas. Mesmo que a implementação técnica use outra abordagem, conceitualmente o comportamento precisa ser equivalente: conjunto finito de estados, regras de transição bem definidas, e tratamento de eventos que disparam mudanças.
Por fim, a robustez também depende do relacionamento entre cenários e a operação humana. Em plantas com restrições, pode haver necessidade de modos como “manual assistido”, “comissionamento”, “degradação controlada” ou “teste de sensores”. O desenho deve prever isso com cuidado para evitar que o sistema “misture” responsabilidades de operação e automação.
Ao avaliar uma solução relacionada a Scenario Automação, é comum o mercado trabalhar com variações de preço conforme escopo, complexidade e maturidade da infraestrutura. Ainda assim, uma recomendação objetiva é tratar o orçamento como parte de um projeto: defina claramente o que está incluído (engenharia, comissionamento, treinamento, validação, manutenção e suporte).
Em vez de buscar apenas “o menor custo”, especialistas tendem a comparar o custo total de propriedade (TCO), porque automação por cenários geralmente exige:
Para tornar a comparação mais justa, costuma ser útil exigir que o fornecedor mostre evidências e entregáveis: matrizes de rastreabilidade requisitos → cenários → testes; descrição de critérios de aceitação; plano de comissionamento; e estratégia de manutenção e suporte. Em projetos bem executados, a documentação tende a ser tão relevante quanto o software entregue.
Sobre fornecedores, as organizações geralmente avaliam credenciais técnicas (experiência em projetos similares), aderência a normas aplicáveis, metodologia de testes e capacidade de suporte pós-entrega. Também é recomendável exigir um desenho de arquitetura (mesmo em nível conceitual) e um plano de comissionamento com critérios de aceite.
Quando o contexto é regulado por requisitos de segurança funcional ou exigências de auditoria, o fornecedor deve demonstrar como lidará com evidências: rastreabilidade, registros de teste, resultados de validação, e como tratam mudanças (gestão de configuração). Se isso não estiver claro, o risco de “surpresas” na aceitação aumenta.
Quanto a “localização”, quando a compra é feita com foco em atuação regional, costuma-se considerar a disponibilidade de equipes para comissionamento e manutenção. Assim, em regiões “nearby”, a proximidade pode influenciar prazos e suporte. Contudo, a decisão não deve se limitar à distância; a aderência técnica e a previsibilidade do projeto são determinantes.
Em alguns casos, empresas também avaliam se o fornecedor oferece “transferência de conhecimento” (treinamento mais profundo, documentação executável, acesso a repositório de versões e apoio no handover). Em automação por cenários, o handover é particularmente importante porque a lógica envolve interpretação operacional: o sistema precisa ser entendível por quem vai mantê-lo.
Imagine um processo industrial em que uma mesma linha precisa operar em condições diferentes, como mudanças de lote, variação de qualidade de insumo ou disponibilidade parcial de utilidades. Em uma lógica tradicional, a operação pode ficar “hard-coded” por sequência fixa. Já em Scenario Automação, você cria cenários com regras claras:
O diferencial é que cada cenário tem critérios de entrada e critérios de saída. Isso permite que o sistema descreva por que está em um cenário específico e o que precisa acontecer para mudar de estado.
Para tornar o exemplo mais “pé no chão”, pense em detalhes adicionais:
Repare que a lógica de decisão (entrada/saída, transições e validações) é o que define o sistema. A execução de atuadores é apenas “como” o cenário concretiza a decisão.
Outro ponto prático: cenários também podem ser usados para padronizar comunicação e interface. Por exemplo, a IHM pode mostrar ao operador “qual cenário está ativo”, “qual condição foi a causa do cenário B” e “qual validação falhou no cenário D”. Isso reduz o tempo de diagnóstico e diminui a chance de erro humano.
Independentemente do fornecedor e do preço, há requisitos que costumam ser não negociáveis:
Para apoiar esse rigor, a indústria frequentemente usa recomendações de segurança funcional como IEC 61511 e IEC 61508, além de boas práticas de engenharia de software e validação. Assim, a implementação deixa de ser “configuração” e vira engenharia verificável.
Confiabilidade também envolve robustez contra falhas comuns de automação. Por exemplo: sensores que “congelam” valores, sinais invertidos por erro de fiação, falhas de comunicação entre camadas, e discrepâncias de latência entre um status e o atuador correspondente. Um cenário robusto precisa definir como reconhecer incoerências.
Já a qualidade do processo costuma exigir critérios específicos. Cenários podem incorporar validações de qualidade, como:
Em muitos projetos, os times de qualidade e produção exigem que o sistema “prove” que a decisão foi tomada sob critérios definidos. Isso reforça a importância da trilha de auditoria do cenário.
| Critério | Sequência fixa | Scenario Automação (por cenários) |
|---|---|---|
| Tratamento de variações | Geralmente exige múltiplos modos manuais ou reprogramações | Variações são representadas por cenários com condições e transições |
| Rastreabilidade | Log focado em etapas executadas | Log com contexto: cenário, condições, decisões e mudanças de estado |
| Manutenção | Mudanças podem afetar trechos amplos da sequência | Correções tendem a ser localizadas por cenário e regra específica |
| Testes | Testa “o caminho nominal” e alguns desvios | Testa cenários relevantes, estados, entradas e saídas com critérios claros |
| Segurança operacional | Intertravamentos dependem mais do projeto original | Intertravamentos e validações podem ser incorporados ao fluxo de decisão |
Além dessa comparação, há uma diferença cultural que merece destaque: em uma sequência fixa, o time tende a pensar em “passos”. Em cenários, o time tende a pensar em “decisões e condições”. Essa mudança de mentalidade ajuda a alinhar engenharia, operação e qualidade, porque as discussões passam a girar em torno de perguntas do tipo: “em que condições isso deve ocorrer?” e “o que precisa ser verdadeiro para mudar de estado?”.
Outro ponto é a capacidade de lidar com estados intermediários. Sequências fixas costumam assumir uma trajetória coerente do começo ao fim. Cenários são mais naturais para representar caminhos com retornos, pausas, degradação e recuperação controlada. Isso reduz a dependência de procedimentos manuais em situações “não previstas”.
Em ambientes onde há alta variação de materiais e configurações de produto, cenários também facilitam a gestão de receitas. Em vez de ter muitas sequências derivadas, você pode manter uma estrutura comum e ajustar critérios e parâmetros por cenário e por receita. Isso reduz duplicação de lógica.
A seguir, um roteiro prático (e realista) que pode ser adaptado a diferentes plantas e setores. O objetivo é reduzir risco e aumentar previsibilidade do projeto.
Estabeleça o que o cenário precisa resolver: variações de processo, padronização, auditoria, redução de falhas ou suporte à segurança. Defina também o que fica fora do escopo para evitar “escopo infinito”.
Na prática, limites precisam cobrir pelo menos três dimensões:
Liste variáveis de entrada e sinais de mudança de estado. Exemplos: status de equipamentos, limites de temperatura, disponibilidade de utilidades, presença/ausência de itens, resultados de inspeções e alarmes críticos.
Esse levantamento deve ser feito com foco em “eventos que importam”. Um evento não é apenas mudança de valor; é uma mudança que altera decisão. Exemplos de eventos relevantes:
Nesta etapa, também é importante mapear condições de temporalidade: quais decisões dependem do “valor atual” e quais dependem de “valor sustentado por tempo” (por exemplo, temperatura acima de limite por 60 segundos). Cenários robustos incorporam isso desde o início.
Para cada cenário, registre:
Para elevar a qualidade do modelamento, recomenda-se escrever cada cenário como uma “ficha” de decisão com uma linguagem semi-formal. Por exemplo:
Esse tipo de modelagem reduz ambiguidade e acelera revisões entre equipes. Também facilita testes, pois já existe a lista de condições que precisam ser simuladas.
Outro elemento que frequentemente é negligenciado é a definição do que acontece em “interrupções”. Por exemplo, e se o operador interromper a execução? E se a comunicação com o servidor de dados falhar? O cenário deve prever transições como “pausar”, “retomar”, “cancelar com estado seguro” ou “degradar”.
Nem toda planta começa do zero. Em projetos típicos, há legado em CLP, IHM/SCADA, bancos de dados, sistemas de manutenção e rotinas de qualidade. A integração deve ser planejada com controle de versão e validação.
Em integração, há riscos comuns:
Para reduzir esses riscos, arquiteturas maduras definem interfaces com contratos: quais tags são exigidas, quais são opcionais, periodicidade esperada, como tratar ausência, e qual é a janela de validade de dados.
Se existir rede e integração com sistemas de TI, também é importante considerar: em caso de falha de rede, a automação deve conseguir continuar em modo seguro. Cenários não podem depender de conectividade externa para comportamentos críticos.
Testes devem cobrir:
Um ponto que aumenta muito a eficácia é construir uma matriz de testes baseada no modelamento do cenário. Exemplo de matriz:
Além do teste funcional, muitos projetos adotam testes de “cenários extremos” para revelar fragilidades:
Esses testes são essenciais porque muitas falhas reais não são “cinematográficas”; elas parecem instáveis, intermitentes e difíceis de reproduzir. Cenários robustos precisam prever esse tipo de incerteza.
O comissionamento precisa de checklist objetivo e critérios que considerem funcionalidade, estabilidade e comportamento seguro. Quando houver requisito regulatório, alinhe com a documentação exigida.
Critérios de aceite em projetos por cenários podem incluir:
Também é útil definir critérios de aceite para manutenção e operação: por exemplo, o operador deve conseguir entender o significado do cenário ativo e quais ações tomar em cada alarme. Sem esse critério, é comum que a lógica esteja certa, mas a usabilidade e interpretabilidade não estejam.
Mesmo o melhor cenário falha se operadores não entenderem o que significa cada modo e quais decisões devem tomar. Estabeleça procedimentos, treinamentos e um processo para mudanças futuras.
Treinamento não deve ser apenas “teórico”. Em plantas com variação e risco, o treinamento precisa simular eventos reais: condição degradada, falha persistente, recuperação e situações com informação incompleta. Isso ajuda o operador a entender o comportamento esperado e reduz o tempo de resposta em incidentes.
Governança de mudanças costuma incluir:
Um cenário por ser unidade de decisão, ao ser alterado, pode afetar “efeitos colaterais” se transições estiverem mal definidas. Por isso, governança precisa ser mais do que burocracia: precisa ser uma prática técnica.
Além desses, alguns requisitos “de campo” costumam ser críticos:
Não necessariamente. Em geral, Scenario Automação funciona como uma camada de orquestração de decisões (regras e transições) que pode operar sobre controles existentes (CLP/PLC, SCADA), complementando-os com governança, rastreabilidade e tratamento de variações.
Na prática, muitos projetos mantêm o CLP como executor de controle em tempo real (ciclos rápidos) e usam a camada de cenários para orquestrar estados de nível mais alto. O SCADA/IHM continua como interface e monitoração. Essa separação tende a ser eficiente: cenários cuidam da “inteligência de transição”, enquanto o CLP cuida do controle determinístico dos atuadores.
Um bom cenário possui entradas e saídas claramente definidas, validações consistentes, tratamento previsível de falhas, e registros de auditoria. Além disso, deve ser testado em condições realistas e alinhado aos requisitos de segurança aplicáveis.
Complementarmente, um bom cenário é:
Conceitualmente, os cenários podem incorporar validações e intertravamentos como parte da decisão do processo. Porém, a implementação deve respeitar a arquitetura de segurança definida e normas como IEC 61511/IEC 61508 quando o contexto exigir segurança funcional.
Em projetos maduros, costuma-se tratar assim:
O projeto deve definir como o sistema se comporta quando sinais não estão disponíveis (fallback seguro, cenários degradados ou bloqueio de execução). Em vez de “assumir” estados, recomenda-se explicitar condições e limites.
Algumas estratégias comuns:
Pode existir custo de engenharia e testes adicionais, especialmente se houver reestruturação do processo. Contudo, muitas empresas justificam o investimento por ganhos em confiabilidade, redução de falhas e menor tempo de manutenção. A comparação deve considerar o custo total de propriedade e o impacto no ciclo de vida.
Outro aspecto do custo é o custo “silencioso” de falhas: tempo perdido por paradas, retrabalho, descarte de lote, esforço de investigação e impacto na qualidade. Em muitos casos, a abordagem por cenários reduz custos justamente por melhorar diagnóstico e previsibilidade — o que não aparece diretamente como “custo de software”, mas aparece como tempo e qualidade.
Além de preço, avalie método de engenharia, capacidade de testes, experiência em projetos similares, aderência a normas, clareza de documentação, e suporte pós-entrega. Uma arquitetura proposta com critérios de aceite tende a ser um sinal de maturidade.
Além disso, vale procurar evidências de:
Sim, e essa é uma vantagem típica da abordagem por cenários: regras e estruturas podem ser reutilizadas e adaptadas. A escalabilidade depende de padrões de modelagem, versionamento consistente e padronização de interfaces entre camadas.
Escalabilidade também depende do quanto o projeto evita “customização desnecessária”. Se cenários forem projetados com interfaces estáveis e componentes reutilizáveis, a expansão para novas linhas tende a ser mais rápida e com menor risco. Caso contrário, cada linha vira um projeto novo, perdendo o ganho de padronização.
O principal risco é criar transições ambíguas ou lógica que não cobre estados críticos. Isso pode gerar comportamento inesperado em produção. Por isso, testes por cenários e governança de mudanças são etapas centrais.
Riscos adicionais incluem:
Se você busca mais previsibilidade, rastreabilidade e controle sobre variações operacionais, Scenario Automação é um caminho sólido — desde que tratado como projeto de engenharia, não como simples configuração. Comece com requisitos claros, modele cenários com entradas/saídas verificáveis, planeje testes por estados e alinhe segurança e auditoria.
Ao decidir por fornecedores e escopo, organize a análise por custo total de propriedade, documentação e capacidade de suporte. Assim, mesmo em ambientes “nearby”, a seleção tende a favorecer soluções sustentáveis, com menor risco no comissionamento e maior estabilidade na operação.
Referências técnicas (para embasamento normativo): IEC 61511, IEC 61508 e IEC 61131.



Este guia técnico explica como estruturar um Scenario Automação com governança, integração e métricas para reduzir falhas e aumentar previsibilidade. Contexto do setor: automação industrial evoluiu com CLPs, redes industriais e software de orquestração, mas exige análise de riscos, padronização de dados e validação por etapas. Também aborda critérios de fornecedores e condições operacionais para implantação.
Este guia explica como estruturar um Scenario Automação com base em boas práticas de projeto, testes e governança para reduzir riscos e melhorar a previsibilidade operacional. O texto contextualiza o que é automação orientada a cenários, por que a orquestração e a simulação importam, quais requisitos costumam aparecer em integrações e como alinhar decisões técnicas ao desempenho esperado.
Este guia explica como estruturar o conceito de Scenario Automação para tornar processos mais previsíveis, seguros e eficientes. Em termos objetivos, cenário é a orquestração de etapas e condições que direcionam sistemas e decisões. O texto contextualiza o uso de automação baseada em regras e eventos, destacando boas práticas, requisitos técnicos e governança operacional.
Este guia explica como desenhar um Scenario Automação consistente, integrando lógica de controle, indicadores e integração entre sistemas, para reduzir retrabalho e aumentar previsibilidade operacional. Em seguida, contextualiza objetivamente o conceito de automação, os principais componentes envolvidos e por que a abordagem por cenários melhora a governança e a qualidade do processo.
Scenario Automação helps organizations design, test, and run repeatable automation workflows with clear rules and measurable outcomes. This guide explains the underlying concepts of scenario-based automation and why teams treat automation as a governed process rather than ad-hoc scripting. You’ll find practical requirements, a comparison table, and expert FAQs for planning an implementation that fits your operational context.
Este guia analisa cenários de automação para melhorar produtividade, reduzir retrabalho e dar previsibilidade aos fluxos. Apresenta o contexto e a lógica por trás do Scenario Automação, destacando como mapear processos, escolher ferramentas e estabelecer governança. Também orienta sobre requisitos operacionais, métricas e cuidados de implantação para tornar a automação sustentável.

