Este guia técnico explica como estruturar um Scenario Automação para reduzir ineficiências, padronizar processos e aumentar a previsibilidade operacional. O texto contextualiza o conceito de automação por cenários, discute integração com sistemas e níveis de controle, e orienta a definição de condições e requisitos para implementação segura e escalável, com visão objetiva do mercado e boas práticas.
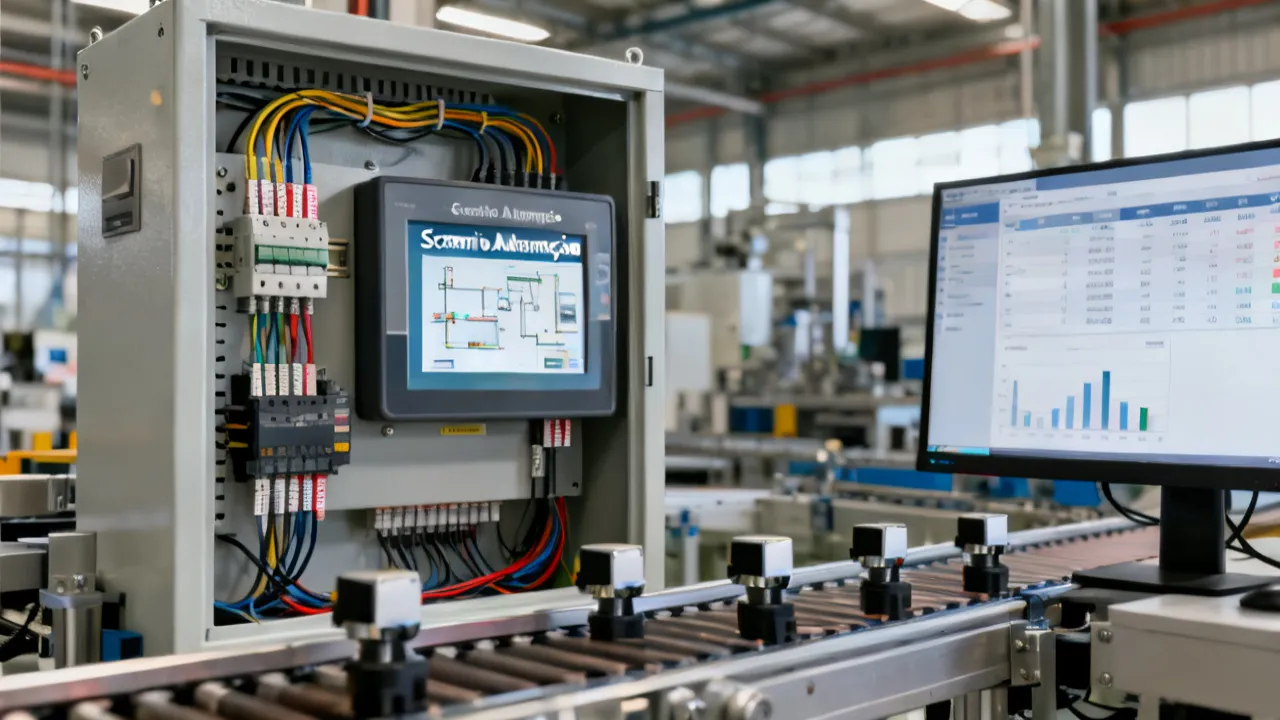
Um Scenario Automação bem desenhado transforma decisões operacionais em rotinas verificáveis: define gatilhos, regras, exceções e resultados esperados para que processos repetitivos ocorram com consistência. Em um cenário de automação, a preocupação central é reduzir variabilidade (o “funciona às vezes”) e aumentar rastreabilidade (o “por que funcionou assim”).
Na prática, isso significa alinhar tecnologia e governança: desde a coleta de dados e o controle em tempo real até a validação de fluxos, registro de eventos e gestão de mudanças. Para empresas que buscam eficiência operacional, a adoção de cenários costuma trazer ganhos em previsibilidade, redução de paradas por falha humana e melhoria na qualidade do ciclo. Ainda assim, o sucesso depende menos de “ferramenta” e mais da engenharia do processo e da disciplina de testes.
Quando se fala em Scenario Automação, é comum que as equipes tratem apenas como “um fluxo” ou “um passo a passo”. Porém, um bom cenário vai além: ele representa o comportamento completo do sistema em diferentes condições. Ele deve dizer não apenas o que fazer, mas também quando fazer, quando não fazer, como se recuperar e como comprovar que agiu corretamente.
Essa diferença é crucial. Processos automatizados raramente vivem em um ambiente ideal. Há variação de lote, oscilação de energia, falhas intermitentes, atrasos de integração, mudanças de turno, diferenças entre operadores, recomissionamentos de sensores, quedas de comunicação e eventos que chegam fora de ordem. Sem modelagem de cenário, a automação tende a funcionar “no laboratório” e a falhar “em campo”.
Portanto, um cenário precisa entregar, pelo menos, cinco elementos na prática: (1) comportamento determinístico ou controladamente probabilístico (quando aplicável) para cada condição; (2) tratamento formal de exceções; (3) validação baseada em evidência; (4) rastreabilidade ponta a ponta; e (5) capacidade de evoluir sem quebrar a operação existente.
Automação não é apenas “fazer algo acontecer”. Em ambientes industriais e corporativos, os sistemas precisam reagir a condições variáveis: disponibilidade de máquinas, mudanças de lote, variações de demanda, falhas intermitentes, mudanças de configuração e requisitos de segurança. É exatamente aí que o conceito de Scenario Automação se torna estratégico: você descreve o comportamento do sistema em diferentes situações, com critérios objetivos.
Ao tratar a automação como um conjunto de “mundos” operacionais (cenários), você consegue:
Além disso, cenários ajudam a reduzir custos ocultos. Em muitos projetos, a automação “funciona” no comissionamento, mas a operação sofre com retrabalho, correções “em cima da marcha”, ajustes de última hora, rotinas manuais para contornar inconsistências e manutenção reativa. Quando as decisões não são modeladas por cenário, cada incidente vira um caso novo tratado no improviso.
Com Scenario Automação, você cria uma base de conhecimento operacional. Cada cenário é um artefato que pode ser revisado, testado e auditado. Assim, a empresa passa a administrar conhecimento como engenharia: em vez de “alguém sabe como fazer”, a organização passa a ter “o sistema sabe como decidir”.
Essa abordagem também melhora o alinhamento entre áreas. Operação, manutenção, qualidade e TI podem discutir o cenário com o mesmo vocabulário: estados, transições, evidências e critérios. Isso diminui ruídos causados por abstrações vagas e por suposições sobre “como o sistema deve se comportar”.
Especialistas em automação costumam modelar o comportamento em camadas. Em termos gerais:
Um Scenario Automação deve especificar, para cada cenário, qual camada executa o quê, quais dados são consumidos e como o resultado é validado. Essa clareza reduz ambiguidades e melhora a robustez do sistema durante a operação real.
Na prática, a arquitetura do cenário evita “misturar responsabilidades”. Por exemplo, não é adequado delegar decisões críticas de segurança à mesma camada que executa rotinas de integração. Ao contrário, decisões de segurança e intertravamentos devem residir em camadas com menor latência e maior confiabilidade. Já regras de negócio e correlação com informações de lote tendem a ser melhor tratadas em camadas de orquestração e integração.
Outro ponto importante é a definição de fronteiras de comunicação. Um cenário pode consumir dados vindos de sensores e também produzir eventos para outros sistemas. Se não houver contrato claro de interfaces (campos, formatos, códigos de estado, semântica de tags e política de retentativas), o cenário se torna frágil. Assim, o cenário não é apenas “lógica”; ele é um desenho de responsabilidades e interações.
Em projetos maduros, o cenário costuma ser acompanhado por modelos de dados e por regras de consistência. Por exemplo: um evento de “início de ciclo” só é aceito quando o contexto de lote estiver validado; o evento “fim de ciclo” precisa incluir carimbos de tempo e códigos que permitam auditoria; e o “modo automático” só deve habilitar ações quando o sistema estiver dentro de janelas de tolerância.
Do ponto de vista de engenharia, você quer que cada cenário seja “testável”. Em vez de descrever apenas o objetivo (“automatizar a linha”), descreva:
Esse conjunto evita o erro comum de “automatizar o caminho feliz” e negligenciar variações de ambiente. Em projetos maduros, a maior parte do esforço vai para exceções, não para o fluxo padrão.
Para aumentar a maturidade, vale tratar o cenário como um contrato. Contrato com a operação (o que será feito e como o operador será informado), contrato com a manutenção (como diagnosticar falhas), contrato com a qualidade (como evidenciar conformidade) e contrato com TI (como garantir consistência de dados). Quando você pensa em contrato, você passa a exigir formalização: nomes de estados, regras, códigos e mensagens padronizadas.
Também é comum complementar a engenharia de cenários com técnicas de modelagem. Entre elas:
Essa abordagem não impede inovação; ela garante previsibilidade. Uma empresa pode experimentar tecnologias, mas manterá a “capa” de engenharia de cenário para que o comportamento do sistema seja entendido e validado.
Você mencionou informações de preço e detalhes de fornecedores, mas o conteúdo fornecido não inclui valores específicos, nem nome de fornecedores ou localização. Para manter a análise objetiva e útil, a orientação abaixo foca em modelos de custo e critérios de comparação, que você pode aplicar ao avaliar propostas do seu mercado local.
Em geral, o custo total de uma iniciativa de Scenario Automação envolve:
Uma armadilha frequente é avaliar apenas o custo de implantação. Em sistemas orientados a cenários, a maior parcela do valor aparece no ciclo de vida: menos incidentes, menor tempo de diagnóstico, maior disponibilidade planejada e menor variabilidade de operação. Isso afeta o custo total (TCO) e, muitas vezes, supera o investimento inicial.
Para estimar melhor, é útil decompor a engenharia por “dimensões de complexidade”. Alguns exemplos:
Essas dimensões ajudam a explicar por que “aparentemente é igual”. Dois projetos podem parecer semelhantes, mas um tem mais cenários, mais exceções e mais requisitos de evidência; outro tem menos integração e tolerância maior a atrasos. Sem decomposição, o preço vira uma caixa preta.
Boas práticas de avaliação de fornecedor:
Se você tiver preço, fornecedor e localidade específicos para inserir no seu caso, posso adaptar o texto para comparações diretas e alinhadas ao cenário real — sem suposições.
Mesmo antes de considerar ferramentas, um Scenario Automação deve estar sustentado por requisitos práticos: disponibilidade de dados, qualidade de medições e capacidade do sistema de atuar sob restrições. A disciplina aqui evita “automação frágil”.
Entre os requisitos mais frequentes:
Para entender o impacto, vale detalhar dois requisitos frequentemente subestimados: qualidade de dados e definição de estados.
Qualidade de dados não é apenas “ter o sensor funcionando”. Envolve consistência temporal (o valor faz sentido no instante em que é usado?), coerência entre variáveis (duas medições deveriam correlacionar de alguma forma?), estabilidade (o valor oscila além de limites?), e completude (o dado chega sempre ou existe ausência intermitente?). Em cenários, você precisa decidir como reagir quando a qualidade cai. Exemplo: se a temperatura de processo oscila ou fica “travada”, o cenário pode impedir transições de ciclo e exigir modo degradado.
Definição de estados é igualmente decisiva. Se você não modela modos como parte do cenário, o sistema vira uma coleção de “flags” que crescem com o tempo. Isso torna a manutenção mais difícil e aumenta a chance de contradições lógicas. Uma máquina de estados bem definida reduz ambiguidade: “em qual modo estamos?” e “o que esse modo permite?” ficam explícitos.
Outro requisito operacional relevante é a política de “tempo”. Cenários normalmente exigem janelas de tempo: tempo máximo entre eventos, timeout de comunicação, latência aceitável e tolerância a atrasos. Se você não define tempo, você não consegue medir sucesso. E, sem medição, não há rastreabilidade confiável.
Além disso, a operação precisa saber interpretar o cenário. Se a automação falhar e entrar em modo degradado, o operador precisa ter mensagens acionáveis: o que foi detectado, qual condição faltou, o que pode ser tentado e qual procedimento segue a política de segurança e qualidade. Logs são essenciais, mas mensagens de operação também são “evidência em tempo real”.
A seguir, um quadro comparativo e prático para orientar a implementação. Como não foram fornecidos dados adicionais específicos (ex.: nome de website, tabela de preços por fornecedor, nem localização concreta), a estrutura foi preparada como modelo de decisão, para você preencher com informações do seu contexto.
| Abordagem | Fonte (referência conceitual) | Passo a passo | Condições / requisitos |
|---|---|---|---|
| Scenario Automação por “fluxos determinísticos” | Engenharia de controle e modelagem de estados |
1) Mapear estados e transições; 2) Definir entradas e gatilhos; 3) Implementar lógica com critérios de sucesso; 4) Criar testes para cada transição; 5) Revisar exceções e modos degradados. |
Dados consistentes, validação funcional e definição clara de prioridades. |
| Scenario Automação com “orquestração por eventos” | Arquiteturas orientadas a eventos e integração de sistemas |
1) Identificar eventos relevantes; 2) Modelar correlação entre eventos; 3) Definir janelas de tempo e retries; 4) Implementar tratamento de atrasos/ausências; 5) Auditoria de logs e métricas. |
Latência controlada, idempotência (evitar duplicidade) e governança de dados. |
| Scenario Automação híbrida (controle + integração) | Boas práticas de arquitetura em camadas |
1) Separar o que é “tempo real” do que é “processo”; 2) Definir responsabilidades por camada; 3) Criar cenários com evidência de execução; 4) Validar integração com MES/ERP; 5) Instituir ciclo de vida (versões e testes). |
Clareza de contratos de interface e rastreabilidade entre requisito e execução. |
Para tornar esse quadro ainda mais acionável, vale acrescentar uma dimensão adicional: “tipo de evidência”. Em ambientes regulados ou com foco forte em qualidade, a evidência pode ser exigida para cada transição. Em ambientes menos regulados, a evidência pode ser mais agregada, mas ainda assim deve existir para diagnóstico.
Assim, ao escolher uma abordagem, você decide não só a lógica, mas também a forma de provar que o cenário ocorreu corretamente. Provar significa: registrar o evento, guardar contexto e permitir auditoria. Sem isso, a automação vira uma caixa que faz coisas, mas não explica.
Para você estruturar um Scenario Automação com qualidade, siga uma sequência que prioriza reduz riscos e aumenta previsibilidade:
Evite metas vagas. Em vez de “melhorar eficiência”, estabeleça o que será observado: redução de retrabalho, diminuição de paradas por erro de procedimento, aumento de conformidade, tempo de resposta a falhas e consistência de execução.
Critérios mensuráveis não devem ser apenas “do negócio”. Eles precisam ser também operacionais. Por exemplo, em um cenário de troca de produto, você pode medir: tempo total de troca, quantidade de ciclos abortados, número de retornos ao modo manual, tempo até normalização de qualidade e taxa de inconsistência de lote.
Além disso, defina critérios mensuráveis para exceções. Muitas vezes a automação falha e os critérios não dizem como avaliar. Exemplo: se o sensor falha, qual é o tempo máximo para o cenário detectar e reagir? Qual modo degradado deve ser ativado? Quais mensagens devem aparecer?
Mapeie as situações em que o processo costuma “desviar”: variação de lote, atrasos de abastecimento, oscilação de qualidade, falha de sensor, mudanças de turno, diferenças entre linhas e materiais. Cenário bom nasce do entendimento do “não ideal”.
Uma técnica útil aqui é coletar “trilhas de incidentes”. Em vez de pensar em exceções hipotéticas, analise histórico de falhas, alarmes e manutenções. Quais foram as falhas recorrentes? Quais falhas produziram resultados piores? Em quais momentos o sistema ficou “confuso” (por exemplo, recebeu um evento duplicado, mas o operador não sabia)?
Também vale discutir “variações autorizadas” versus “variações não autorizadas”. Algumas variações são parte do processo (mudança de parâmetros por lote), outras são sinais de problema. Seu cenário precisa distinguir os dois mundos para não tratar variações legítimas como erro.
Ao levantar variações, considere também fatores humanos e procedimentais. A mesma linha pode ser operada de modos diferentes por turnos. Se a automação assume um comportamento específico, mas a operação muda o fluxo, o cenário precisa suportar a coexistência: por exemplo, quando o operador interrompe, quando faz ajustes e como retoma.
Trate o processo como uma máquina de estados: modo automático, modo manual, transição, espera, parada segura e recuperação. Cada transição deve ter gatilho e justificativa.
Ao modelar estados, garanta que eles representem o significado operacional, não apenas implementação. Um estado deve responder à pergunta “o que está permitido fazer agora?”. Se o estado não diz isso, ele pode estar mal definido.
Em cenários, transições são onde a maior parte dos bugs aparece. Elas precisam ser testadas e validadas com evidência. Algumas regras úteis:
Em arquiteturas híbridas, um bom exercício é dividir estados por camadas. A camada de execução pode ter estados de controle físico, enquanto a camada de orquestração pode ter estados de processo (ex.: “ciclo em andamento”, “aguardando lote”, “aguardando autorização”). O cenário precisa mapear a correspondência entre esses estados para evitar contradições.
Para cada ação do cenário, inclua evidência: leituras mínimas, limites aceitáveis, tempo máximo, validação de consistência e verificação pós-ação. Isso reduz diagnósticos inconclusivos.
A validação deve ser desenhada de modo a ser robusta. Robustez aqui significa: se o dado muda momentaneamente (ruído), a validação não deve disparar falha indevida; se a comunicação atrasa, a validação deve respeitar tolerâncias. Ao mesmo tempo, validação não pode ser “tão frouxa” que aceite comportamento errado.
Um exemplo prático: considere um cenário em que se deve iniciar um bombeamento quando a pressão atingir um mínimo. O critério de sucesso pode ser: (1) pressão acima do limite por pelo menos X segundos; (2) confirmação de sinal de vazão acima de Y; (3) ausência de alarmes de sensor; e (4) registro de eventos com carimbo de tempo e versão do cenário. Isso define sucesso com clareza.
Exceções não são “bugs”; são parte do requisito. Defina o que acontece quando: um sensor falha, um sinal fica ausente, um evento chega fora de ordem, ou uma condição não se sustenta por tempo suficiente.
Planejar exceções é onde o Scenario Automação realmente agrega valor. Em muitos ambientes, o “caminho feliz” é relativamente simples, mas a operação exige resiliência.
Exemplos de exceções que valem ser modeladas:
Ao planejar recuperação, defina rotas: recuperação automática, recuperação assistida e recuperação por inspeção/validação humana. Para decisões de segurança, a recuperação automática pode ser proibida ou restrita. Para decisões de qualidade ou processo, a recuperação pode exigir confirmação adicional.
Registre eventos com contexto: versão do cenário, carimbo de tempo, parâmetros e motivos de transição. Essa disciplina acelera investigação e melhora o aprendizado do sistema.
A rastreabilidade deve cobrir, no mínimo, três dimensões:
Se você trabalha com integrações, a rastreabilidade deve atravessar sistemas. Isso envolve correlação por IDs e padronização de metadados. Sem isso, logs viram “ilhas”. O operador e o time técnico perdem tempo reconstruindo a sequência de eventos.
Uma boa prática é definir um “ID de execução do cenário” que acompanha o processo do início ao fim e é propagado para camadas e sistemas. Assim, cada log e cada registro de MES/ERP pode referenciar o mesmo identificador.
Testes típicos incluem: unidade (lógica isolada), integração (interfaces), simulação de eventos (cenários de borda), validação com dados reais e testes de aceitação com operação assistida.
Em cenários, testes devem incluir “cenários de borda” e “cenários de falha”. Isso não é opcional se o objetivo é reduzir variabilidade. Alguns exemplos de testes que frequentemente faltam:
Além disso, é útil ter um ambiente de simulação ou bancada com “plantas” de teste para reproduzir exceções. Sem isso, certas falhas só aparecem em produção — e isso é caro e arriscado.
Um cenário funciona melhor quando as pessoas sabem como interpretar mensagens, quando alternar para modos seguros e como acionar procedimentos de correção. O fator humano não desaparece; ele muda de papel.
Treinar operadores não é apenas “ensinar botões”. É ensinar leitura de cenários: o que é um estado, como interpretar alarmes, como reconhecer evidência de sucesso, como agir quando o sistema entra em degradado e quais passos não podem ser feitos.
Em operação assistida, o cenário é colocado em produção com supervisão. Isso permite observar comportamento real, validar hipóteses e ajustar tolerâncias. O objetivo é evoluir com dados, não com suposições.
Para que a operação assistida funcione, é recomendável estabelecer:
Sem exageros, vale reforçar o essencial: sistemas automatizados podem causar danos se a lógica não considerar segurança e falhas previsíveis. Em projetos maduros, isso costuma ser atendido com:
Um ponto importante é separar o que é “segurança” do que é “confiabilidade”. Segurança busca evitar danos (pessoas, ativos, ambiente). Confiabilidade busca evitar paradas, reduzir incidentes e aumentar disponibilidade. Um bom Scenario Automação considera ambos, mas não trata a confiabilidade como substituta de segurança.
Na prática, sistemas de segurança exigem comportamento determinístico e validação rigorosa. Em muitos setores, isso se relaciona a padrões de segurança funcional e práticas de engenharia de sistemas. Mesmo quando não há obrigação regulatória explícita, é recomendável adotar a mentalidade de engenharia: falhas devem ser antecipadas, o sistema deve falhar para um estado seguro e as decisões críticas devem ser validadas.
Com qualidade de engenharia, você também reduz riscos de “erosão do cenário”. Erosão é quando o sistema muda ao longo do tempo por correções pontuais, mas a documentação e o desenho de cenários não são atualizados. Com o tempo, o que foi pensado no início não é mais o que roda hoje.
Para evitar erosão, boas práticas incluem:
Isso se conecta diretamente à rastreabilidade: se você registra versão do cenário no log e mantém matriz de rastreabilidade, você consegue auditoria e investigação mais rápidas.
Outro aspecto de qualidade é a padronização de mensagens para operadores e de códigos para sistemas. Mensagens padronizadas reduzem confusão e aceleram resposta. Se toda falha aparece com texto diferente, a operação perde tempo. Se o código e a causa forem padronizados, você cria uma linguagem comum.
Se você está escrevendo conteúdo para captar demanda (por exemplo, para páginas institucionais e materiais técnicos), a recomendação é manter consistência terminológica e dar contexto: não basta repetir “Scenario Automação”; é necessário explicar o que compõe o cenário, como ele é validado e quais resultados operacionais são observados.
Isso ajuda usuários e motores de busca a entenderem que o conteúdo é realmente sobre engenharia e operação — não apenas sobre “automação” de forma genérica.
Para manter precisão (e também aumentar relevância para SEO), vale estruturar o texto com termos que demonstram profundidade. Por exemplo: “máquina de estados”, “rastreabilidade”, “validação”, “idempotência”, “exceções”, “critérios de sucesso”, “operação assistida”, “gestão de mudanças”. Essas expressões mostram que o conteúdo é técnico.
Também é útil evitar promessas vagas. SEO técnico funciona melhor quando a mensagem é sustentada por mecanismos concretos: como o cenário é desenhado, como se testa, quais evidências se registram e quais problemas típicos são mitigados.
Outra boa prática é incluir elementos que façam o leitor pensar “isso é aplicável ao meu contexto”. Por isso, quadros comparativos, listas de requisitos e guias passo a passo são úteis. E se o conteúdo contiver exemplos, eles devem ser coerentes e alinhados ao tema central (cenários e validação).
Se você quiser, posso também adaptar esse artigo para um formato de landing page com seções específicas, incluindo CTA e linguagem alinhada a serviços (sem perder precisão técnica).
É a descrição estruturada do comportamento do sistema em diferentes situações: entradas, gatilhos, regras, ações, critérios de sucesso, exceções e tratamento de falhas. Em vez de um fluxo único, você modela modos operacionais e transições.
Nem sempre. Workflow tende a representar etapas de processo. O cenário acrescenta controle por condições, estados e exceções, podendo abranger desde lógica de tempo real até orquestração e validação.
Defina regras explícitas: prioridade de segurança, prioridades por criticidade do recurso e política de “quem manda” em caso de conflito. Registre isso no desenho do cenário e valide por testes.
Dependendo do processo, pode ser necessário acesso a telemetria (tags), status de máquinas, indicadores de qualidade, eventos de lote e dados de contexto. O mínimo é ter medições confiáveis para sustentar as regras.
Solicite orçamento por escopo de engenharia: número de cenários, complexidade de integração, quantidade de pontos de medição, esforço de testes e suporte na operação assistida. Avalie custo total de ciclo de vida (manutenção e mudanças).
Peça: matriz de requisitos vs. lógica vs. teste, estratégia de versionamento, plano de validação, metodologia de comissionamento e itens claros de suporte. Assim a comparação fica objetiva, sem depender de “estimativas genéricas”.
Exceções devem estar incorporadas ao cenário: regras de falha, modos degradados, critérios de recuperação, mensagens para operadores e registro de evidências para investigação.
Sim, se os cenários não forem modelados com limites e condições de borda. A solução é projetar para variação: critérios de plausibilidade, janelas de tempo, tratamento de ausências e rotas de recuperação.
Comece por cenários com alto impacto e baixa ambiguidade (processos repetitivos, com regras claras). Use operação assistida e conquiste maturidade em testes e governança antes de escalar para casos mais complexos.
Implemente gestão de mudanças: versionamento do cenário, aprovação por critério, revalidação de testes e auditoria de logs. O objetivo é evitar que alterações “quebrem” regras sem percepção.
Você pode medir consistência e previsibilidade: taxa de desvios do caminho padrão, frequência de entradas em modo degradado, tempo médio para recuperação e proporção de eventos em que o motivo do estado foi registrado corretamente. Métricas operacionais e auditoria de evidências são essenciais.
Evite explosão de complexidade padronizando: use estados comuns, modele apenas variações com impacto real e agrupe exceções semelhantes quando o comportamento é o mesmo. Também é útil criar taxonomia de cenários e priorizar por criticidade.
O detalhe deve ser suficiente para tornar decisões testáveis e auditáveis. Se o cenário não define critérios de sucesso, gatilhos, prioridades e rotas de falha, ele fica difícil de validar. Se o detalhe for excessivo, pode virar documentação difícil de manter. O ideal é detalhar o que muda o comportamento do sistema e o que precisa de evidência.
Para sustentar boas práticas em engenharia de sistemas de automação e segurança, é comum consultar publicações técnicas e normas aplicáveis ao setor. Quando forem necessárias estatísticas ou desempenho, recomenda-se usar relatórios de entidades reconhecidas (por exemplo, estudos setoriais de consultorias e órgãos de padronização) em vez de estimativas internas sem validação.
Se você indicar seu setor (ex.: alimentos, logística, energia, manufatura discreta), país e tipo de operação, posso sugerir referências mais específicas e alinhadas ao seu contexto regulatório e industrial.
Em geral, as referências usadas para orientar Scenario Automação costumam incluir:
Mesmo quando a escolha de normas varia por setor, a mentalidade permanece: o cenário deve ser construído para ser entendido, testado e auditado.
Um Scenario Automação é, essencialmente, uma ponte entre intenção operacional e comportamento verificável. Quando você desenha cenários com estados, regras e exceções — e valida com testes e rastreabilidade — a automação deixa de ser um projeto pontual e se torna uma capacidade de engenharia contínua.
Se você quiser, compartilhe (1) o tipo de processo que deseja automatizar, (2) quais sistemas estão envolvidos (controle, supervisão, MES/ERP) e (3) os detalhes de preço e fornecedores que você já tem. Com isso, eu adapto o artigo para um comparativo mais realista e incorporo as informações no corpo do texto sem suposições.
Para avançar ainda mais, uma recomendação prática é iniciar um “inventário de cenários”. Esse inventário pode ser um documento (ou estrutura em ferramenta) com:
Ao longo do tempo, esse inventário vira um mapa de conhecimento que acelera novas demandas e reduz dependência de especialistas individuais. Em outras palavras: Scenario Automação se transforma em vantagem competitiva não apenas por automatizar, mas por organizar a complexidade do mundo real em um conjunto de decisões testáveis e auditáveis.
Em última análise, a promessa real do Scenario Automação é a mesma que move engenharia de sistemas em qualquer domínio: consistência sob variação, previsibilidade sob falha e aprendizado contínuo guiado por evidência.



This guide explains how Vitrali Moema helps residents near São Paulo evaluate stained-glass (vitrail) options by focusing on design, materials, installation readiness, and good durability. It provides objective background on what “vitrali” typically implies in the Brazilian market, the role of glass types and lead/cementitious frameworks, and how suppliers assess measurements, lighting conditions, and building constraints.
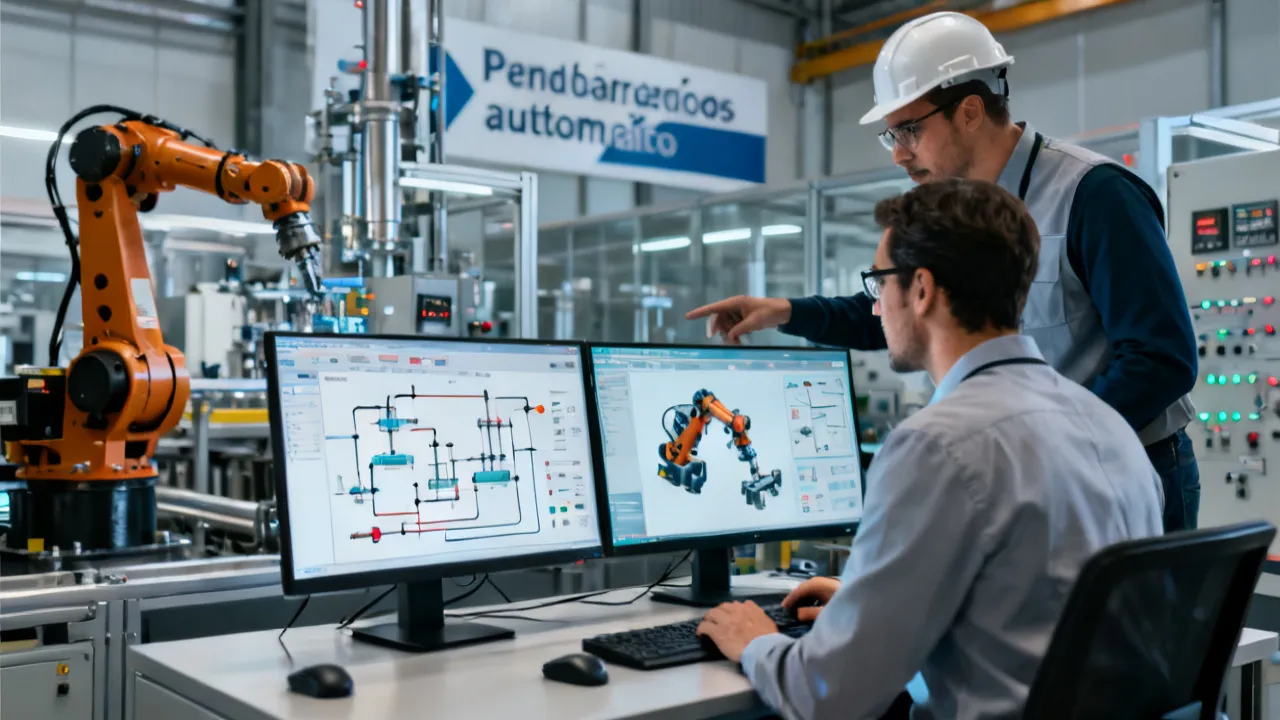
Este guia analisa como estruturar um Scenario Automação para integrar instrumentos, software e processos com rastreabilidade e segurança. Em seguida, apresenta de forma objetiva o contexto de automação industrial, a lógica de cenários (pré-condições, gatilhos e exceções) e como preparar requisitos operacionais, validação e governança para reduzir retrabalho e falhas.
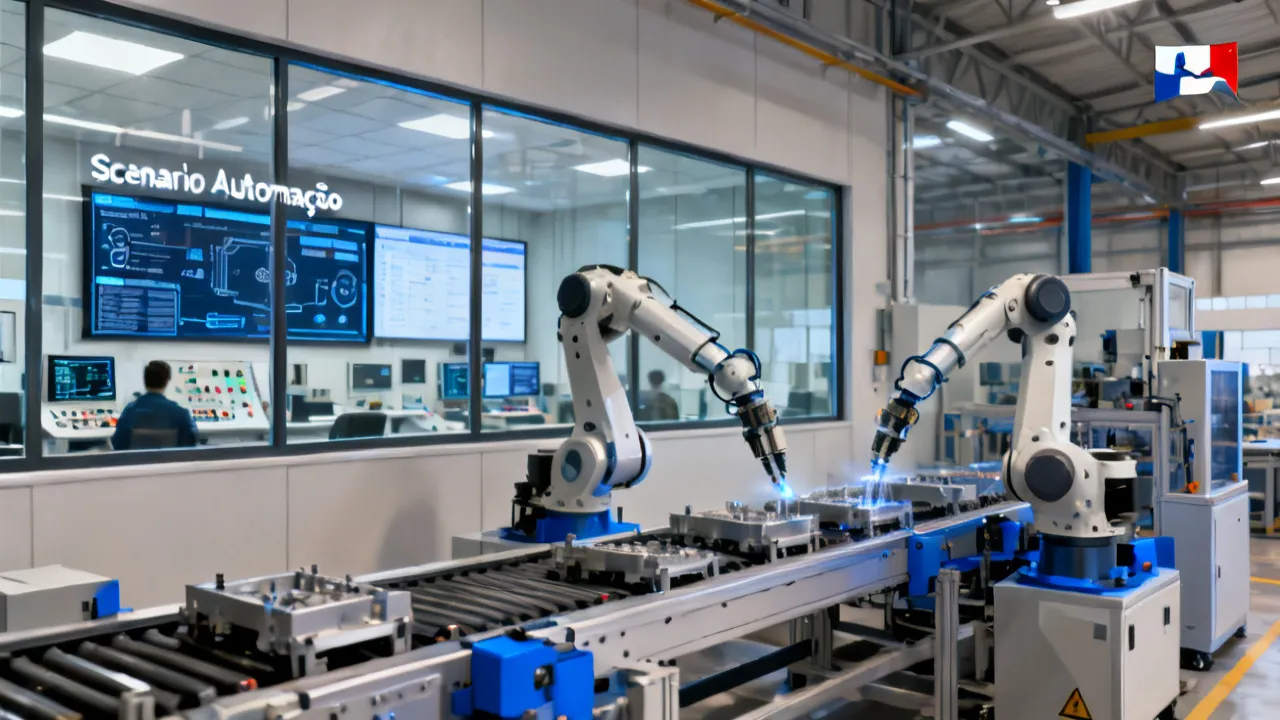
Este guia apresenta como desenhar e implementar Scenario Automação para padronizar processos, reduzir variação operacional e aumentar a previsibilidade. Em seguida, contextualiza objetivamente o que significa automatizar cenários de decisão, quais etapas costumam ser usadas por integradores e quais requisitos técnicos precisam ser considerados para manter rastreabilidade, segurança e continuidade operacional.
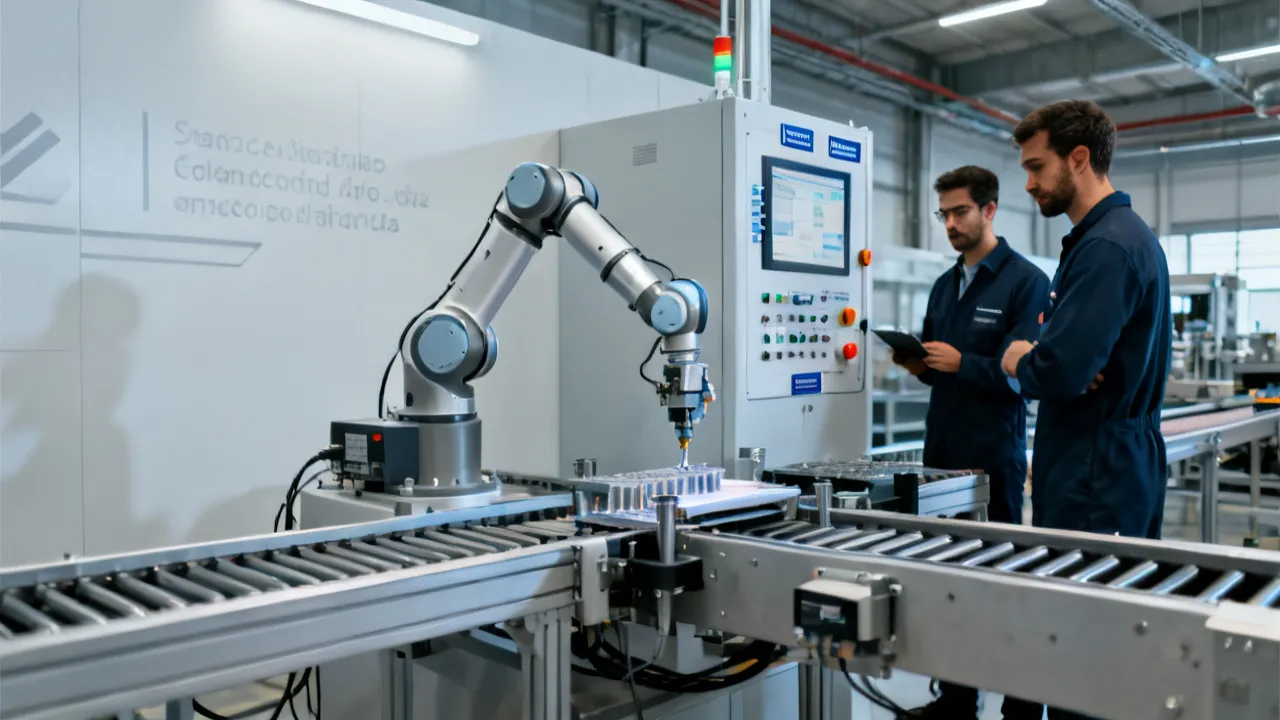
Este guia técnico analisa o “cenário automação” e como estruturar projetos de automatização com governança, integração e segurança. Você verá, de forma objetiva, o que considerar ao definir etapas, requisitos e critérios de desempenho, além de orientações práticas para alinhar pessoas, processos e tecnologia em diferentes ambientes industriais e de serviços.
Este guia técnico explica como estruturar um Scenario Automação para reduzir ineficiências, padronizar processos e aumentar a previsibilidade operacional. O texto contextualiza o conceito de automação por cenários, discute integração com sistemas e níveis de controle, e orienta a definição de condições e requisitos para implementação segura e escalável, com visão objetiva do mercado e boas práticas.
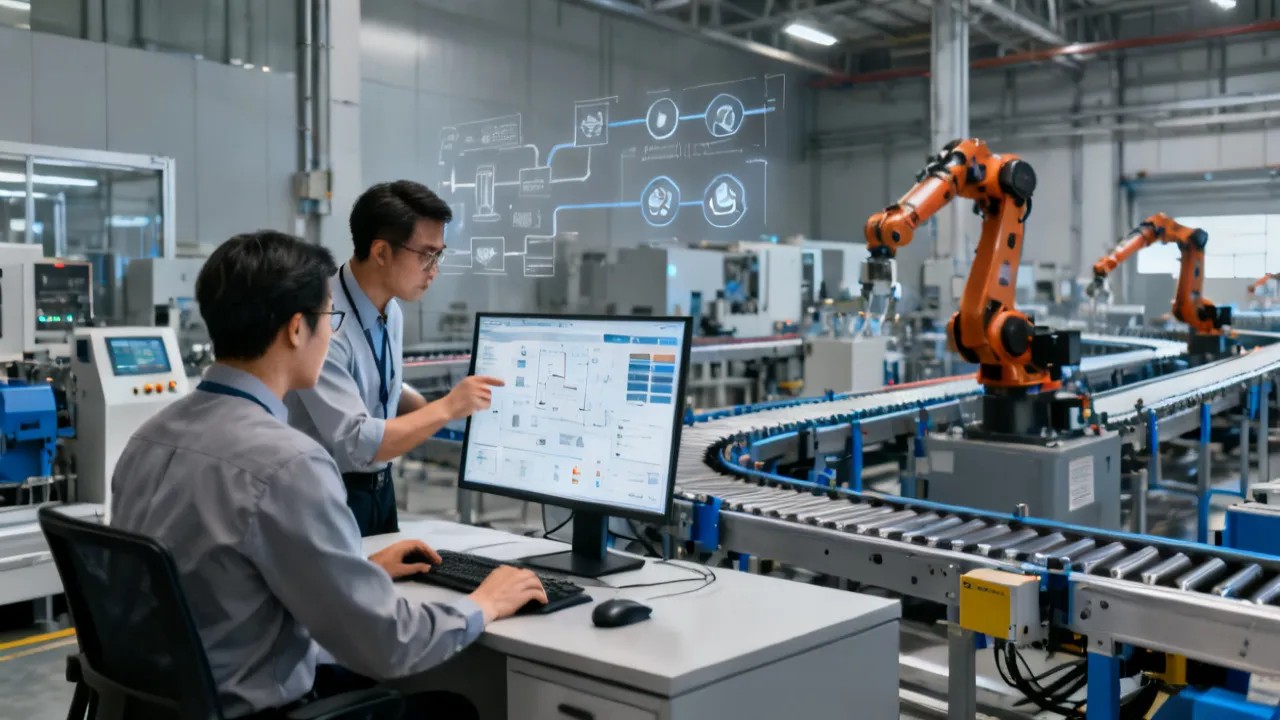
Este guia explica como estruturar um Scenario Automação para integrar processos, dados e controles com segurança operacional. Em seguida, apresenta de forma objetiva o que envolve automação industrial, por que a escolha do fornecedor impacta o retorno, e como alinhar requisitos técnicos, governança e etapas de implantação para reduzir riscos e aumentar previsibilidade.

